6. FICポートの構築とAWS(Private)の接続
6.1. 目的
6.3. 事前準備
FICで環境構築作業を行うためには以下の環境を事前に準備する必要があります。
- Smart Data Platformのお申込みを完了させていること
- 基本構築ガイドでは構成図の内容を構築することが可能
- FIC-Consoleの画面については2024年9月時点の画面になります。
- AWSポータルの画面については2024年9月時点の画面になります。
6.4. 構成図
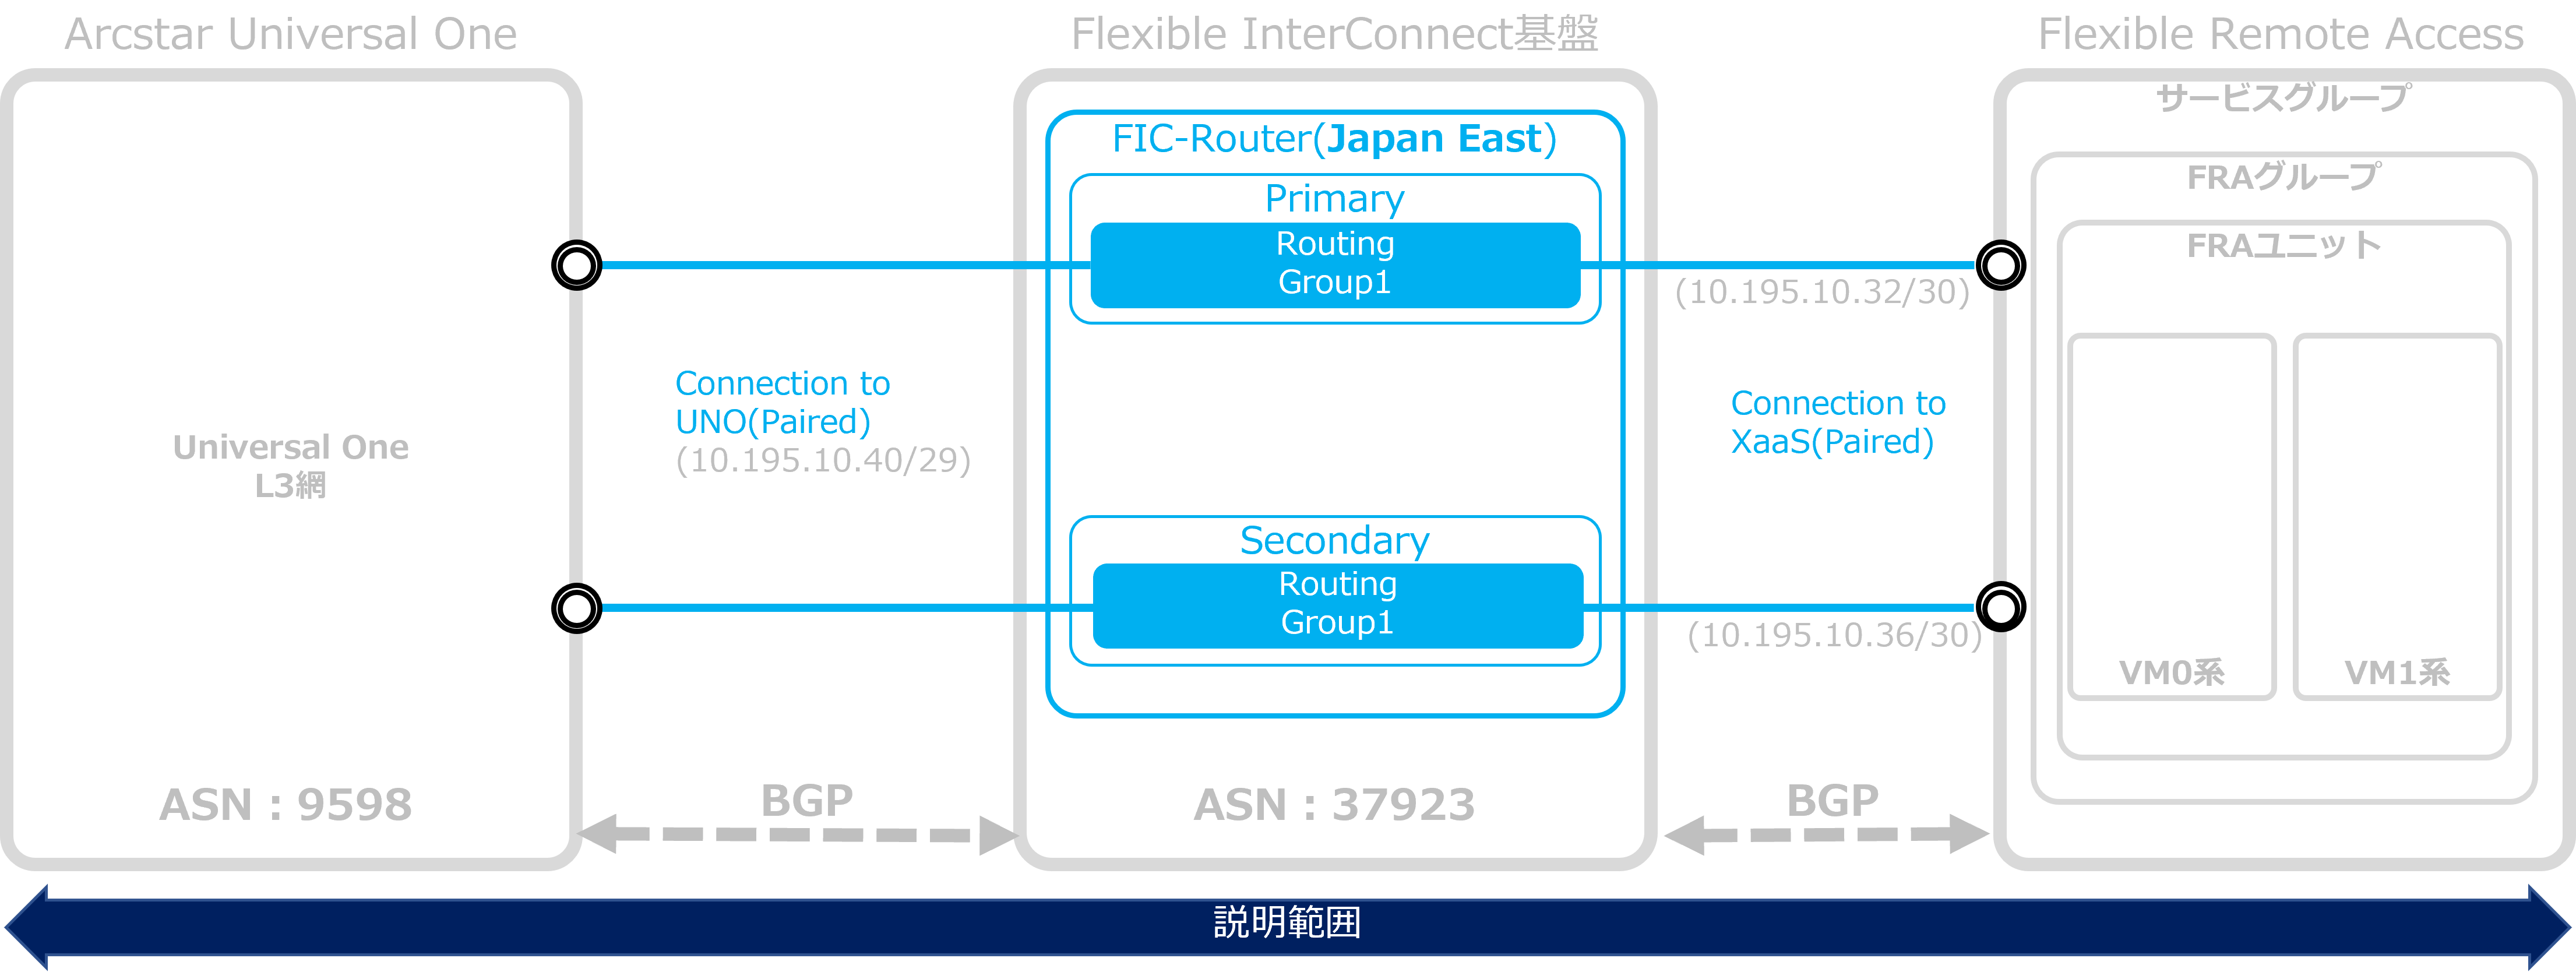
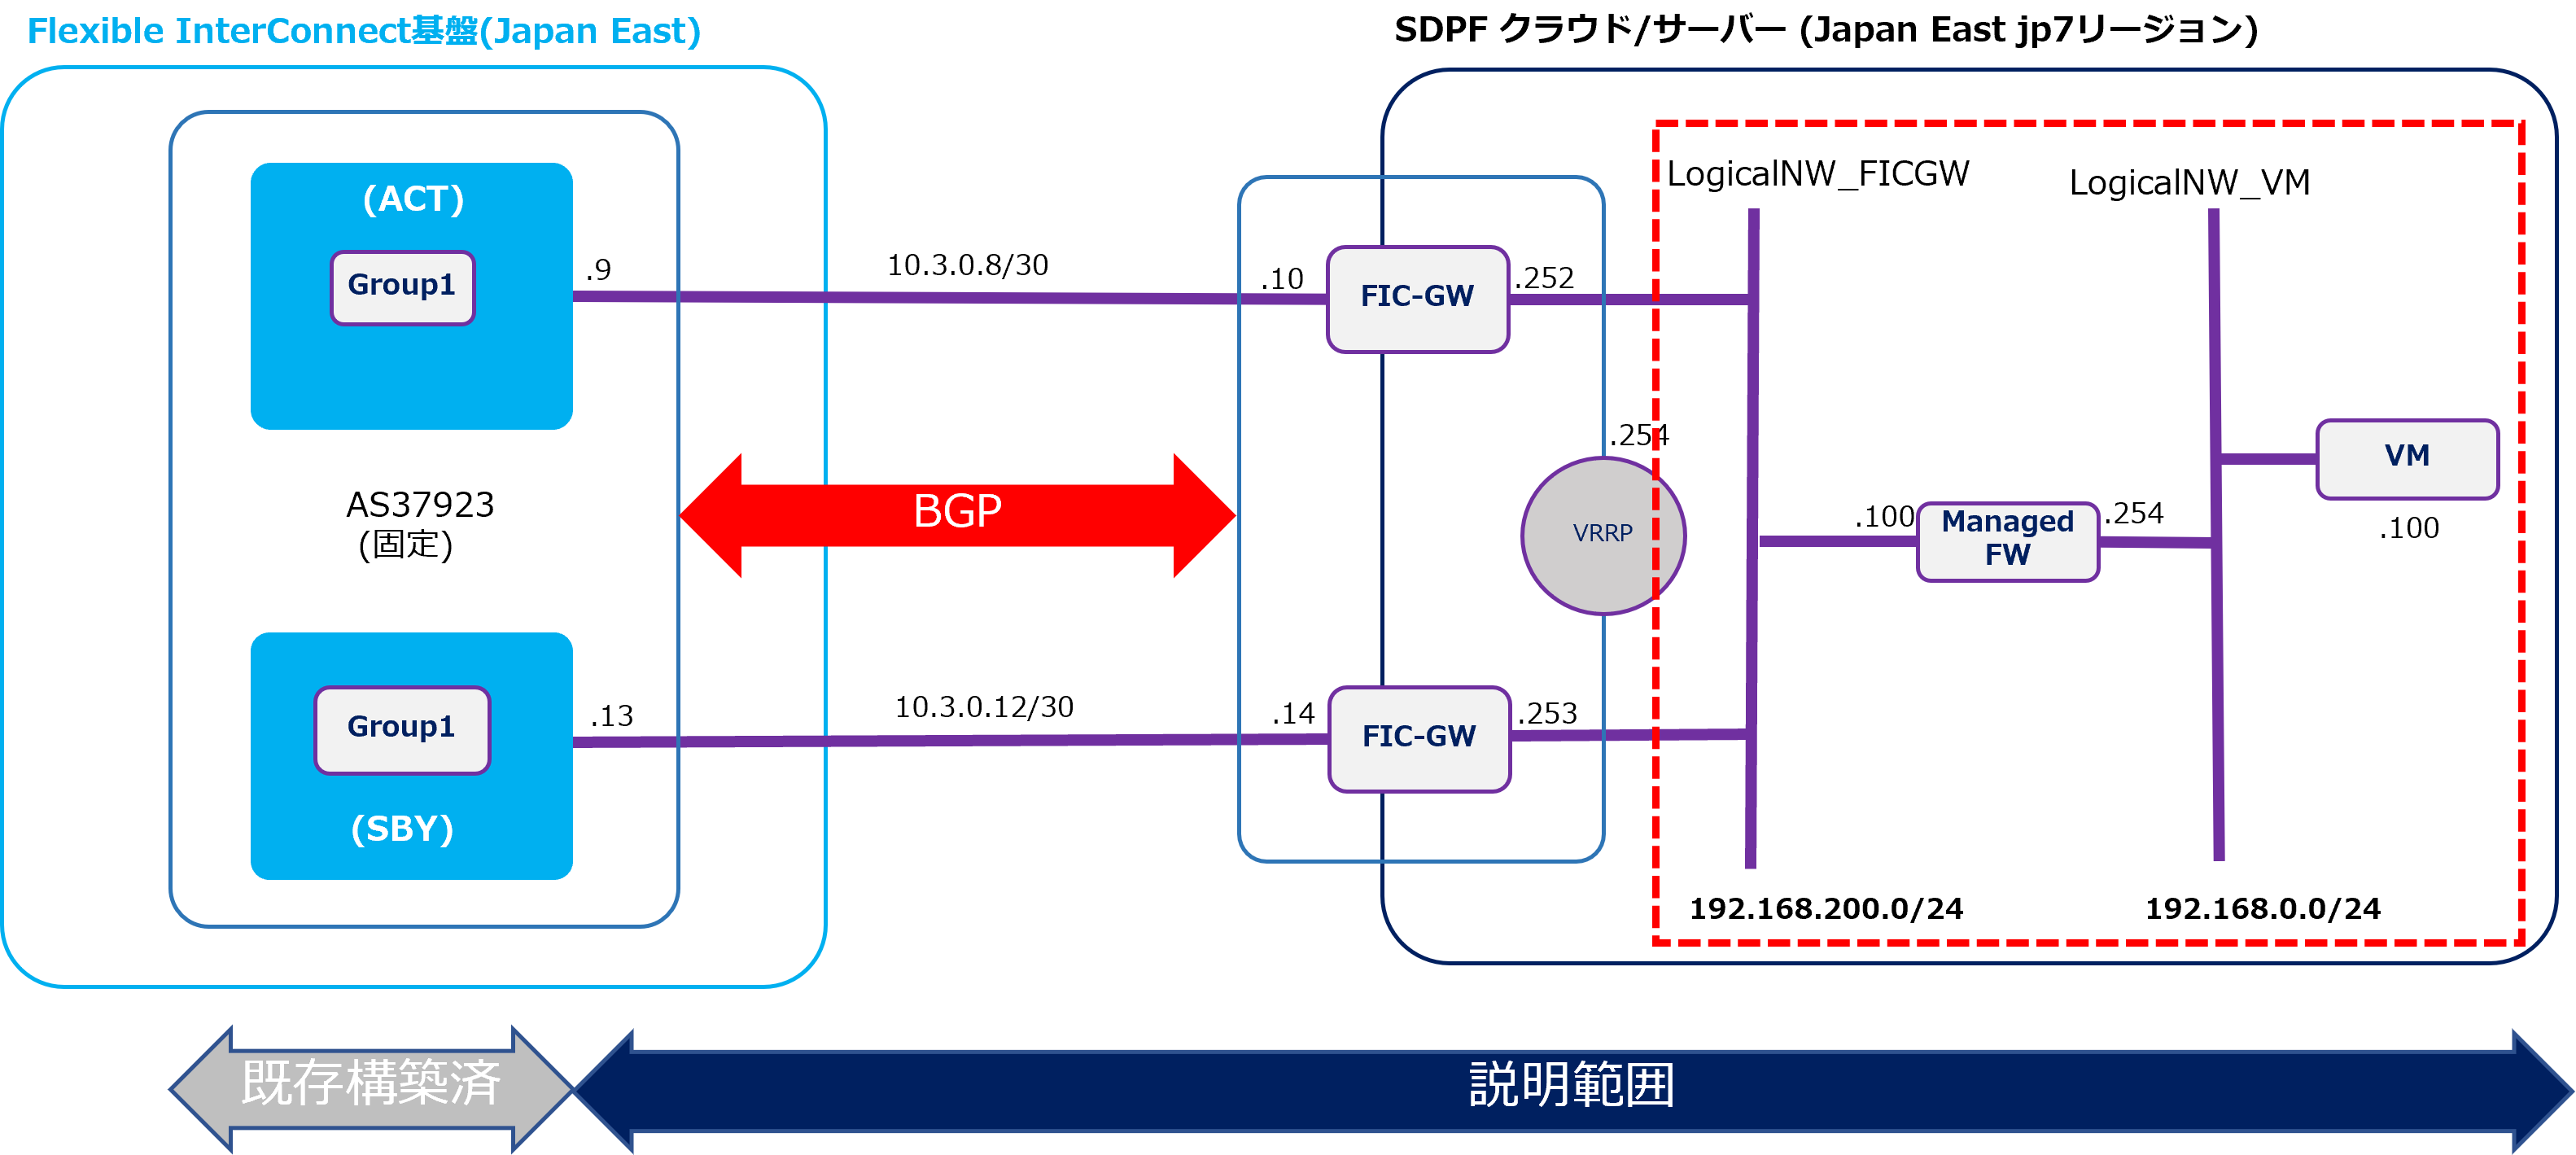
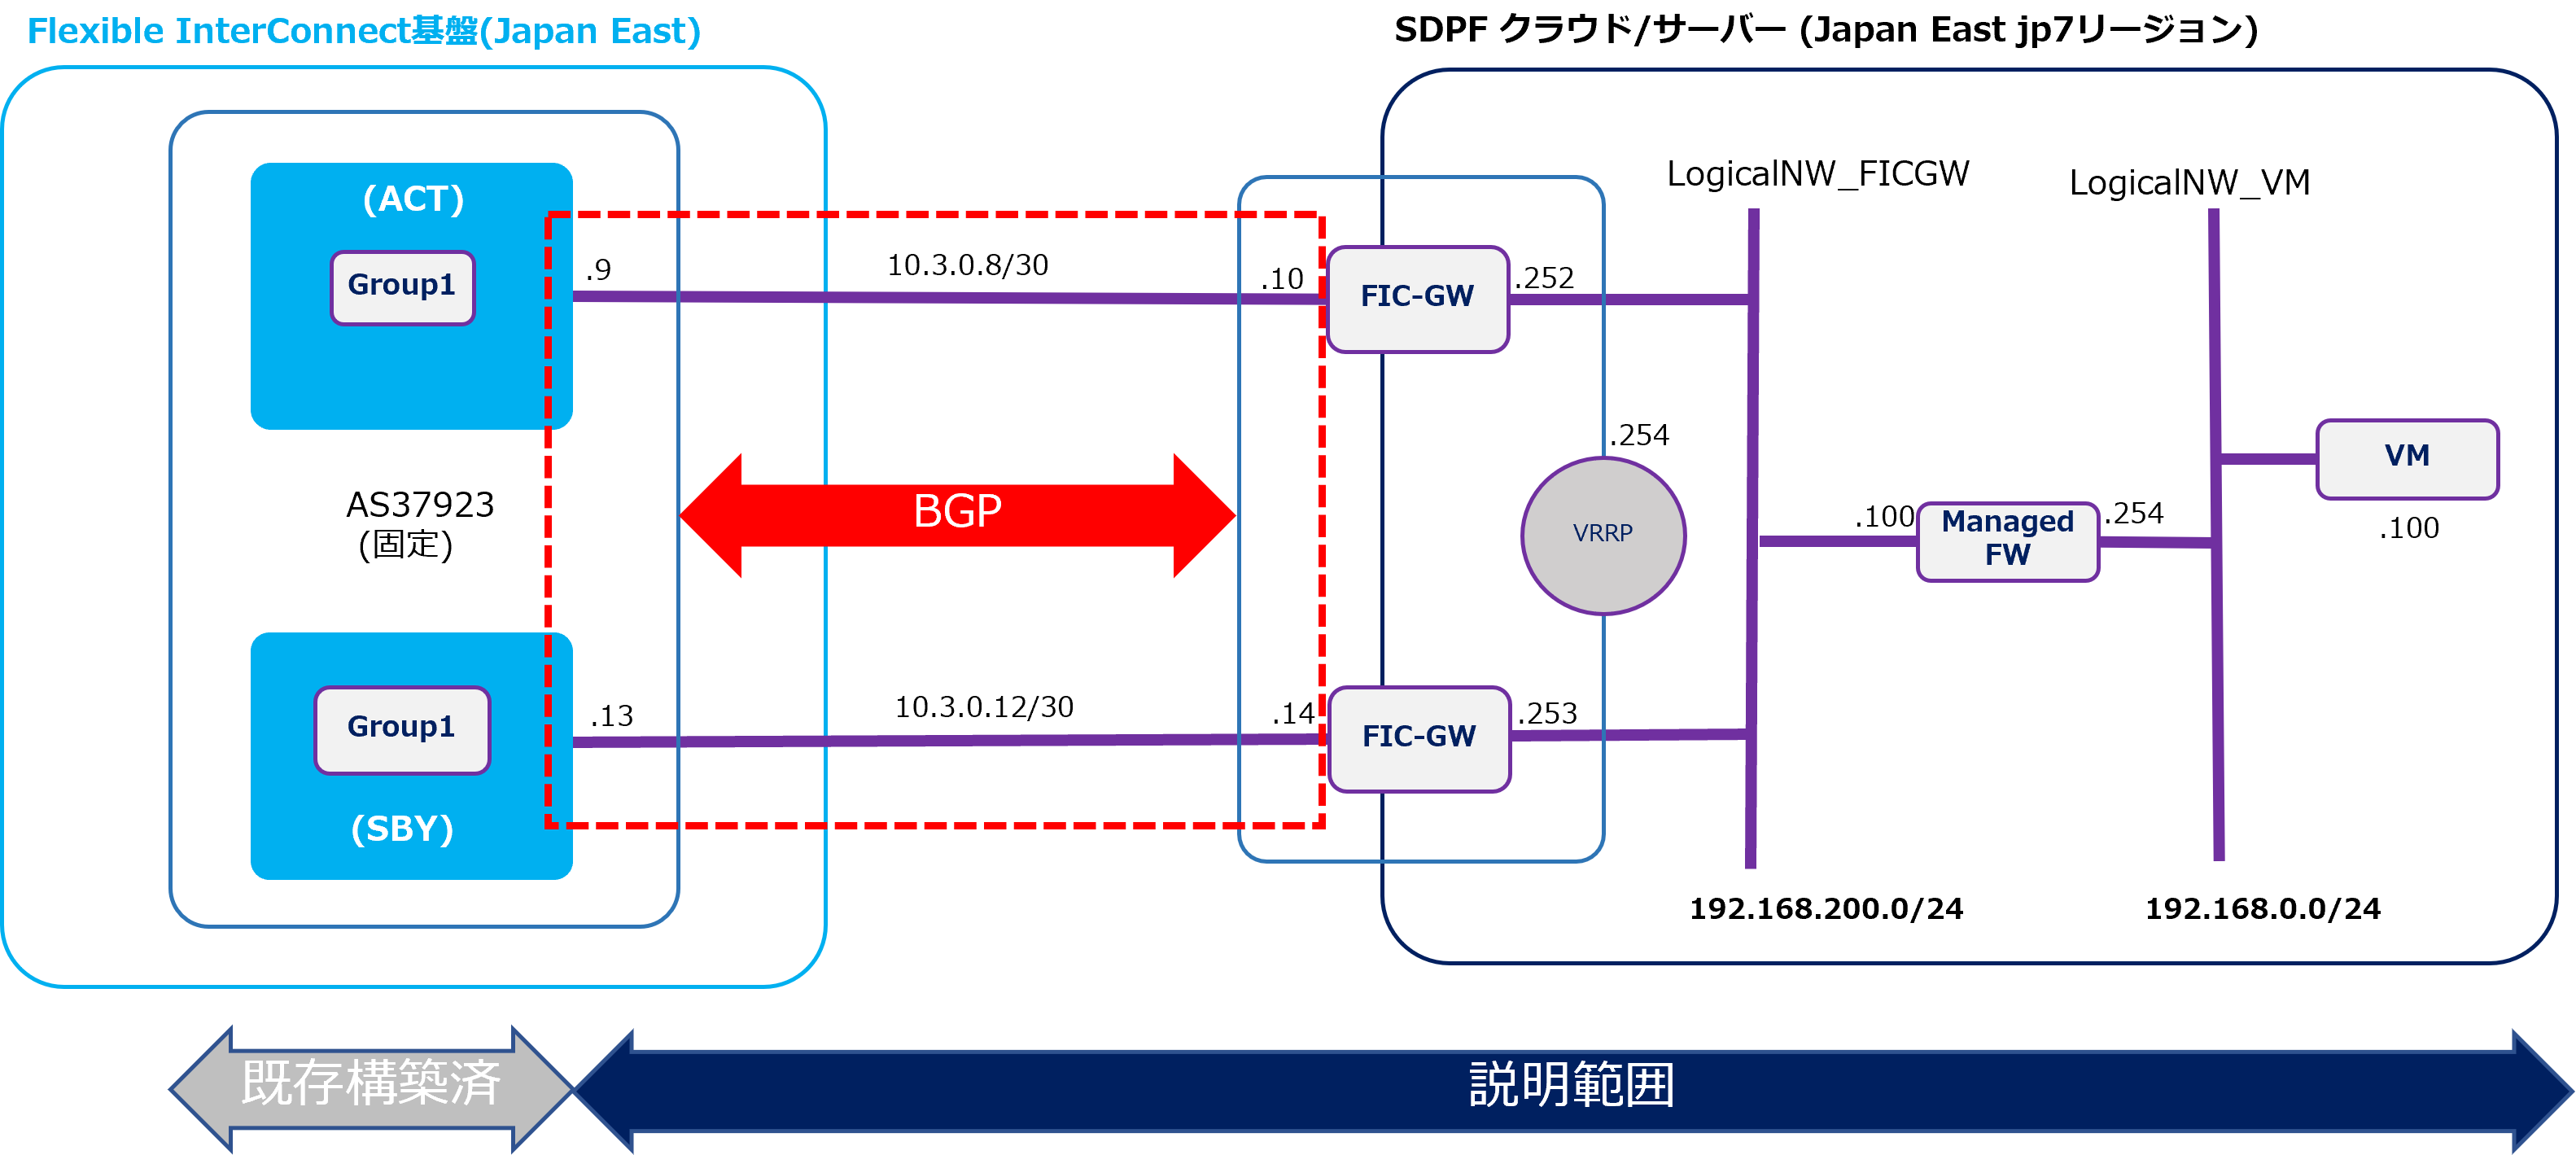
- 本ページでは以下の構成図の青の矢印の範囲(説明範囲と記載)について構築手順を説明します※推奨構成につきましては こちら をご参照ください。
FICとAWS(Private)の接続構成図(L2接続)
6.5. 概要手順
手順 |
該当ページ |
FIC-Console作業 |
AWSコンソール作業 |
1 |
FIC-Consoleでポートの購入、設定、アクティベート |
||
2 |
AWSコンソール作業(VPC、仮想プライベートゲートウェイ等の作成及び設定) |
||
3 |
AWSコンソール作業(EC2の作成) |
||
4 |
AWSコンソール作業(Direct Connectゲートウェイの作成とVGWとの関連付け) |
||
5 |
FIC-ConsoleでAWS(Private VIF)のコネクションを購入 |
コネクションの承認作業、仮想インターフェイスの作成 |
|
6 |
FIC-ConsoleでAWS(Private VIF)のコネクションを購入 |
コネクションの承認作業、仮想インターフェイスの作成 |
|
7 |
申込履歴の確認 |
||
8 |
モニタリング画面の確認 |
6.6. FICポートの作成
・ここでは、赤点線で囲われた部分の手順を記します。
6.6.1 FIC-Consoleログイン後の画面
6.6.2 グローバルビュークリック後の画面
6.6.3 「ポート」を選択後の画面①
6.6.4 「ポート」を選択後の画面②
6.6.5 「ポート」を選択後の画面③
6.6.6 ポートの購入手続き画面①
6.6.7 ポートの購入手続き画面②
項番 |
項目 |
入力内容 |
① |
ロケーション |
NTT Com Tokyo(NW1)をプルダウンから選択 |
② |
ポート名 |
任意のポート名を入力 |
③ |
帯域 |
本手順では「1G」をプルダウンから選択 |
④ |
必要VLAN数 |
本手順では「16」をプルダウンから選択 |
⑤ |
収容系 |
任意の収容系を一覧から選択 |
6.6.8 ポートの購入確認画面
6.6.9 ポートの申し込み受付画面
6.6.10 ポートの購入完了画面①
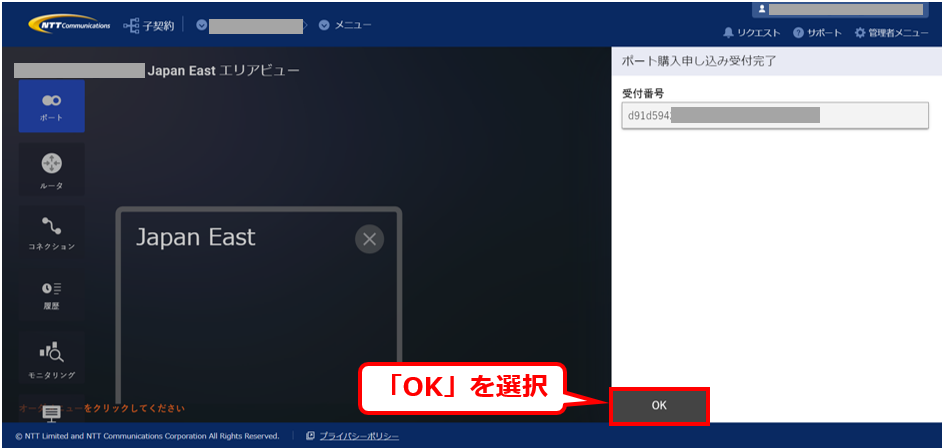
6.6.11 ポートの購入完了画面②
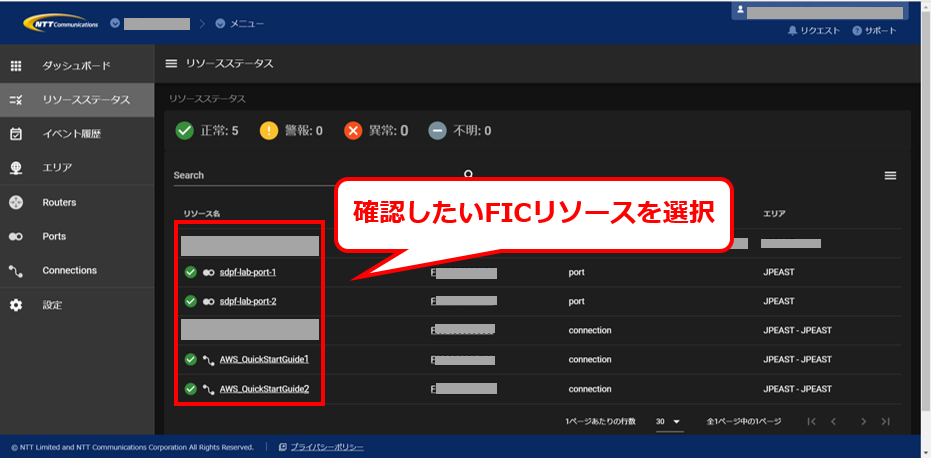
注釈
6.6.12 LOA(Port)のダウンロード①
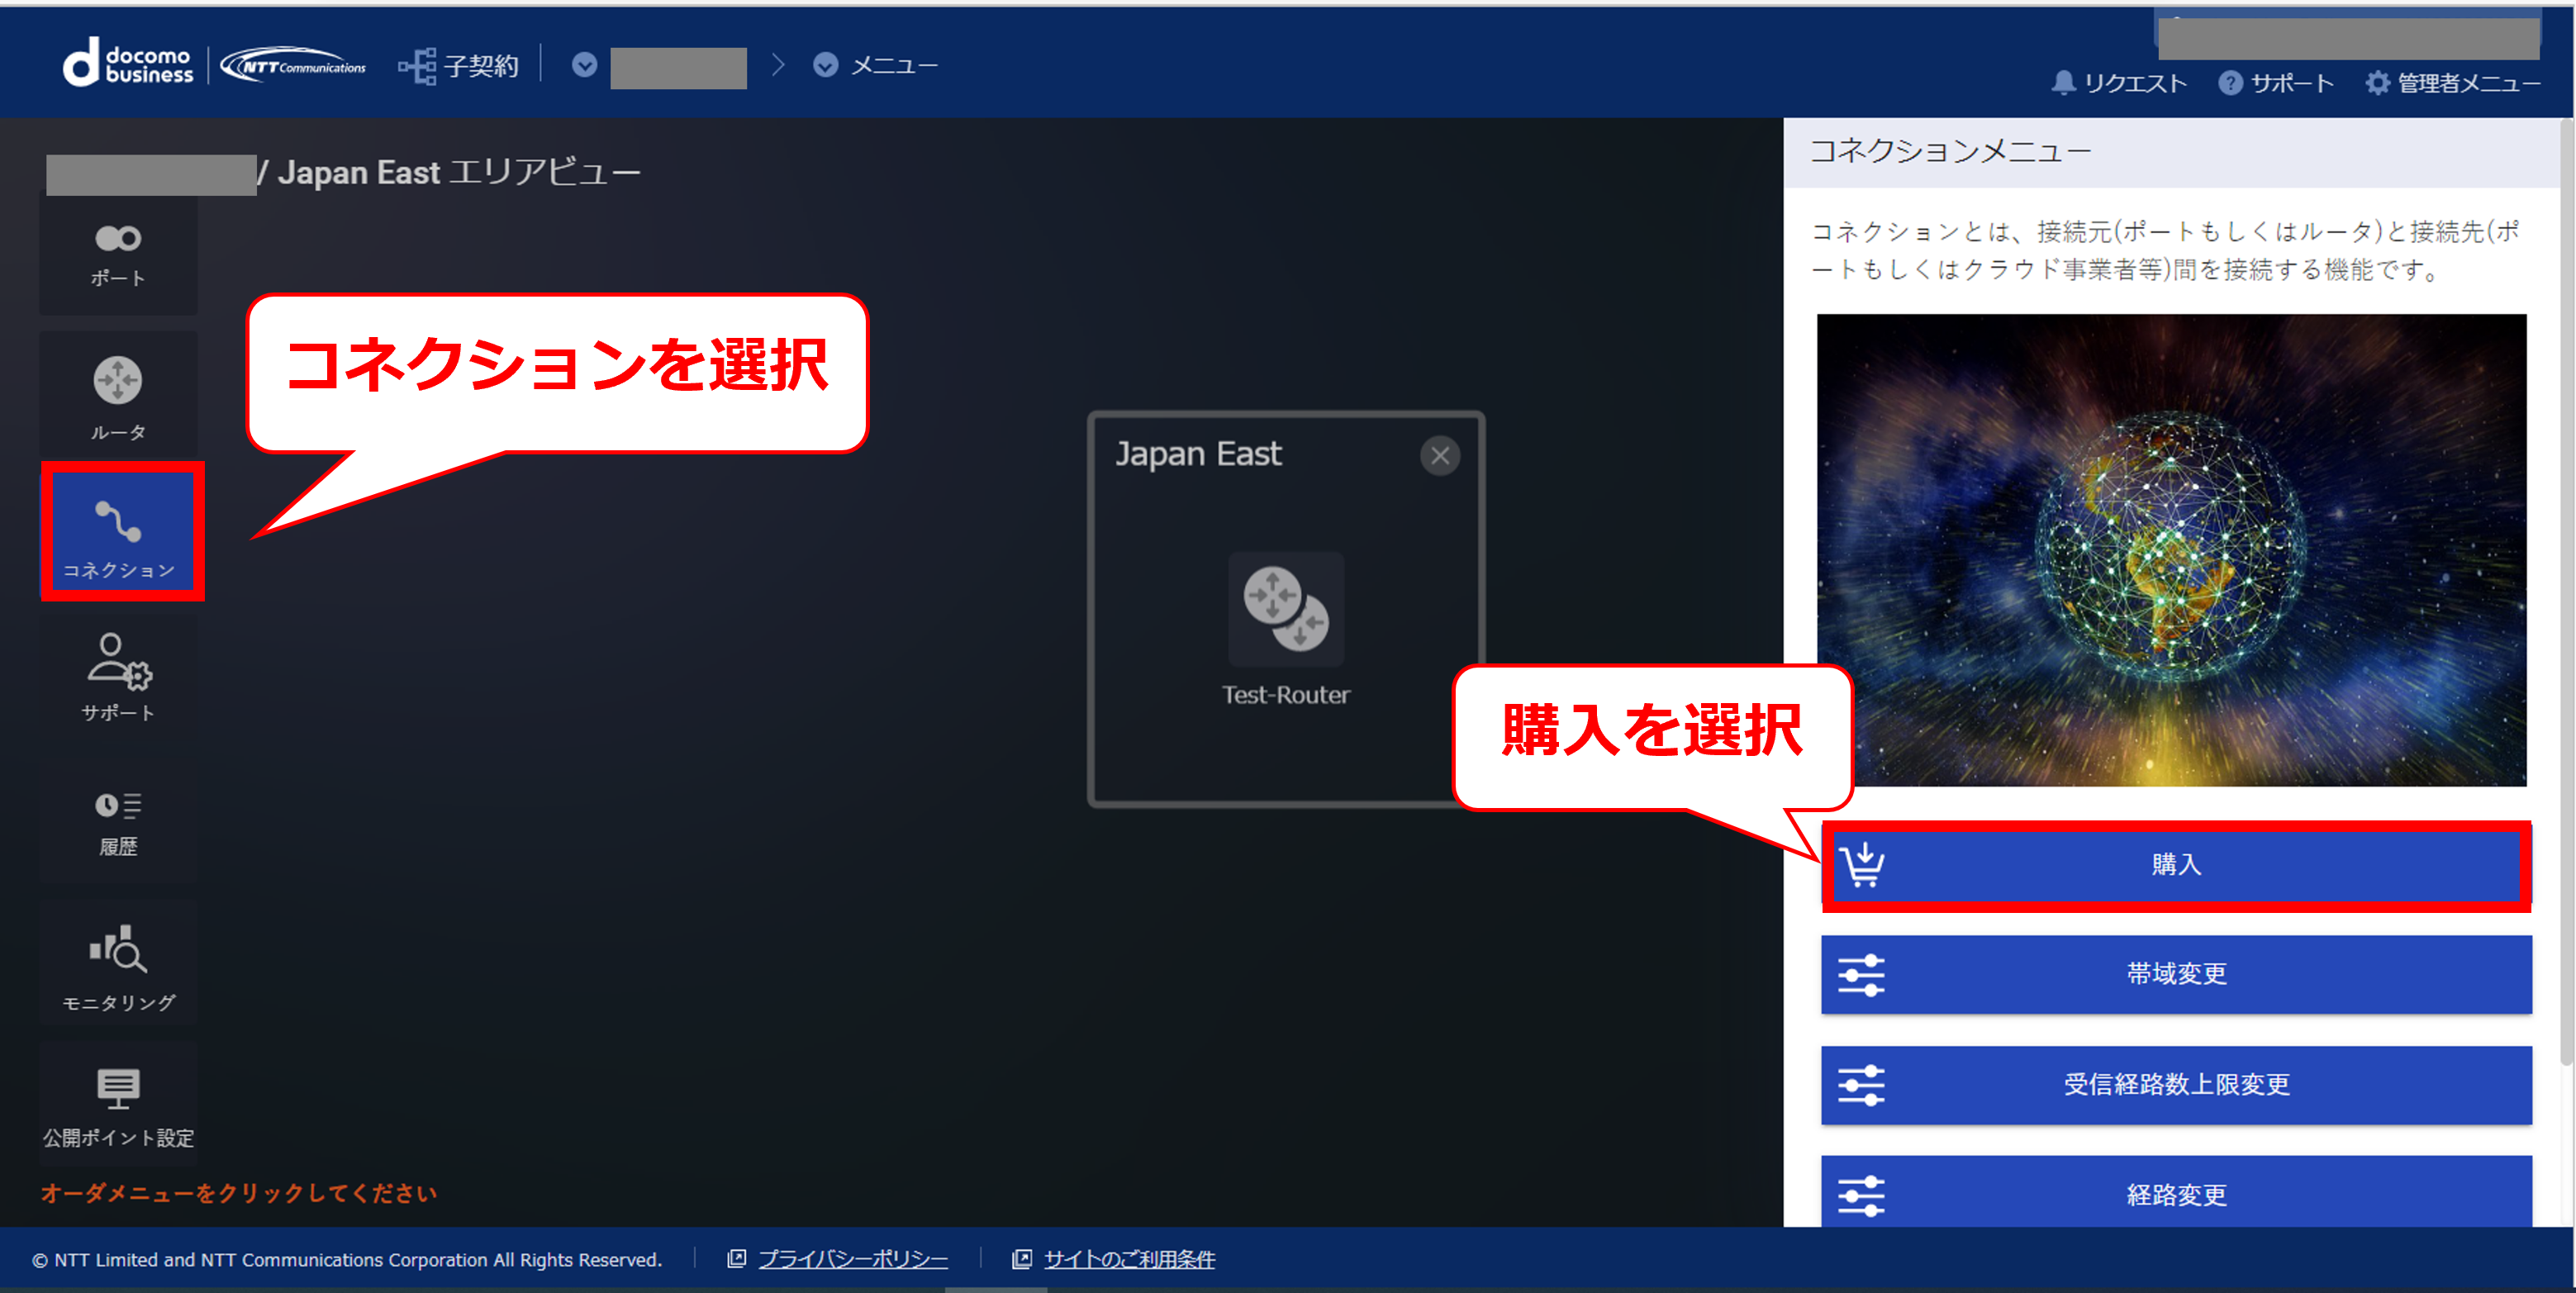
6.6.13 LOA(Port)のダウンロード②
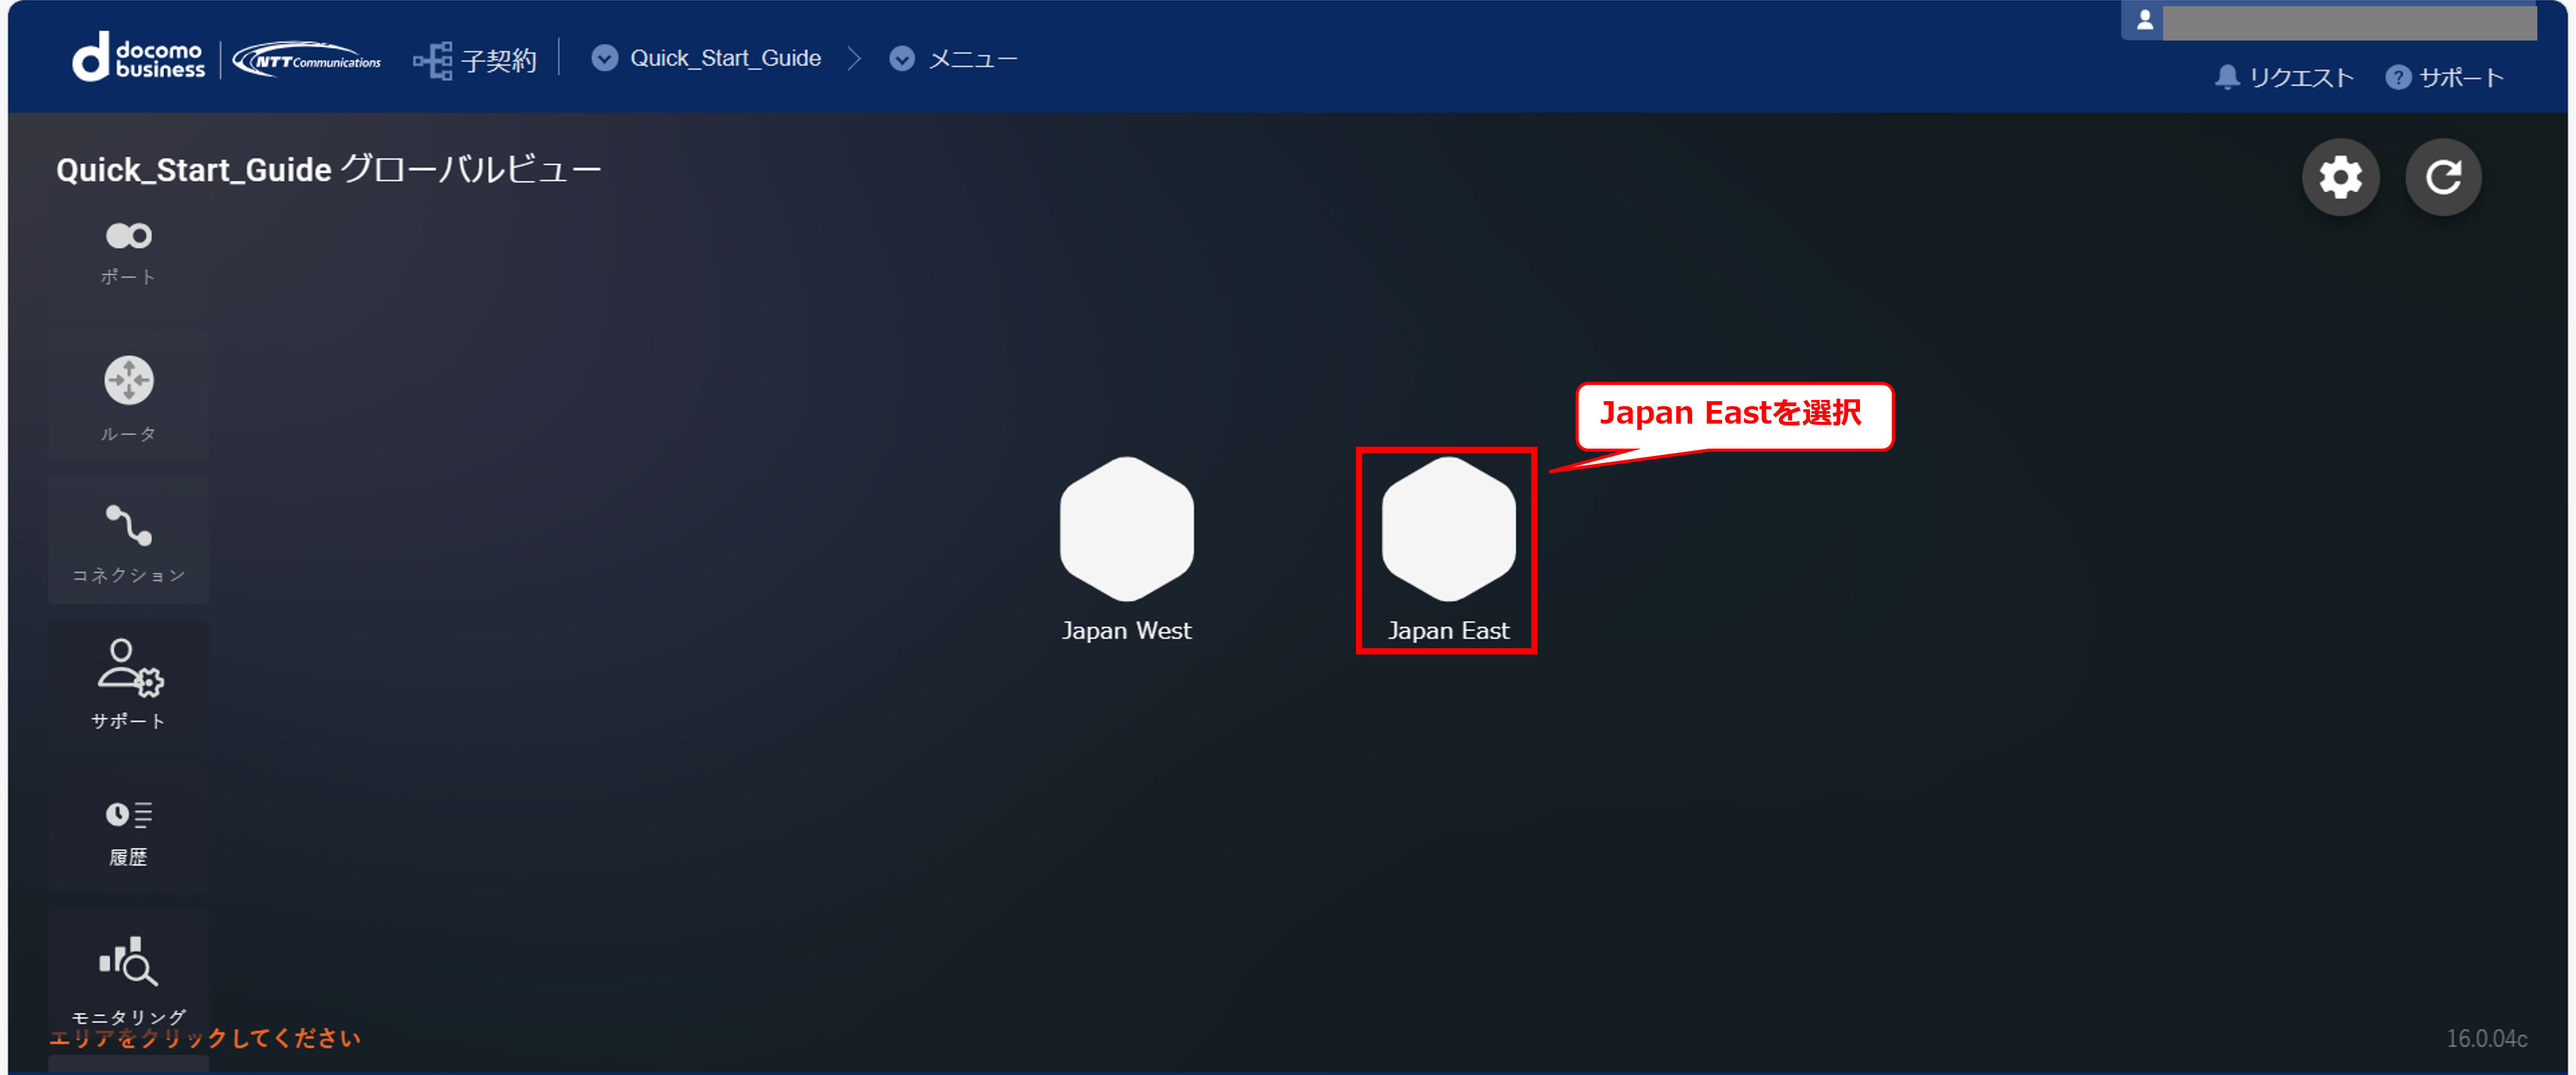
6.6.14 LOA(Port)のダウンロード③
6.6.15 LOA(Port)のダウンロード④
注意
- ポートにアクセスする物理回線はお客様にご準備いただく必要がございます。
- LOAには接続先情報が記載されています。LOAを参考に物理回線をお申し込みください。
- 物理回線の敷設後、次項に示すアクティベート操作を行ってください。※AWS側の作業(手順:6.7~6.9)についてはポートのアクティベート前でも実施可能です。
6.6.16 ポートのアクティベート①
6.6.17 ポートのアクティベート②
6.6.18 ポートのアクティベート③
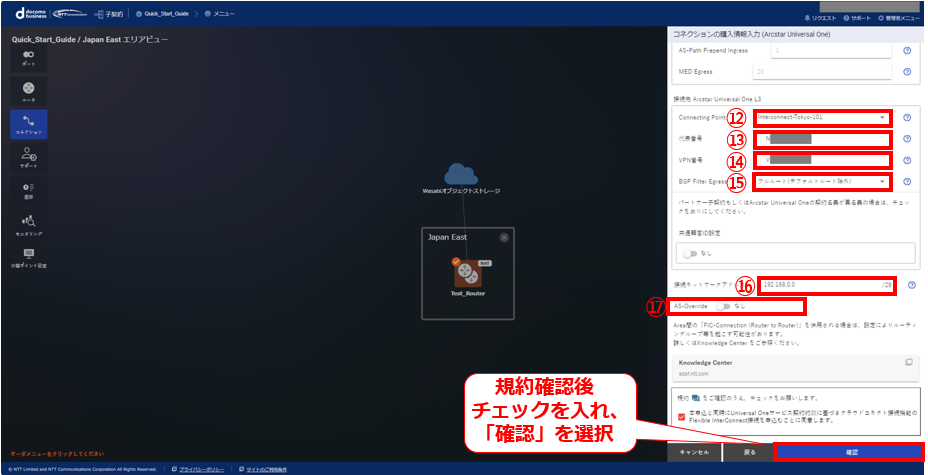
6.6.19 ポートのアクティベート④
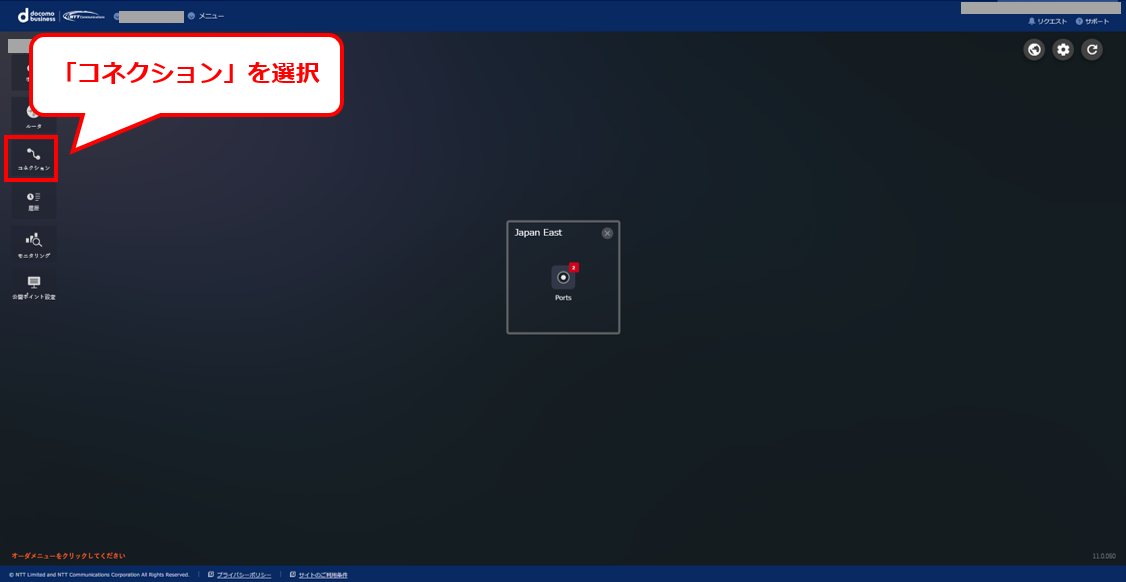
6.6.20 ポートのアクティベート⑤
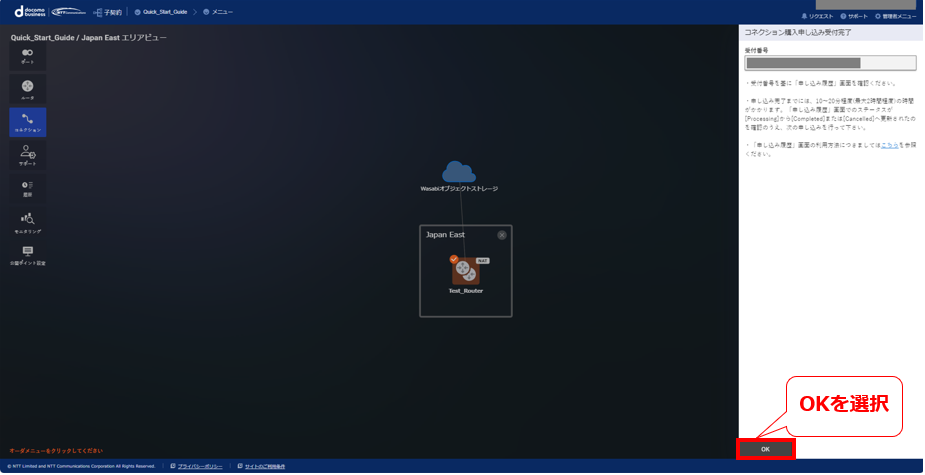
6.6.21 ポートのアクティベート⑥
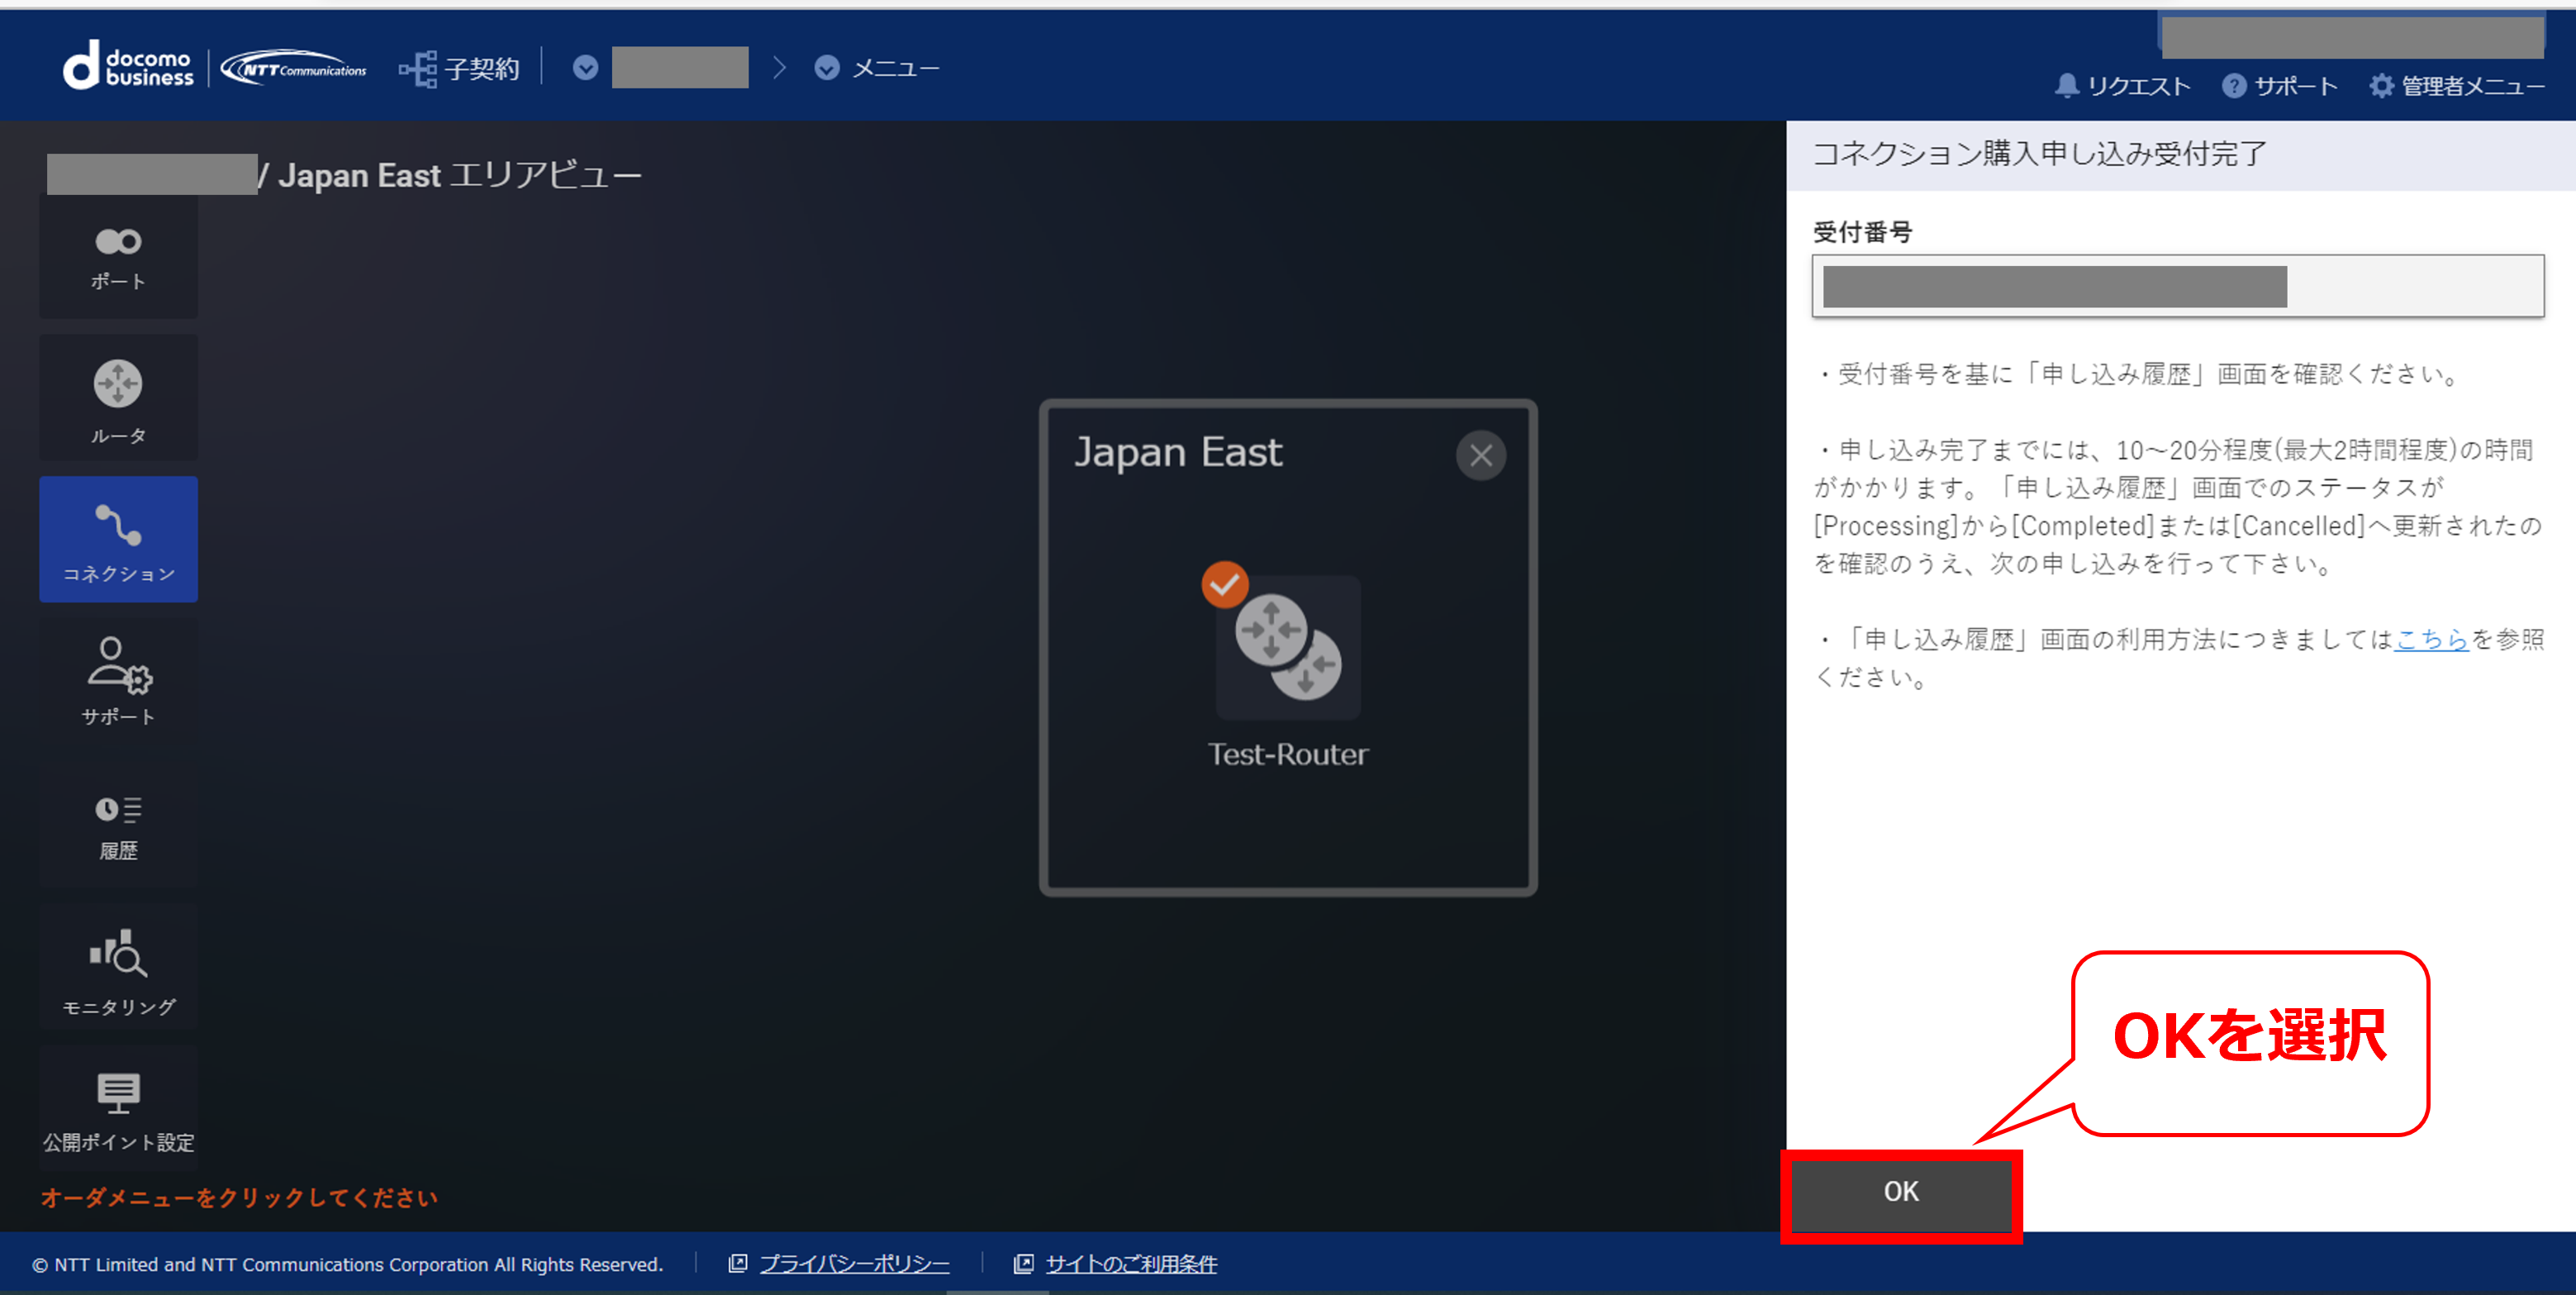
6.6.22 ポートのアクティベート後の画面①
6.6.23 ポートのアクティベート後の画面②
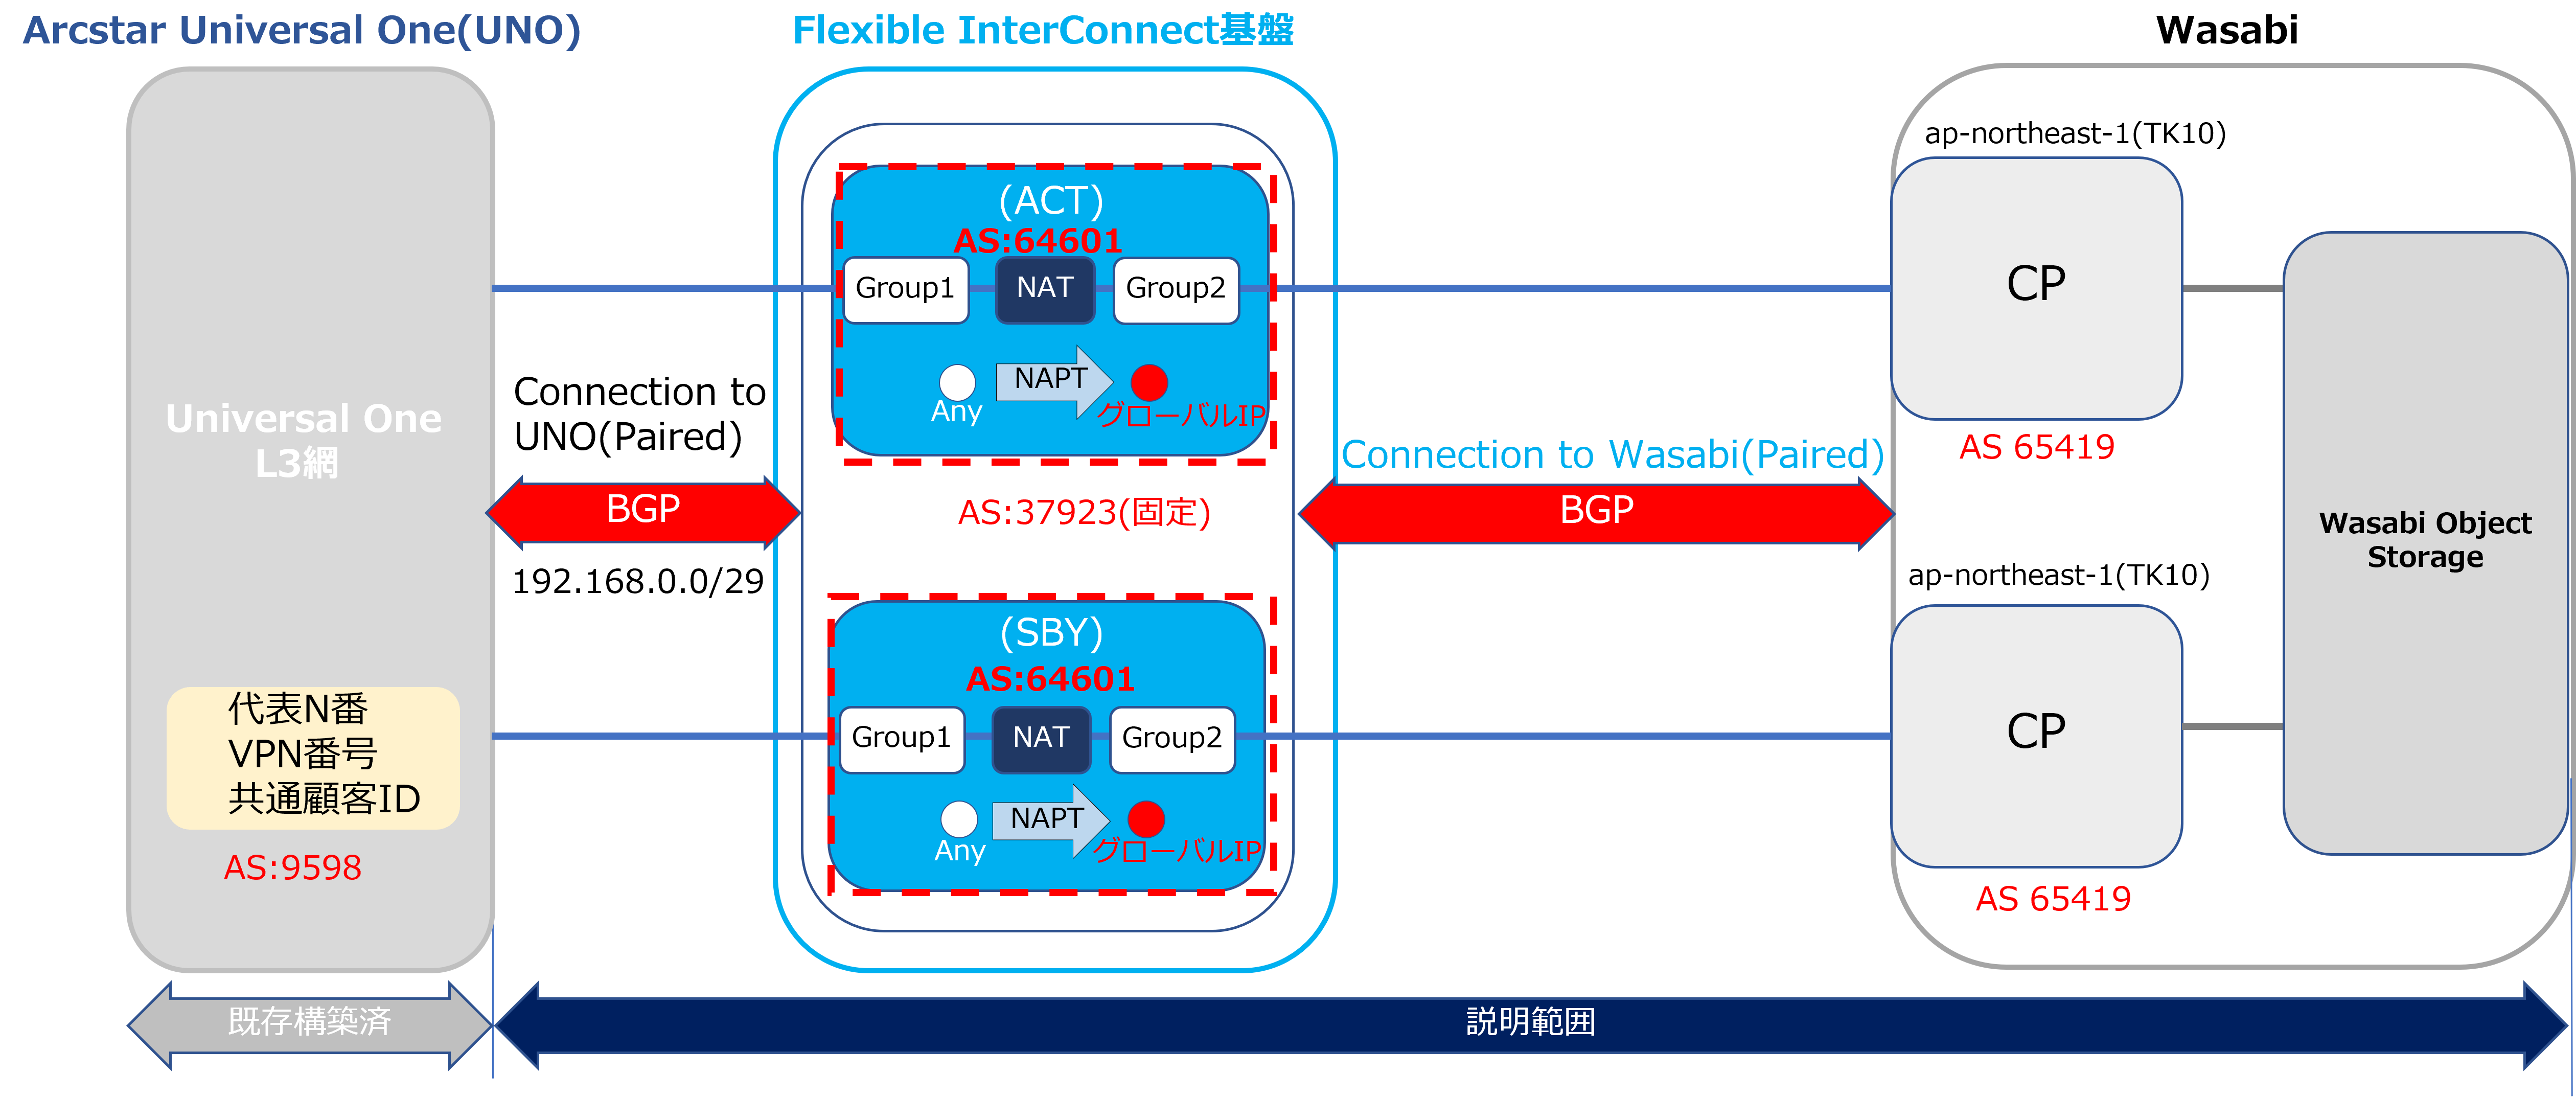
6.7. AWSコンソール作業(VPC、仮想プライベートゲートウェイ等の作成)
・ここでは、赤点線で囲われた部分の手順を記します ※EC2については手順6.8で説明します
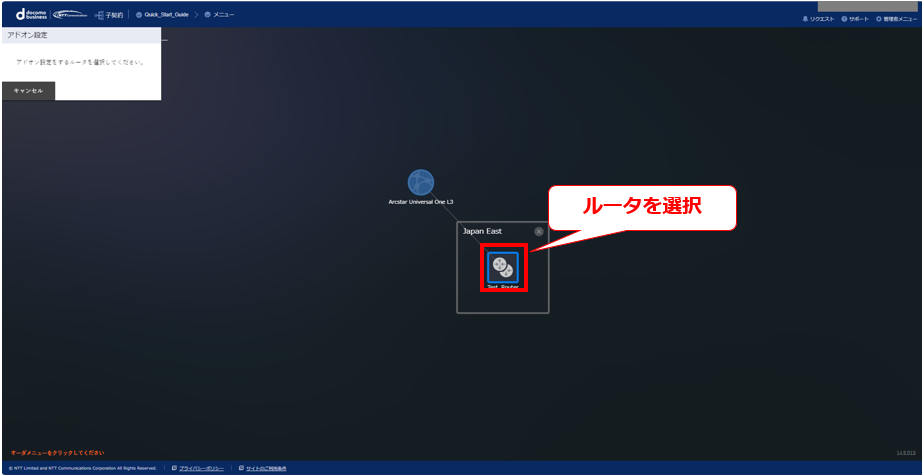
6.7.1 AWSコンソールにログイン後の画面
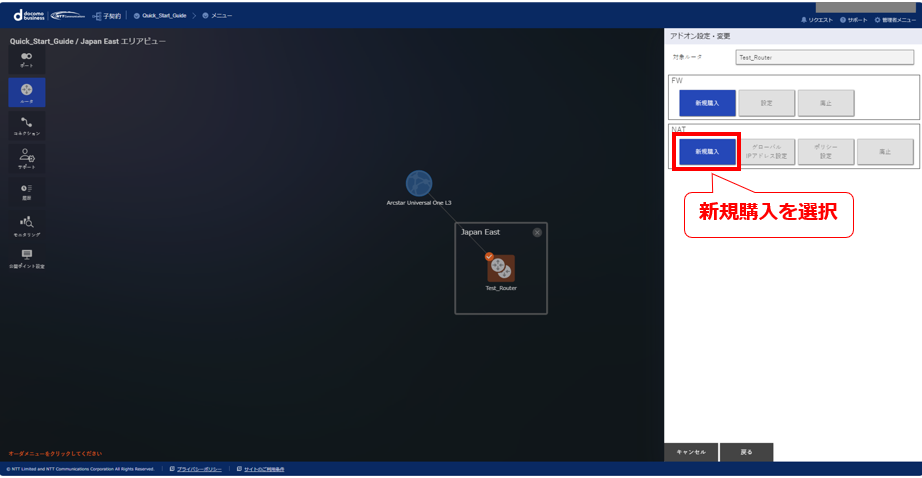
6.7.2 VPCの作成①
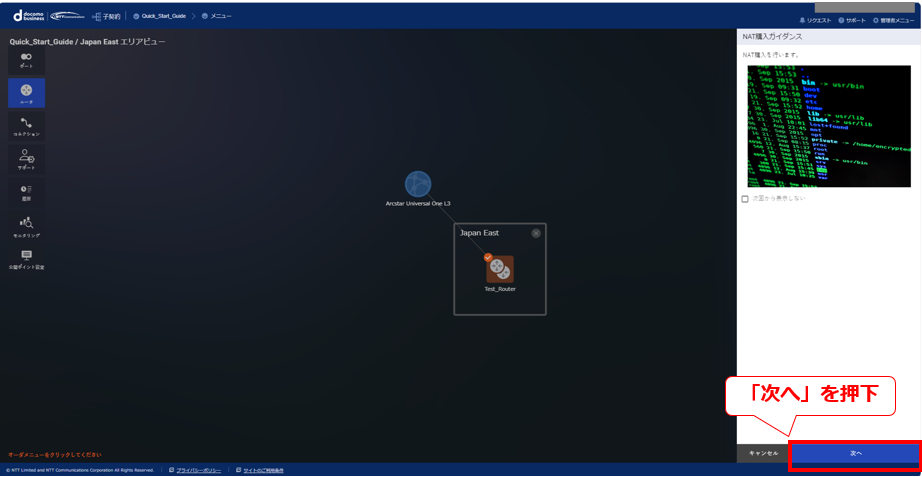
6.7.3 VPCの作成②
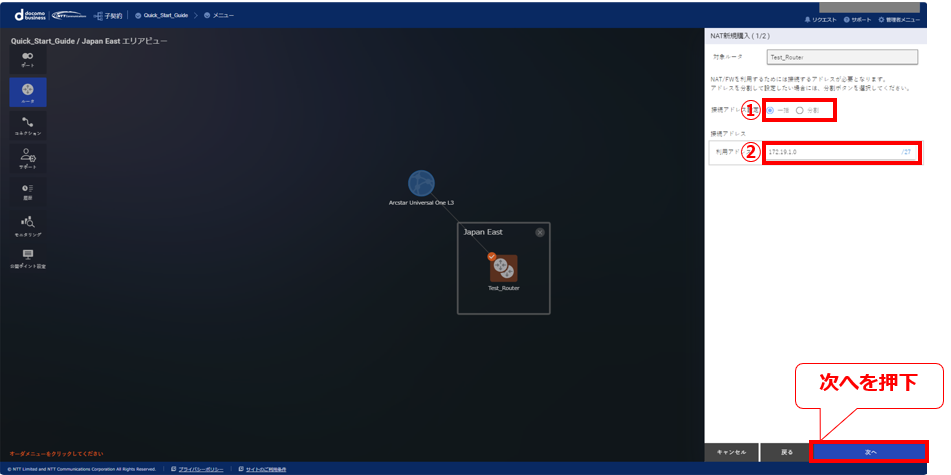
6.7.4 VPCの作成③
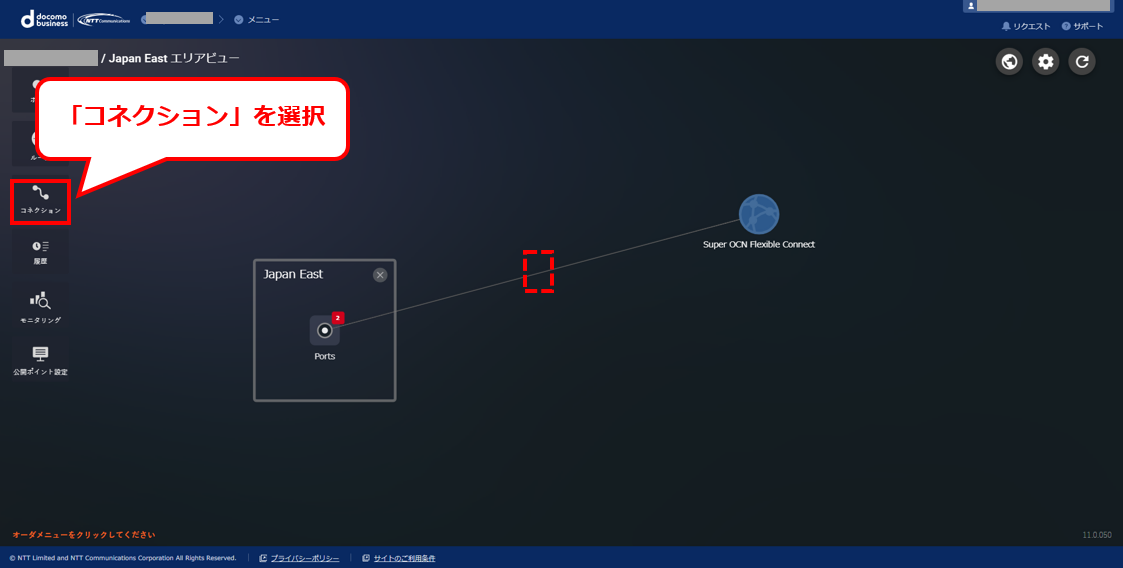
項番 |
項目 |
入力内容 |
① |
作成するリソース |
本手順では「VPCのみ」を選択 |
② |
名前タグ-オプション |
任意の名称を入力 |
③ |
IPv4 CIDR ブロック |
本手順では「IPv4 CIDRの手動入力」を選択 |
④ |
IPv4 CIDR |
本手順では「192.168.0.0/16」を入力 |
⑤ |
IPv6 CIDR ブロック |
本手順では「IPv6 CIDR ブロックなし」を選択 |
⑥ |
テナンシー |
本手順では「デフォルト」を選択 |
6.7.5 仮想プライベートゲートウェイの作成①
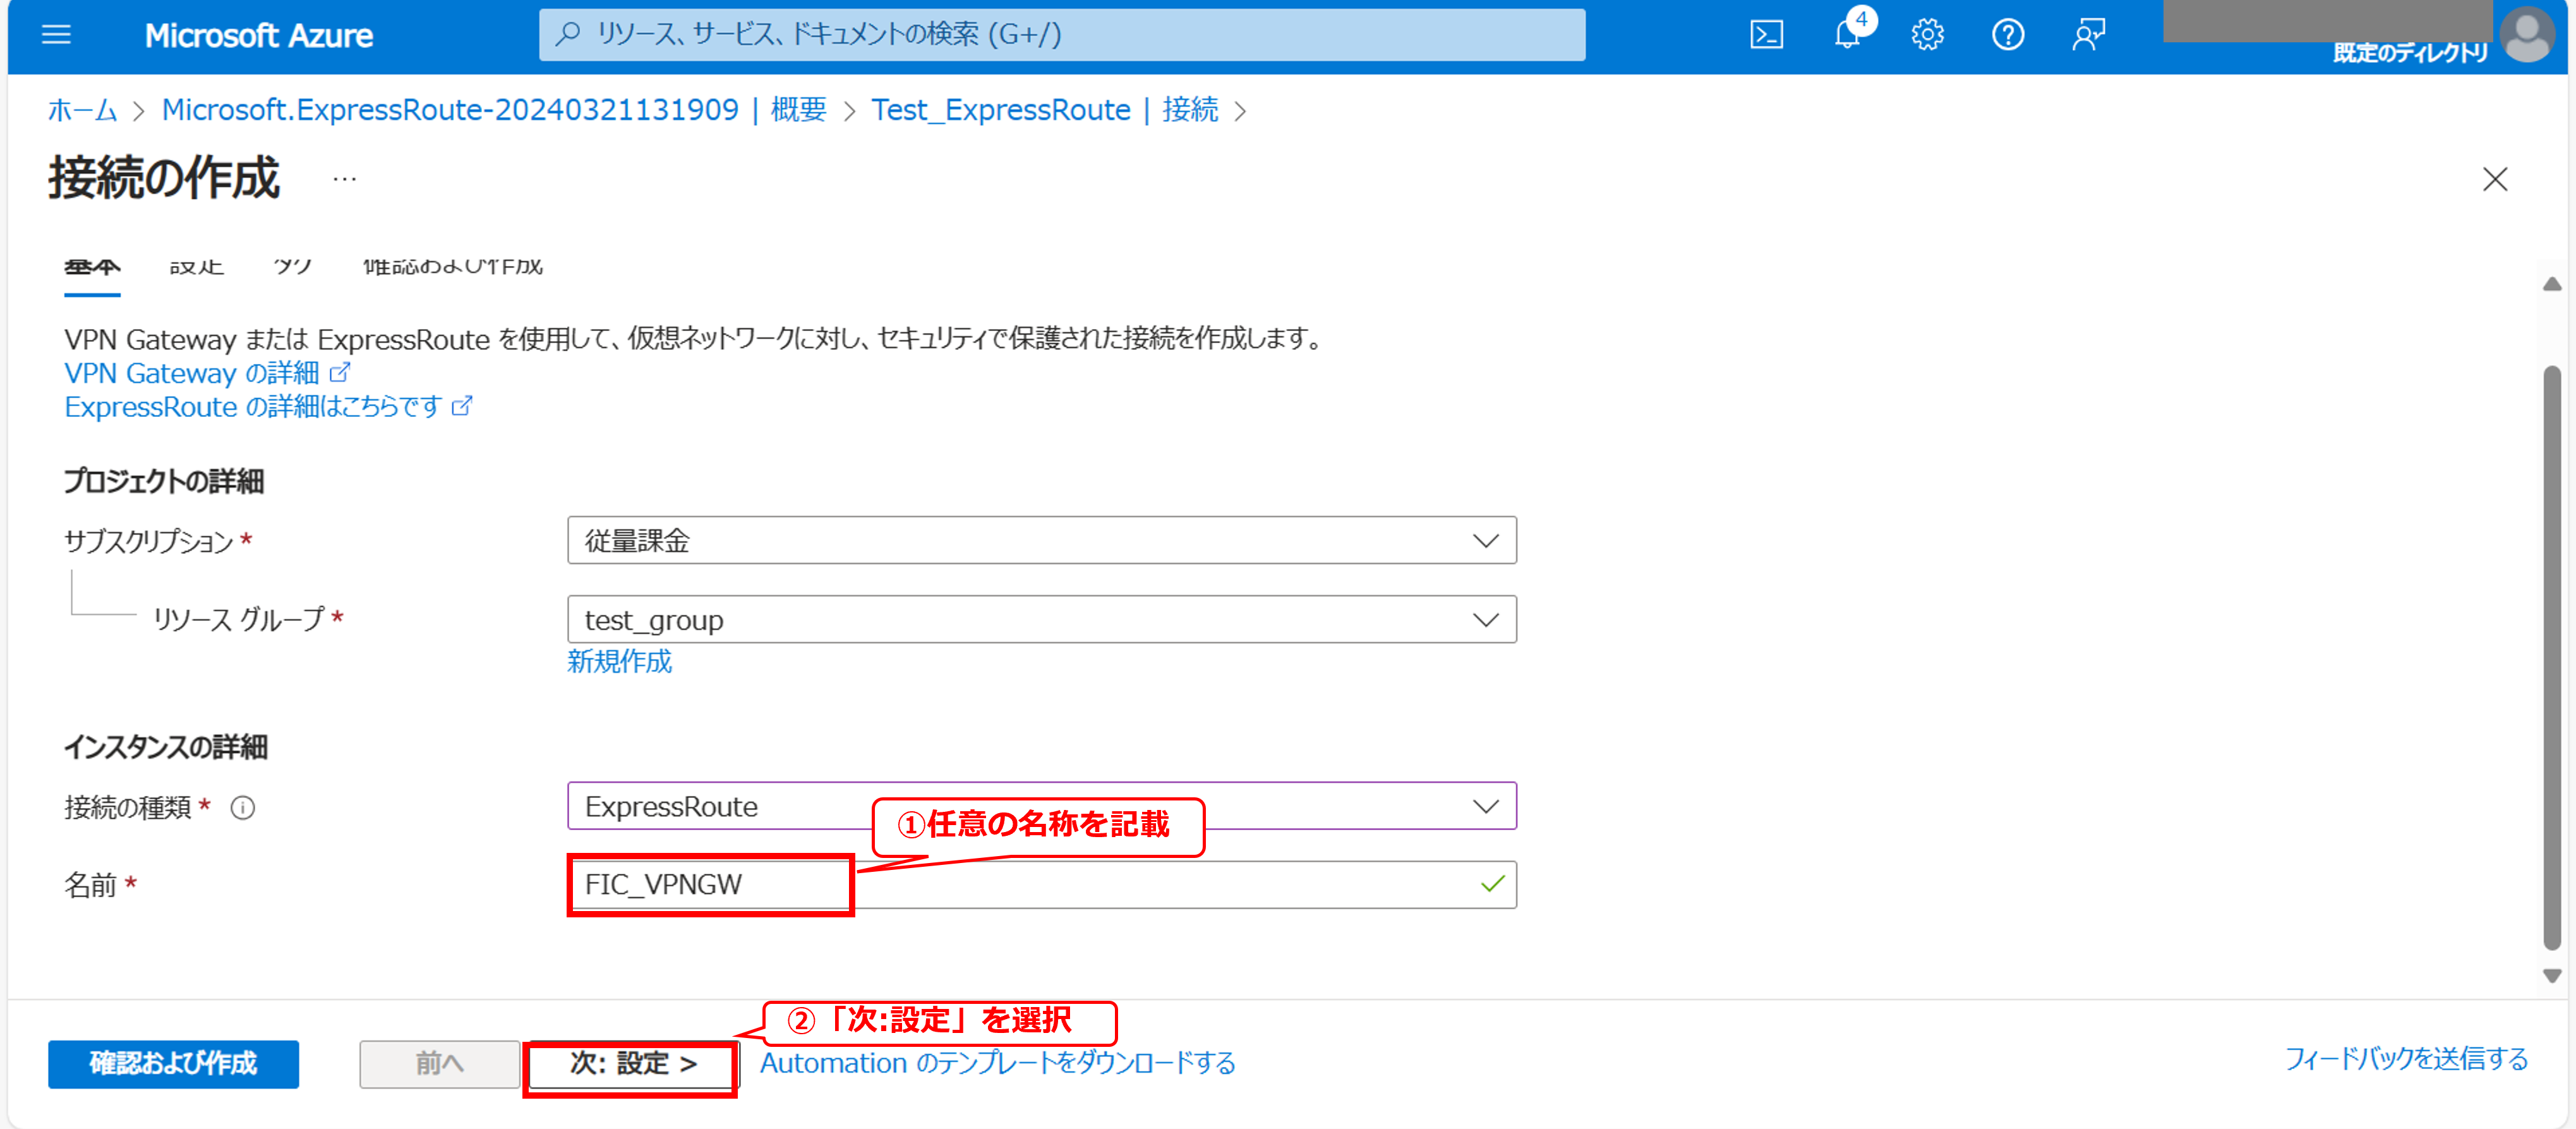
6.7.6 仮想プライベートゲートウェイの作成②
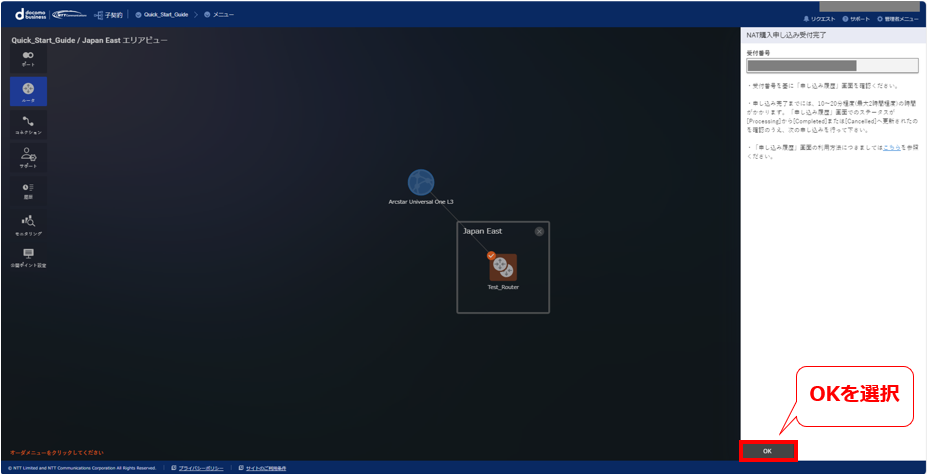
6.7.7 仮想プライベートゲートウェイの作成③
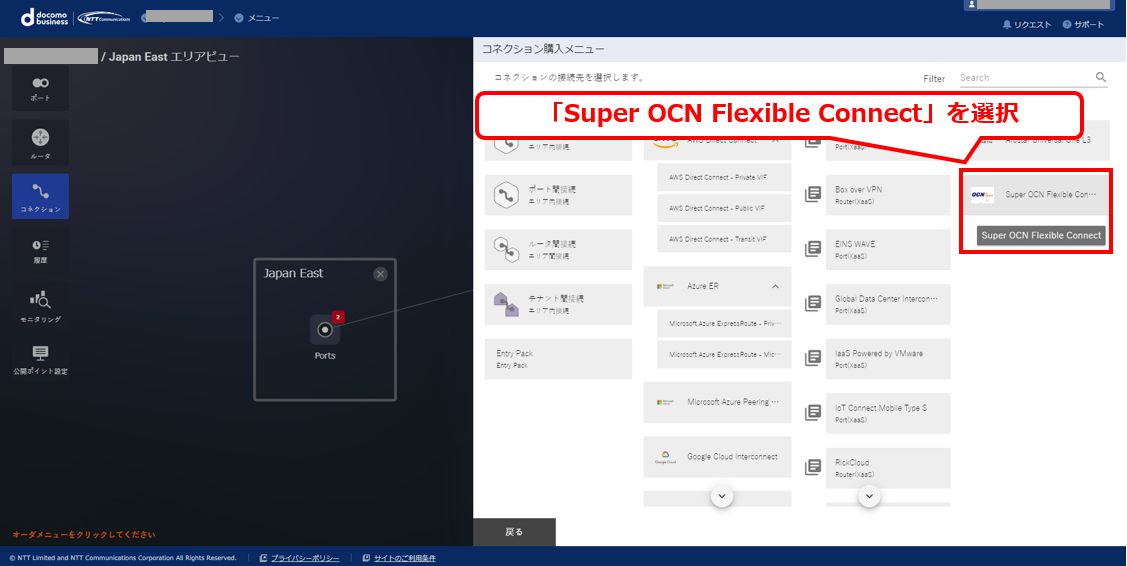
項番 |
項目 |
入力内容 |
① |
名前タグ-オプション |
任意の名称を入力 |
② |
自律システム番号(ASN) |
本手順では「AmazonデフォルトASN」を選択 |
6.7.8 VPCへのアタッチ①
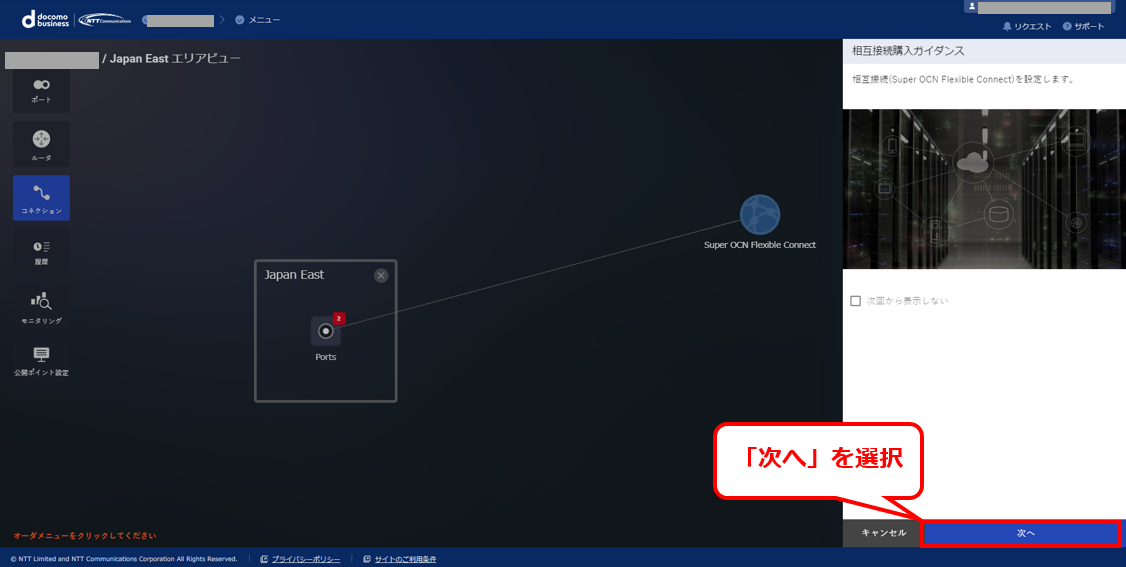
6.7.9 VPCへのアタッチ②
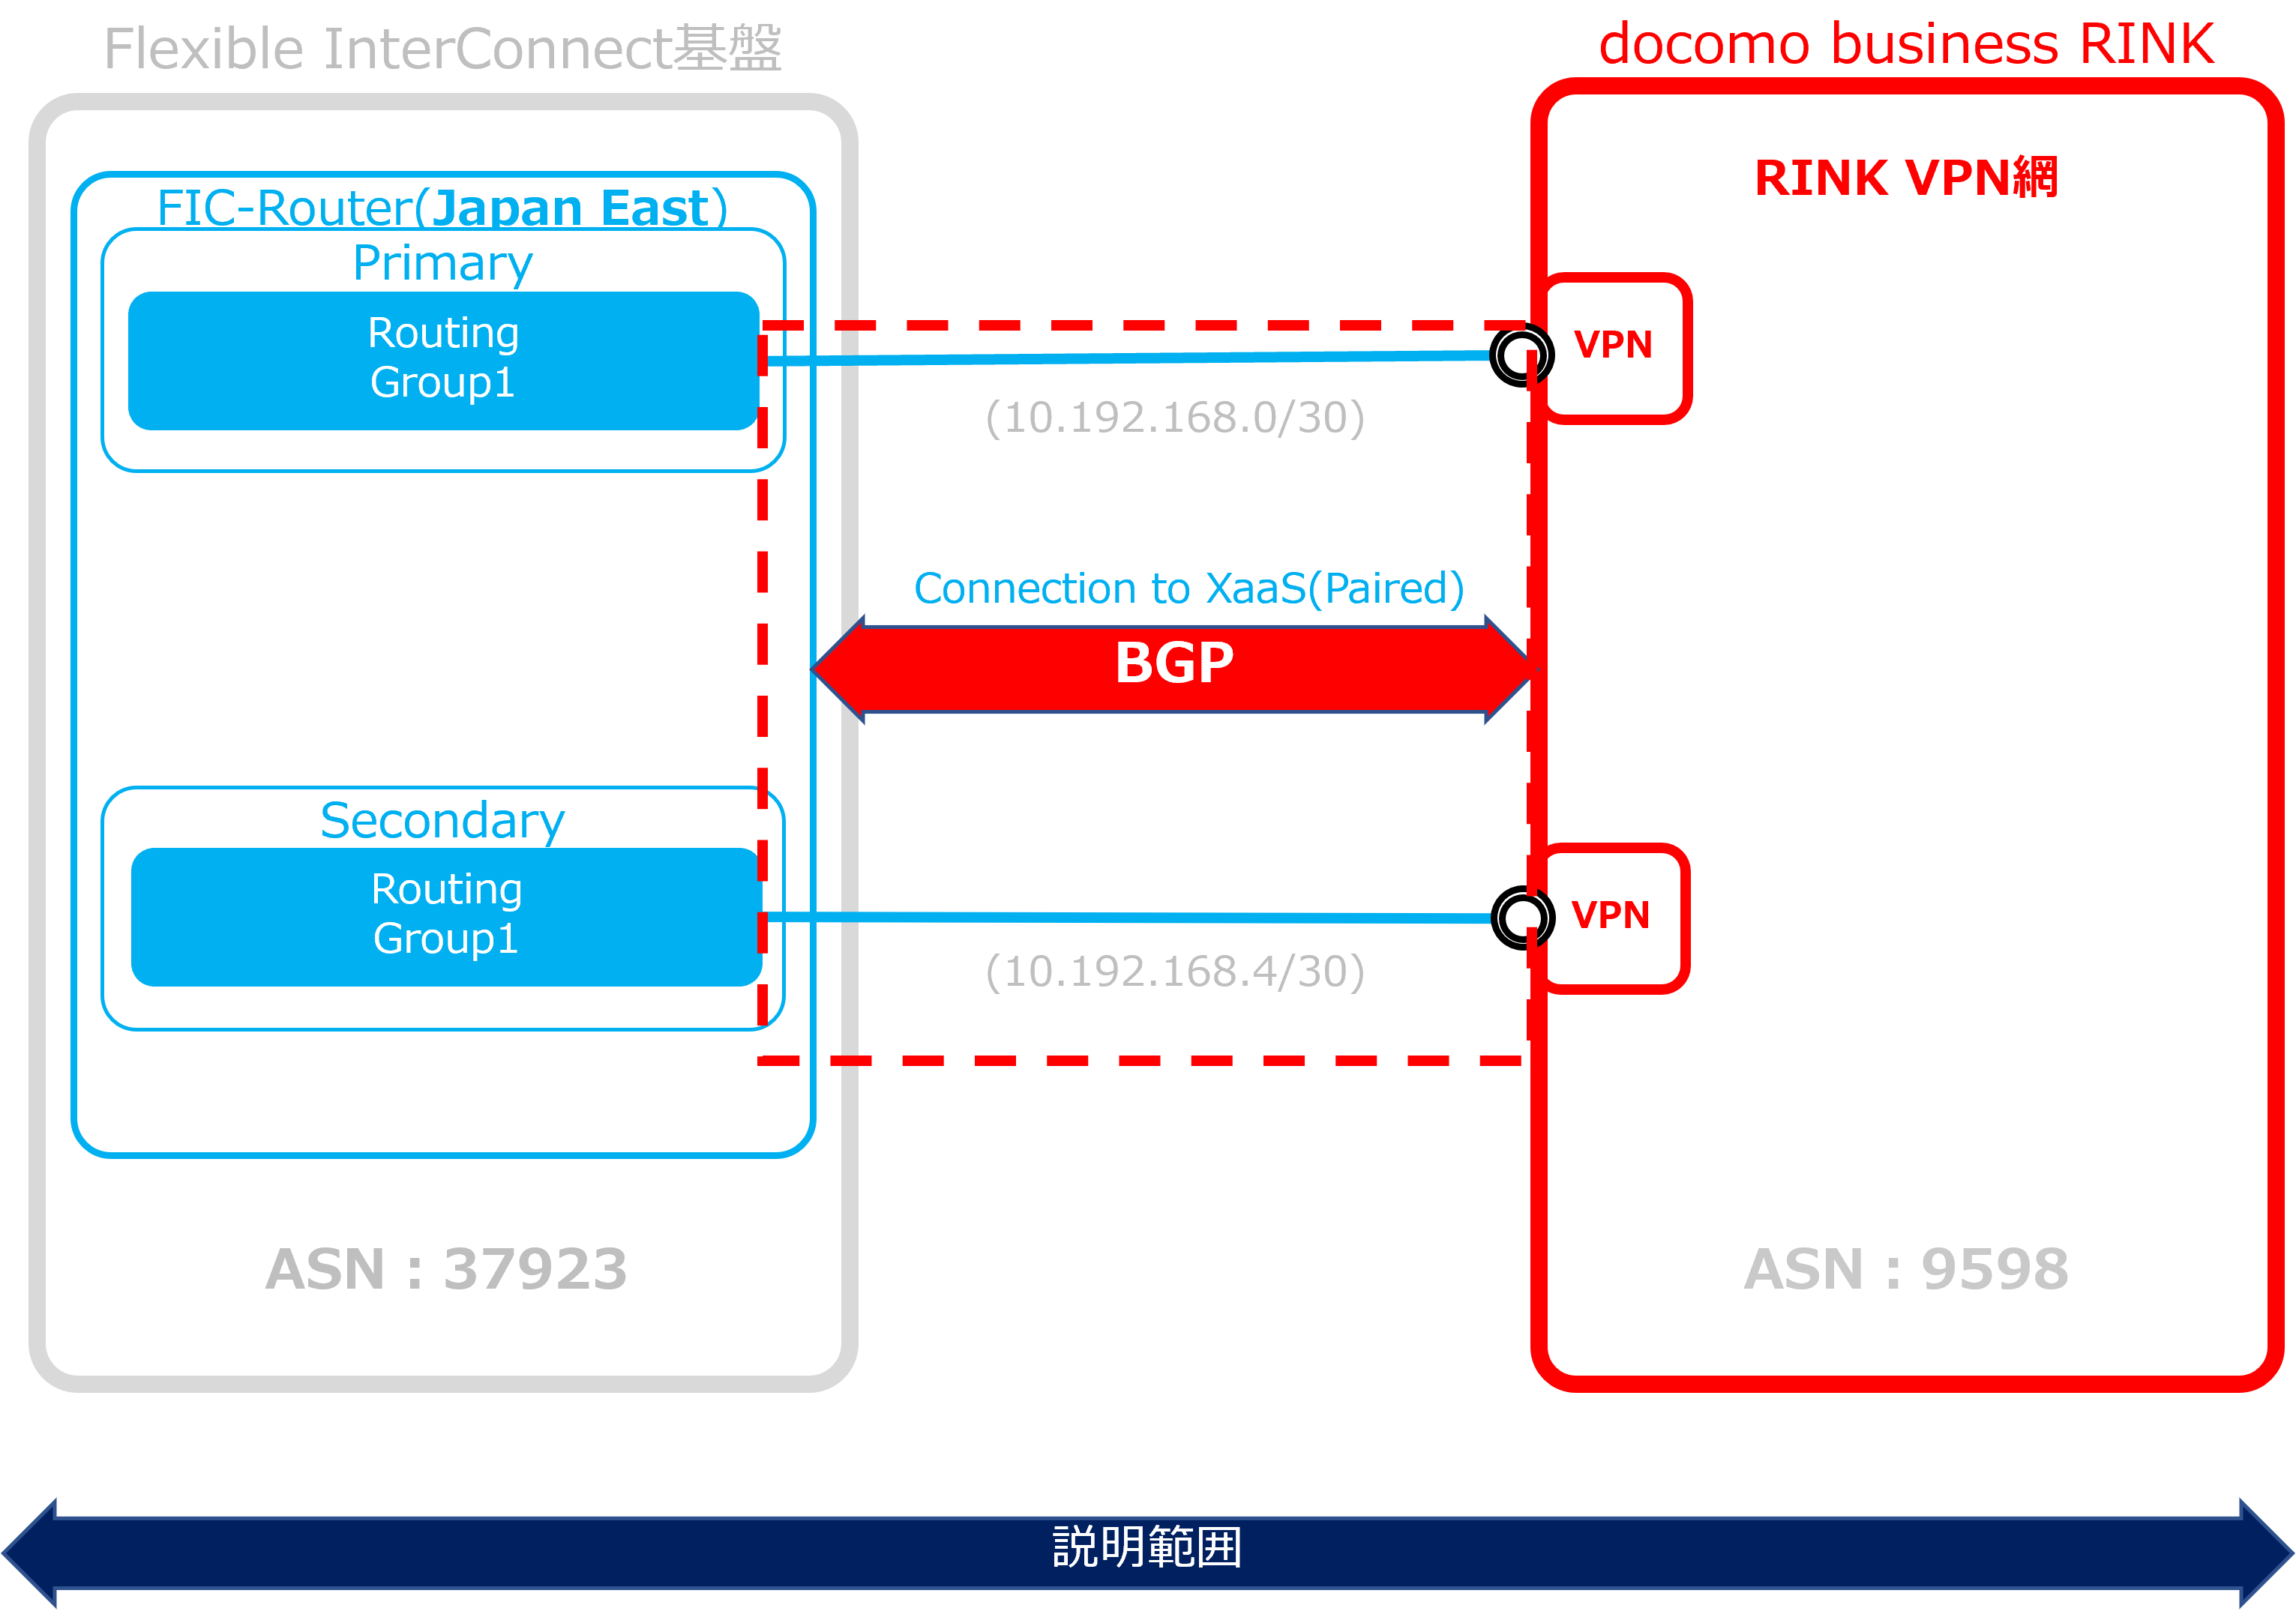
6.7.10 サブネットの作成①
6.7.11 サブネットの作成②
6.7.12 サブネットの作成③
6.7.13 サブネットの作成④
項番 |
項目 |
入力内容 |
① |
VPC-ID |
作成したVPCを選択 |
② |
サブネット名 |
任意の名称を入力 |
③ |
アベイラビリティーゾーン |
本手順では「ap-northeast-1a」を選択 |
④ |
IPv4 VPC CIDR ブロック |
本手順では「192.168.0.0/16」を入力 |
④ |
IPv4 サブネット CIDR ブロック |
本手順では「192.168.0.0/24」を入力 |
6.7.14 ルートテーブルの作成①
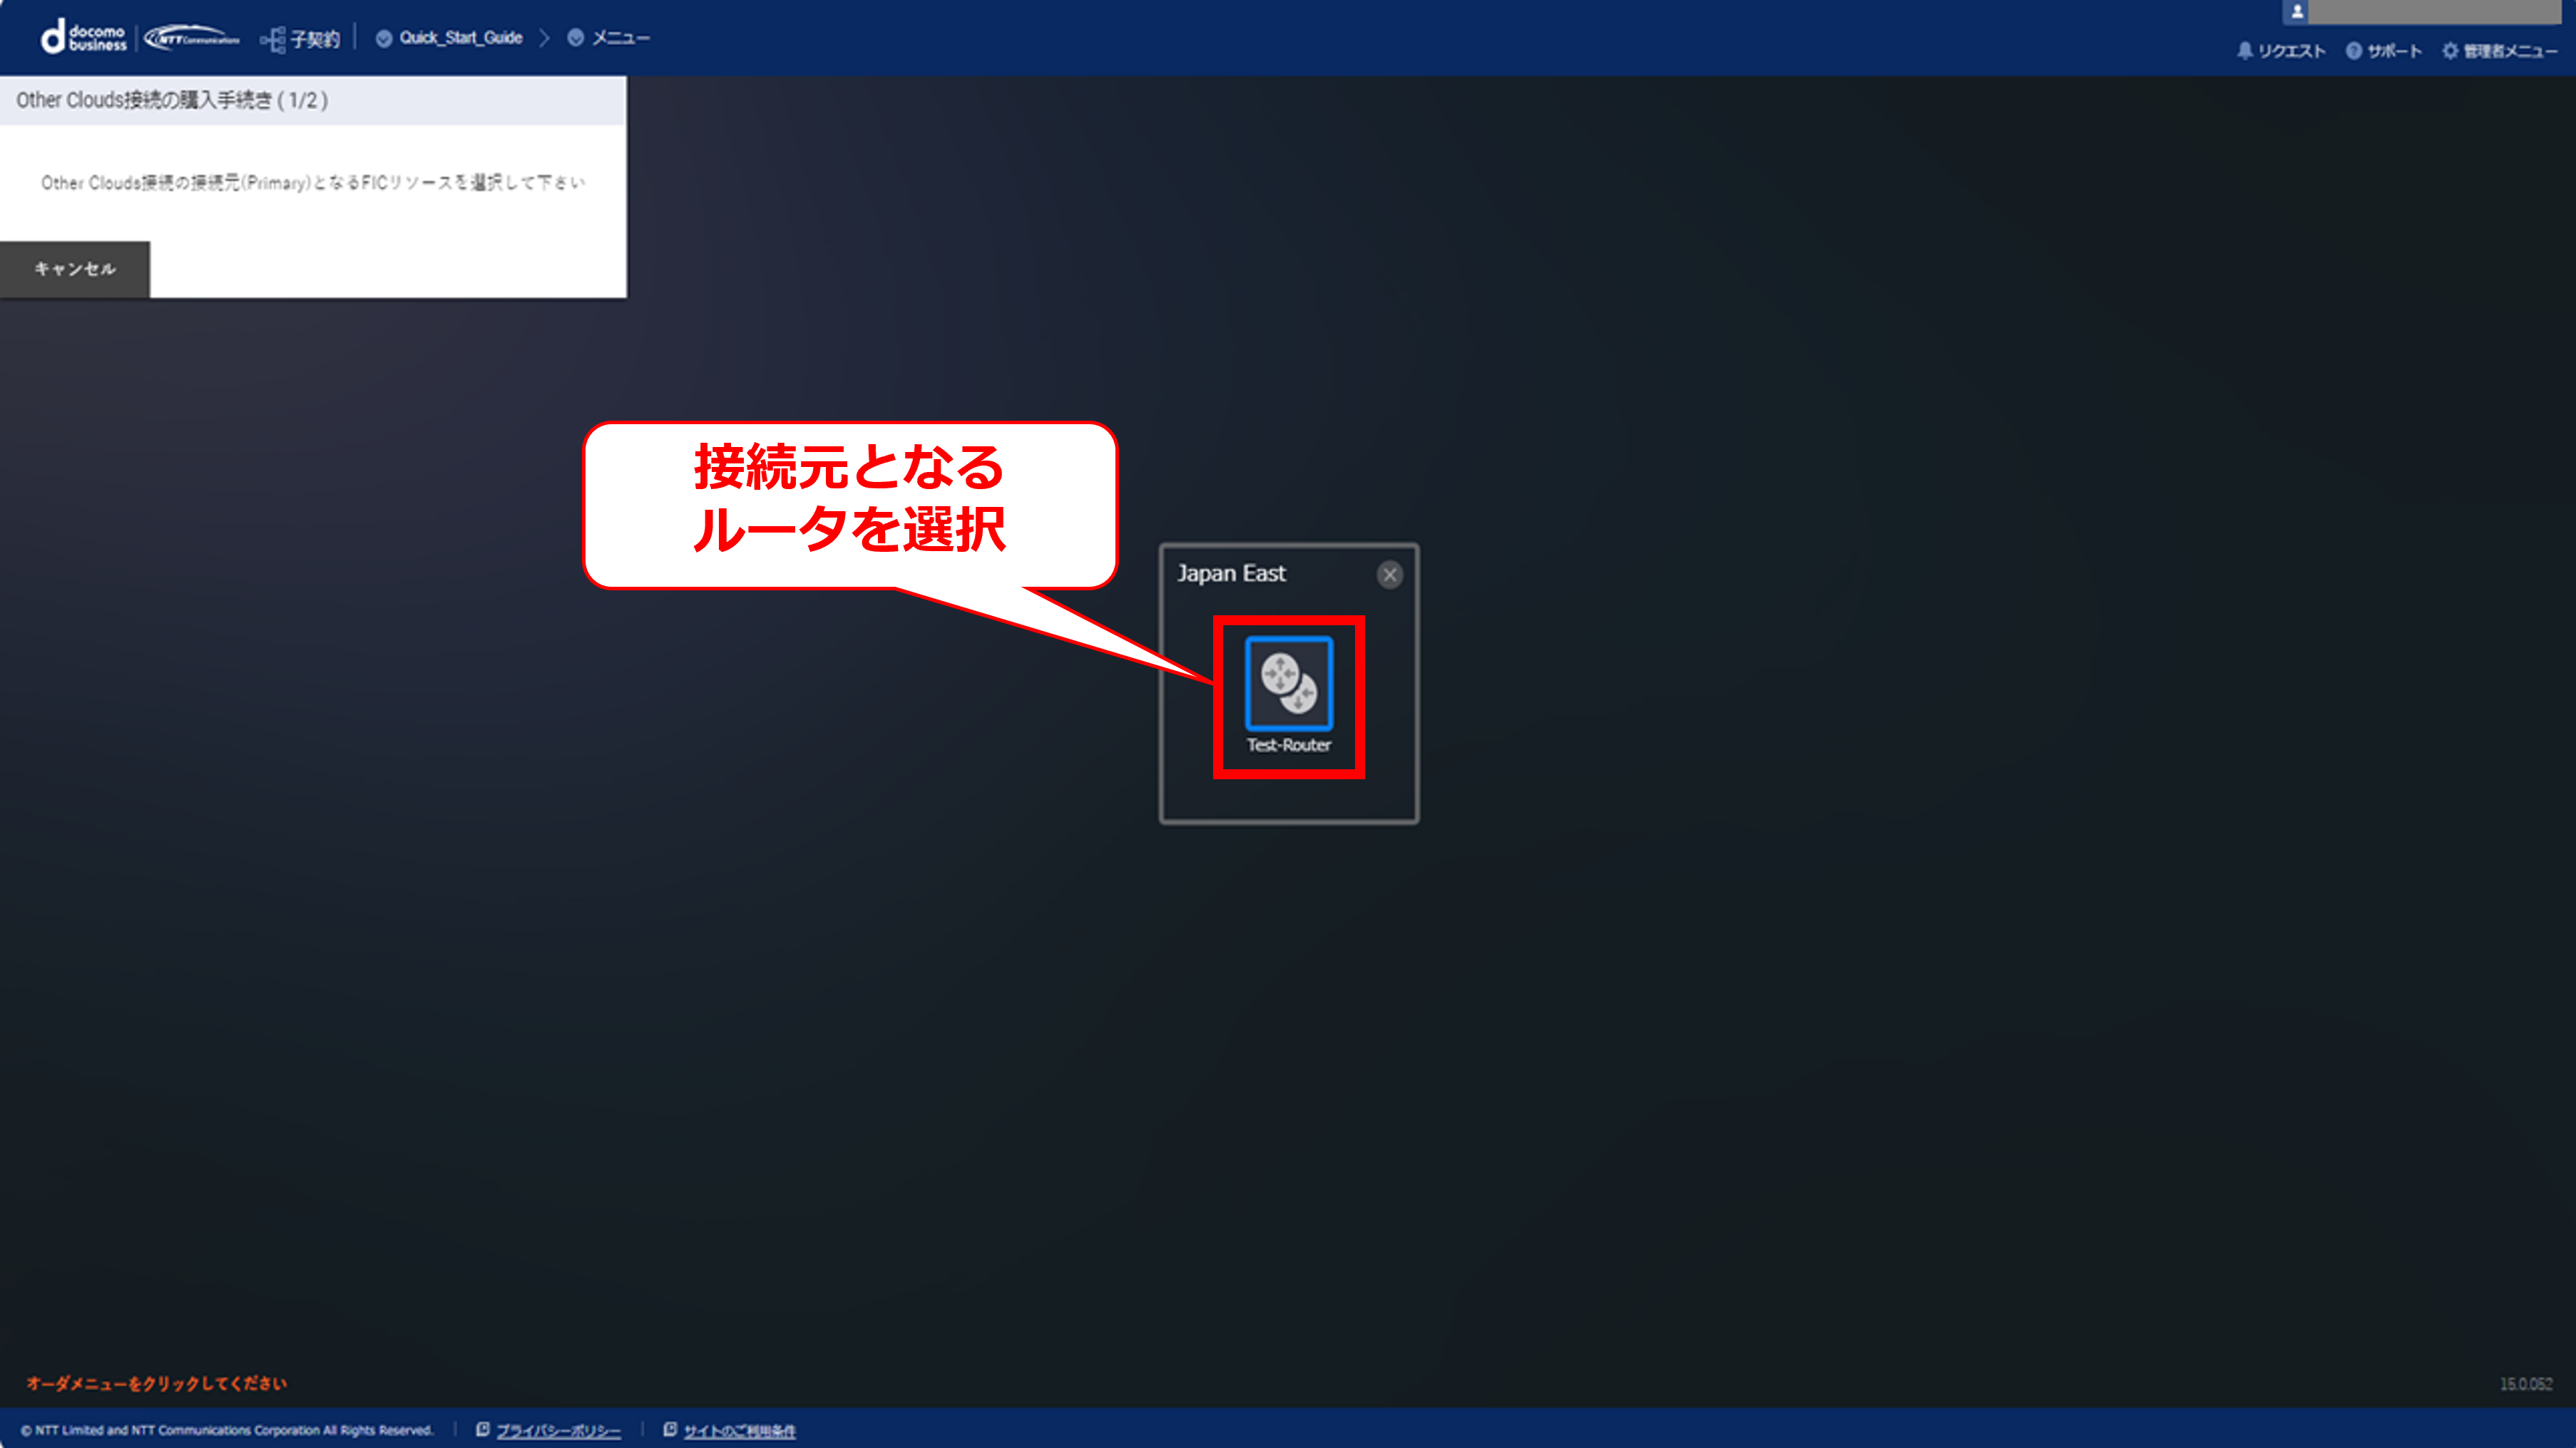
6.7.15 ルートテーブルの作成②
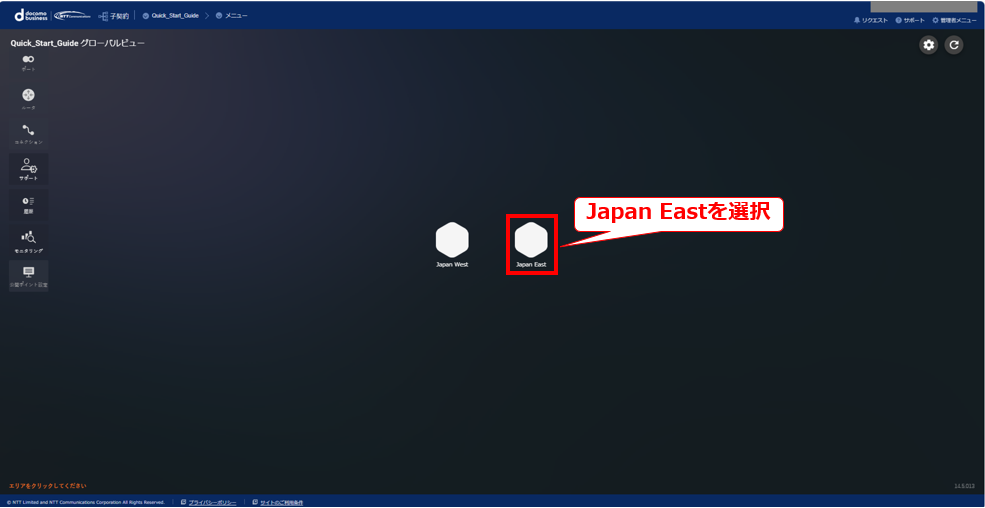
6.7.16 ルートテーブルの作成③
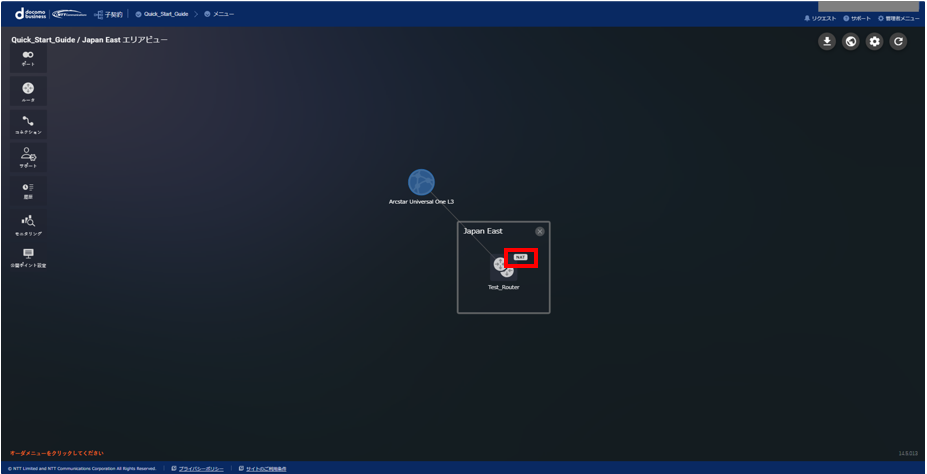
項番 |
項目 |
入力内容 |
① |
名前-オプション |
任意の名称を入力 |
② |
VPC |
使用するVPCを選択 |
6.7.17 サブネットの関連付け①
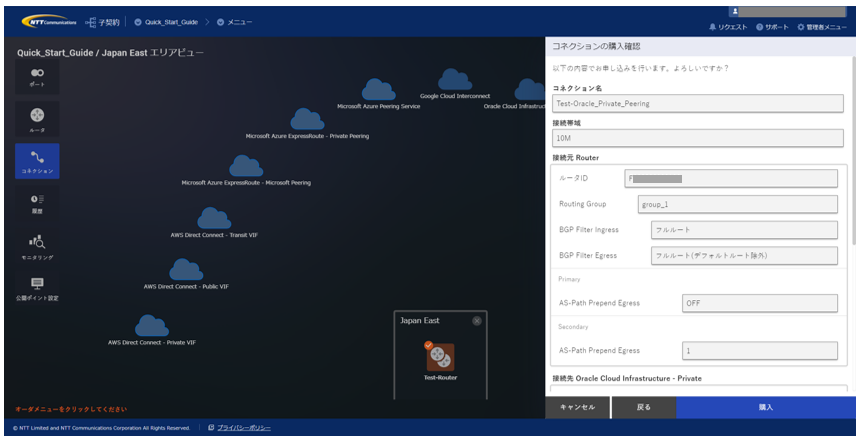
6.7.18 サブネットの関連付け②
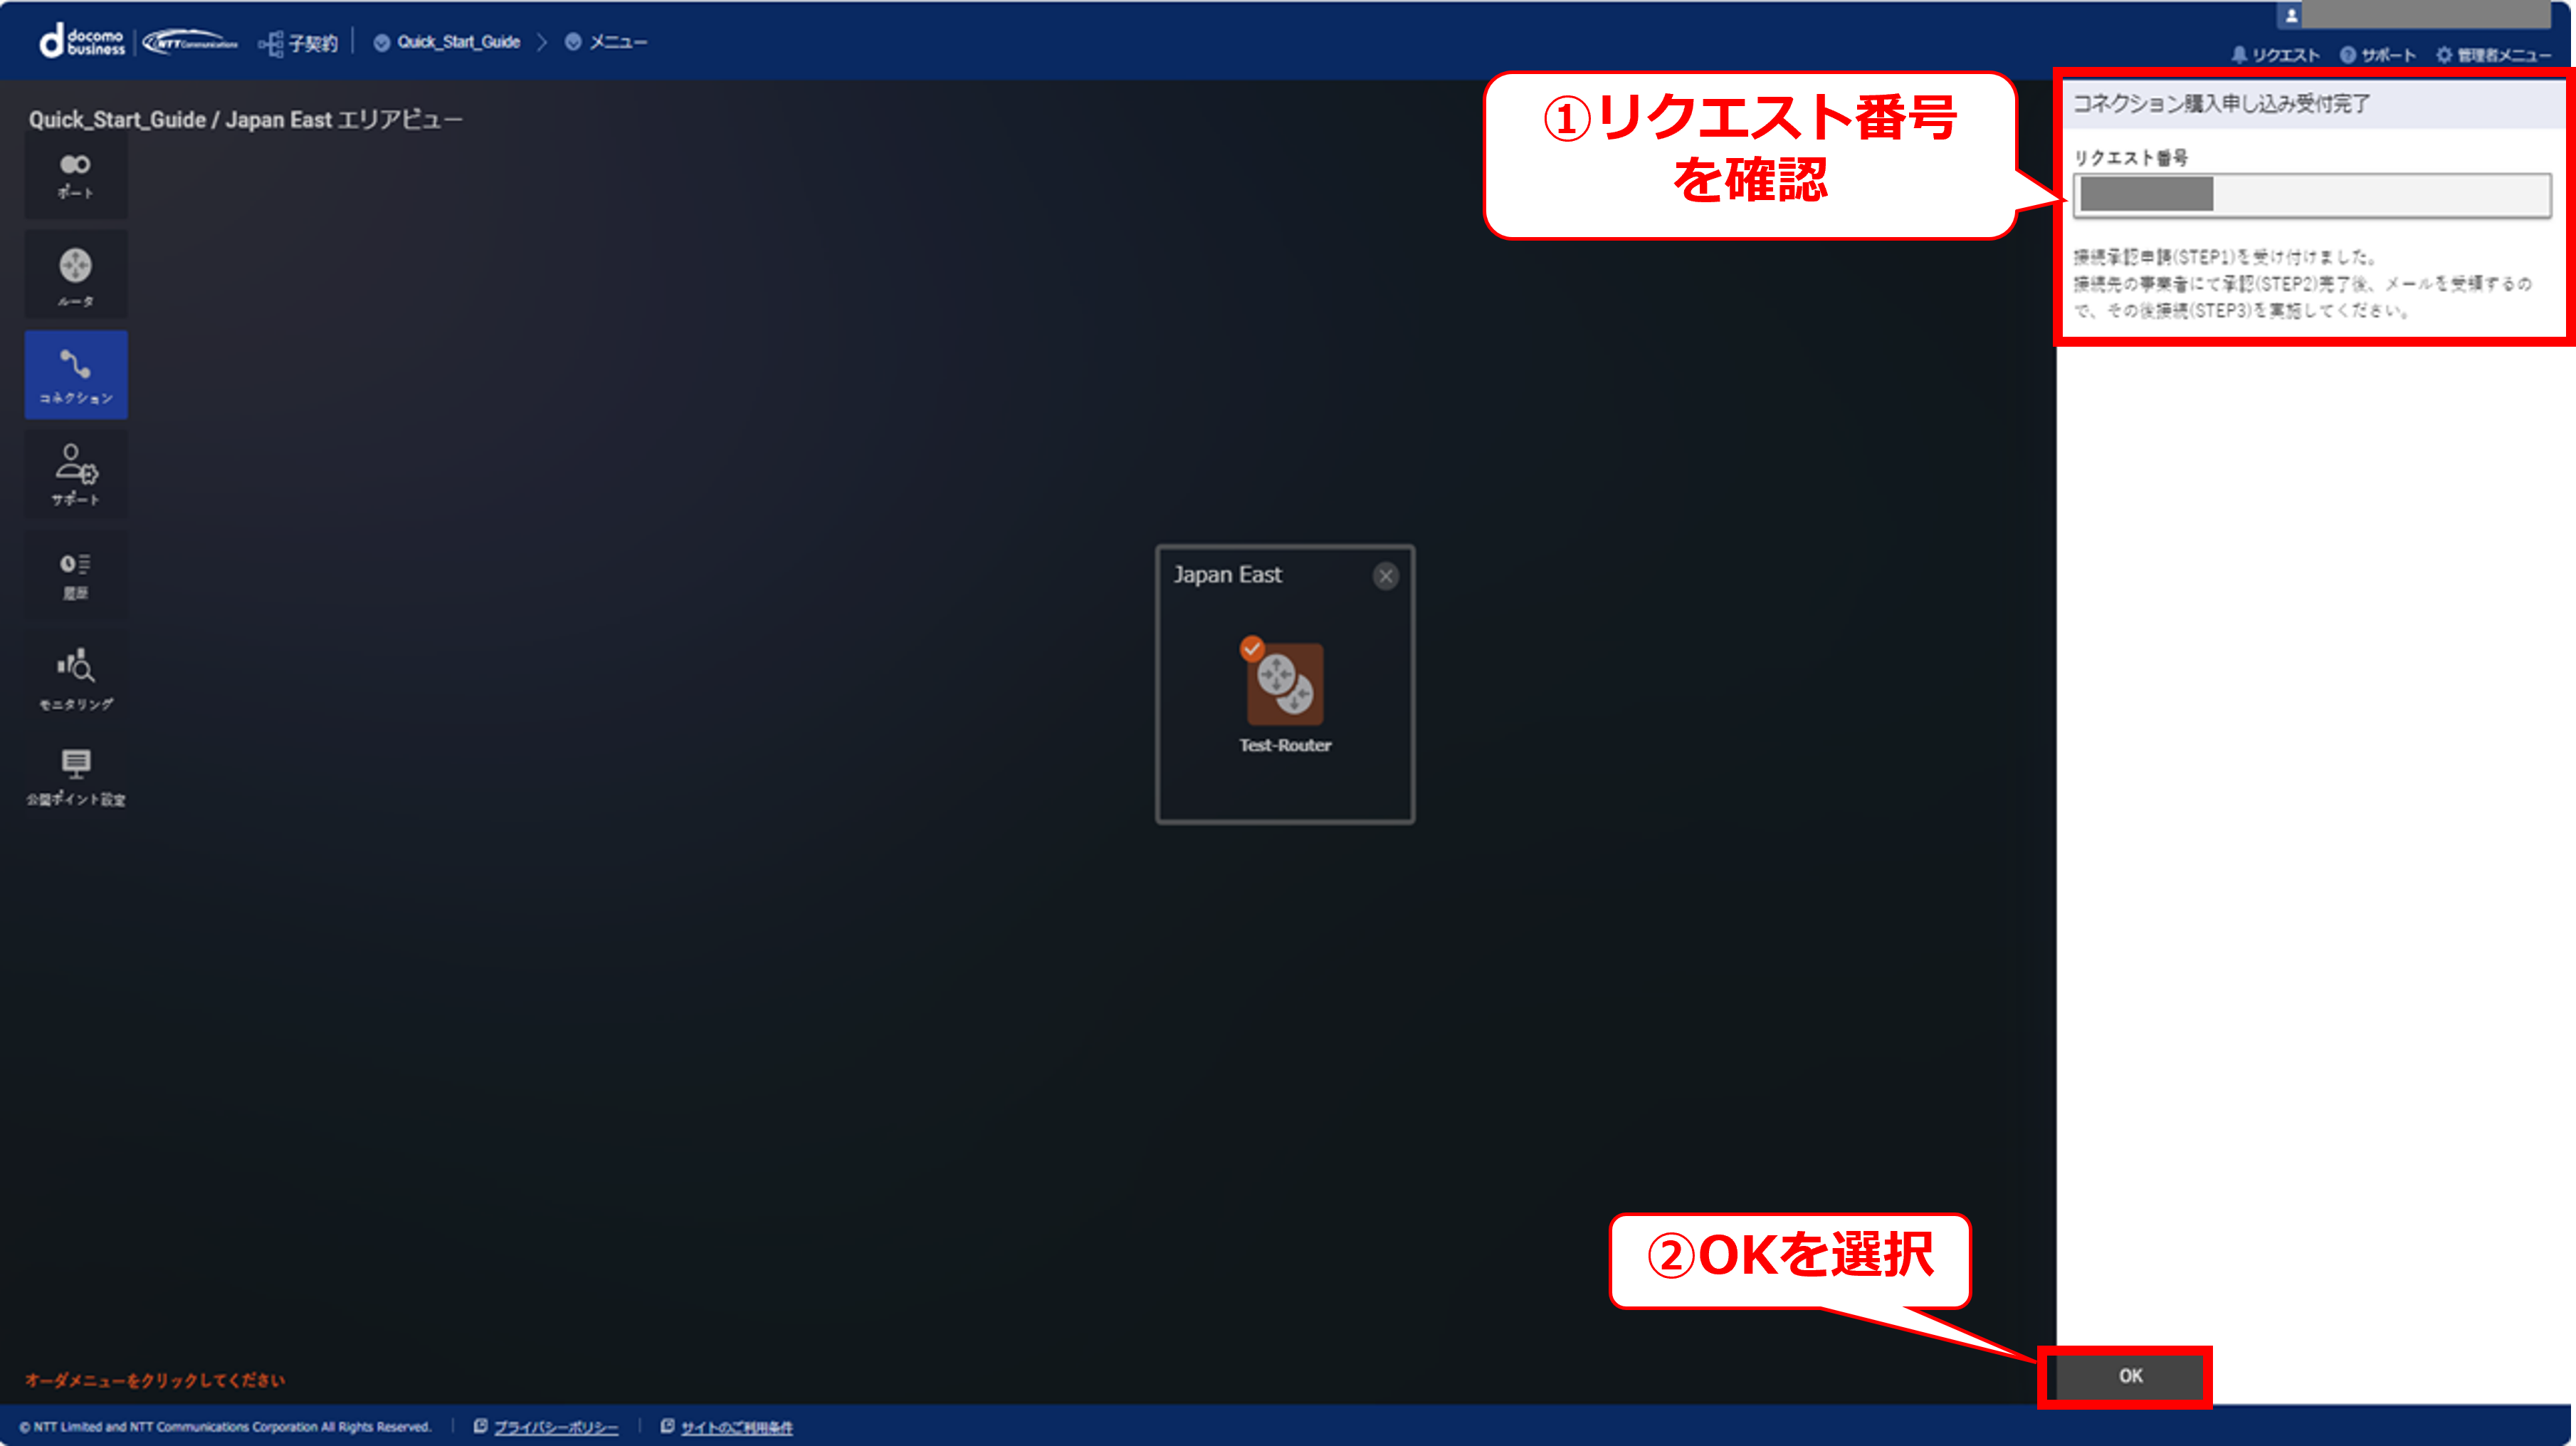
6.7.19 ルートの編集①
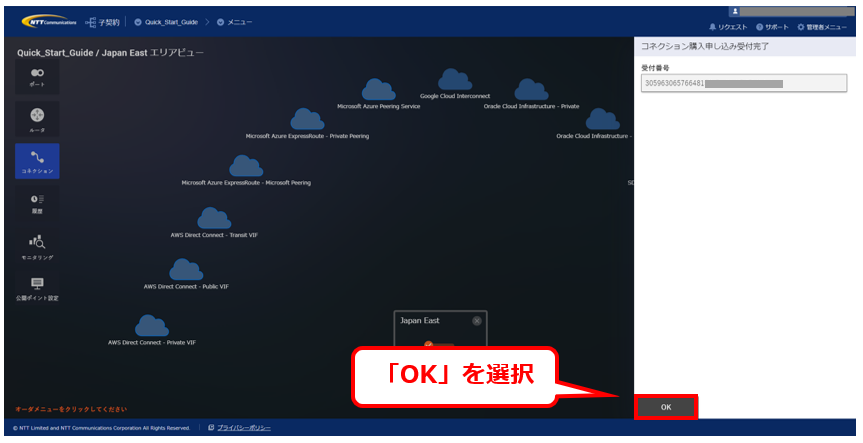
6.7.20 ルートの編集②
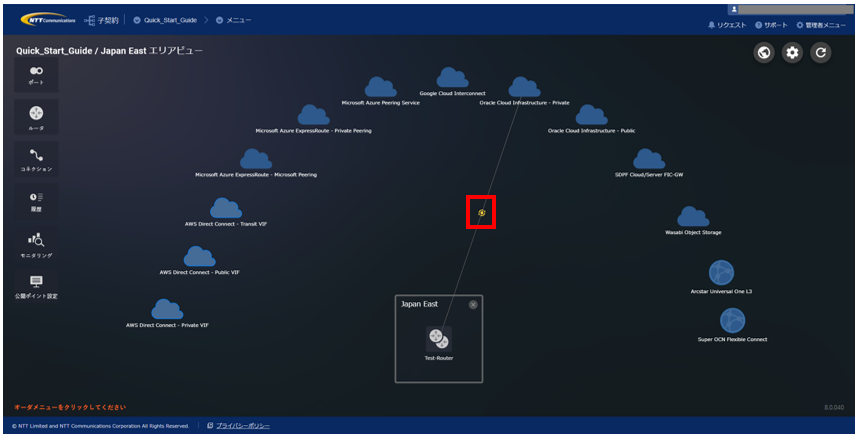
6.7.21 ルートの編集②
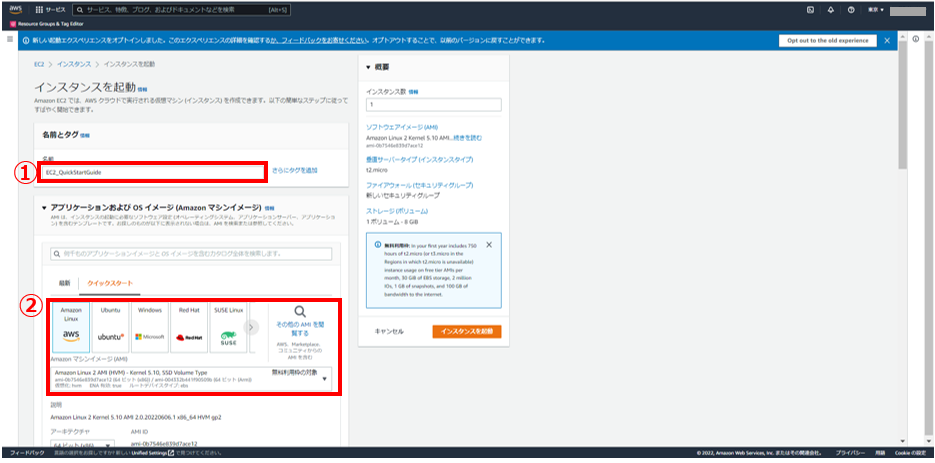
6.8. AWSコンソール作業(EC2の作成)
・ここでは、赤点線で囲われた部分の手順を記します
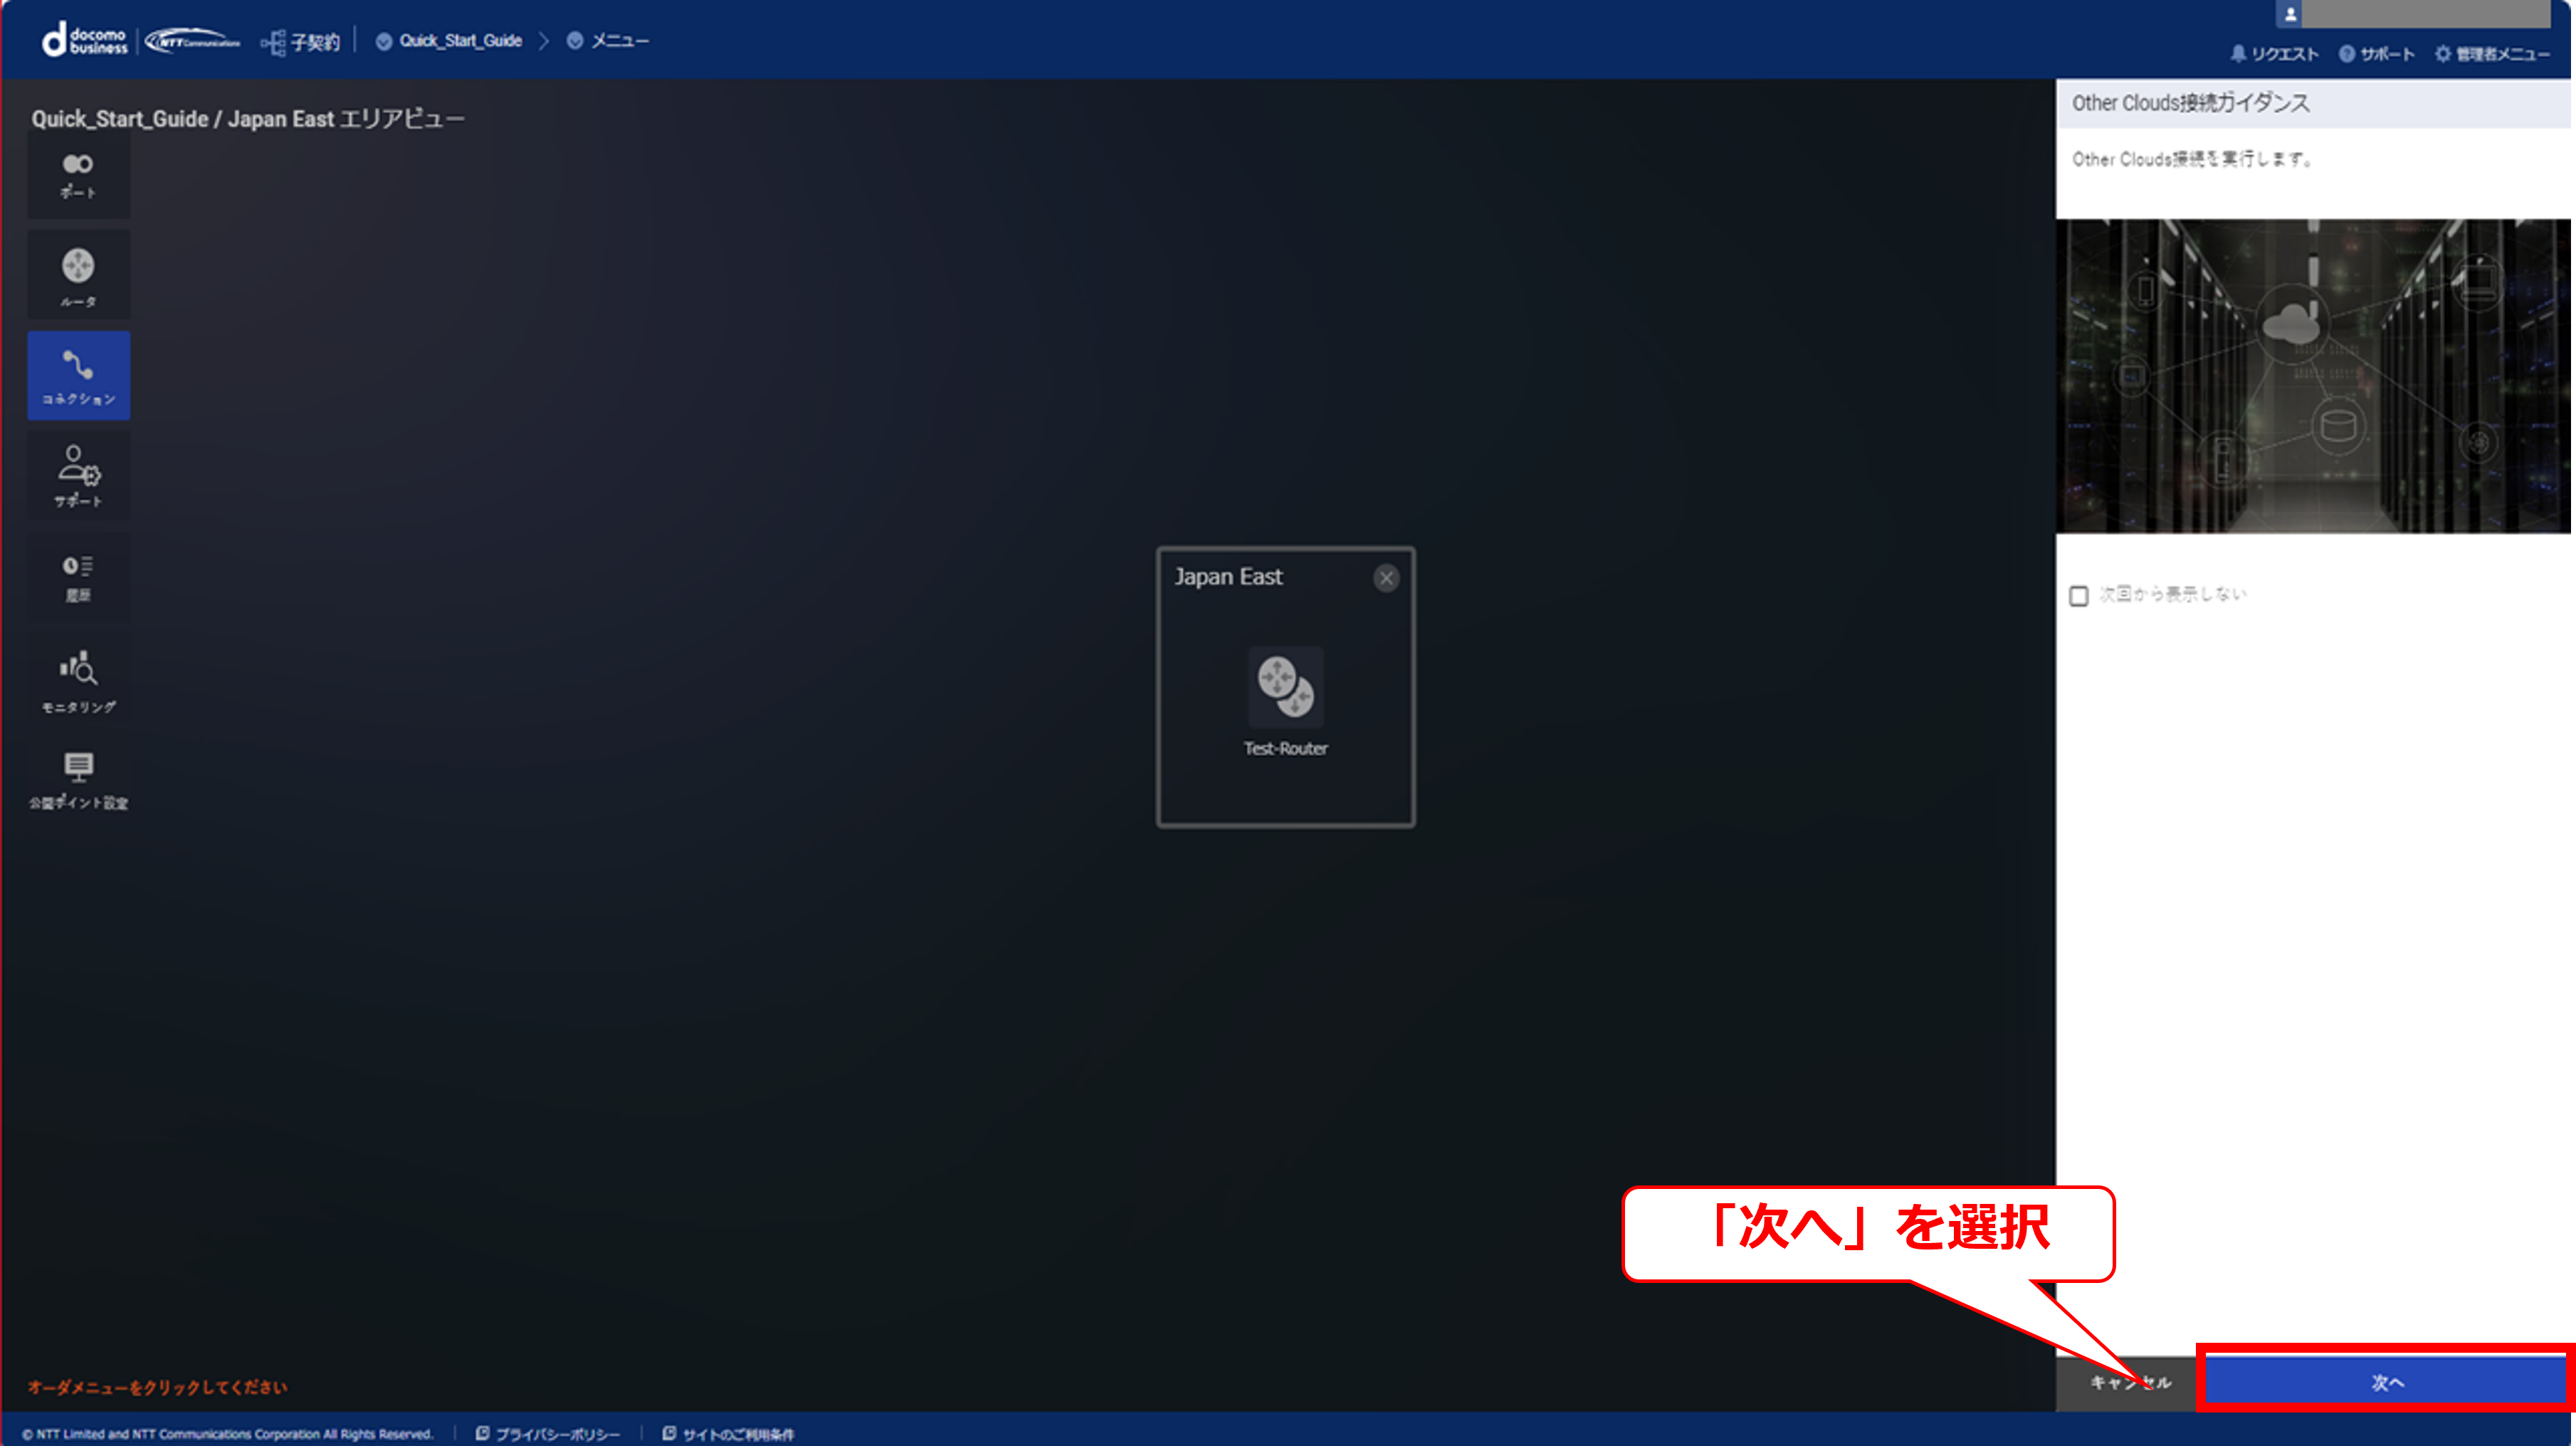
6.8.1 EC2の作成①
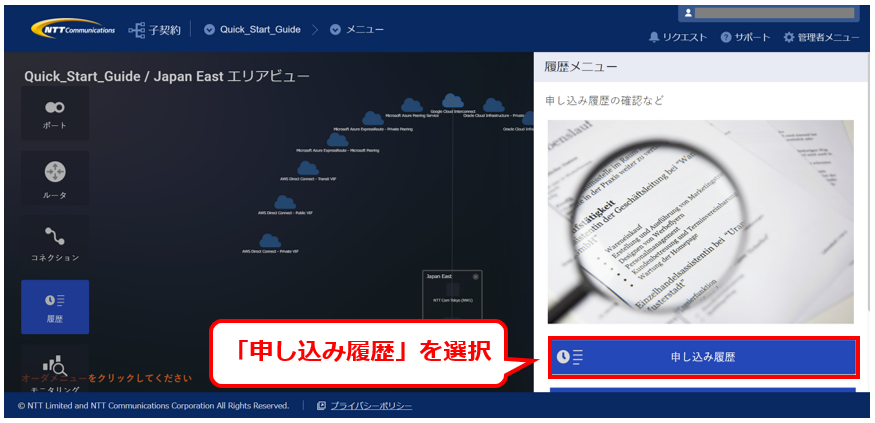
6.8.2 EC2の作成②

6.8.3 EC2の作成③
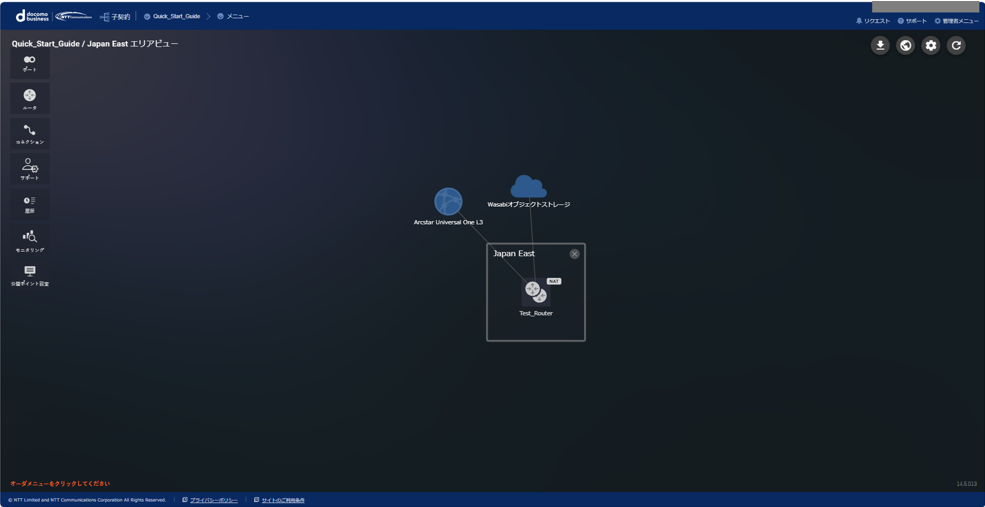
6.8.4 EC2の作成④
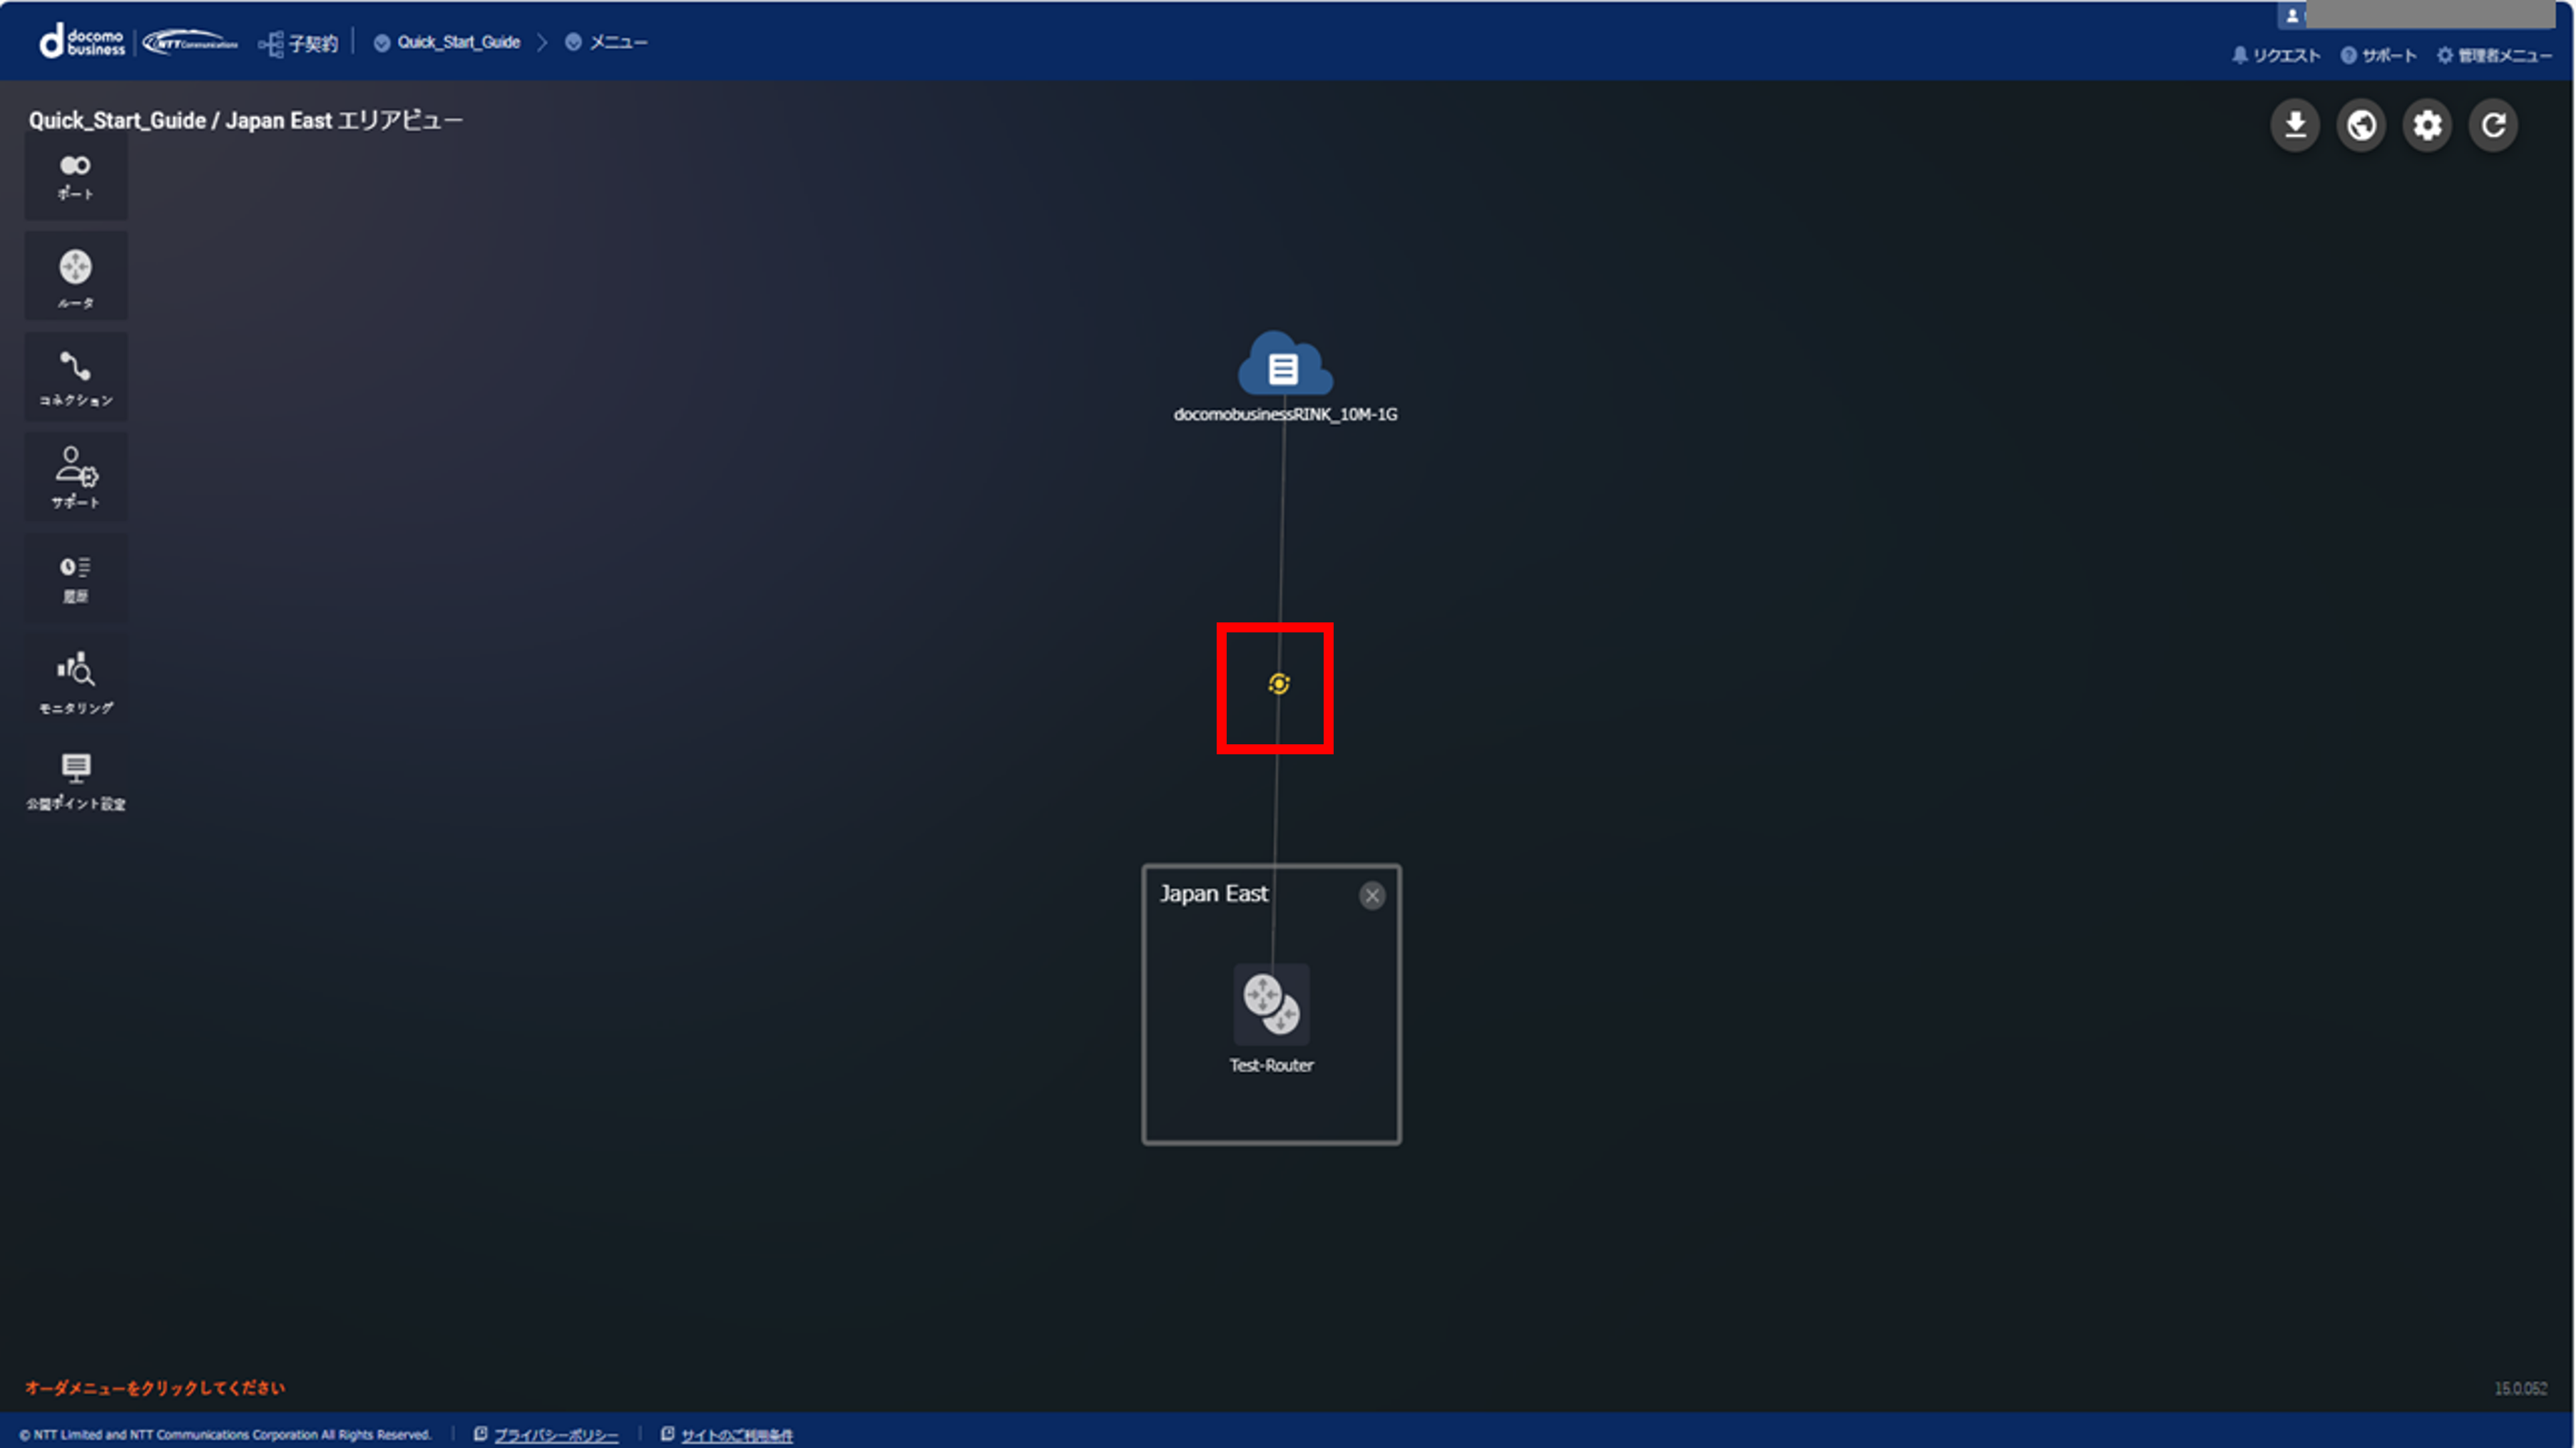
6.8.5 EC2の作成⑤
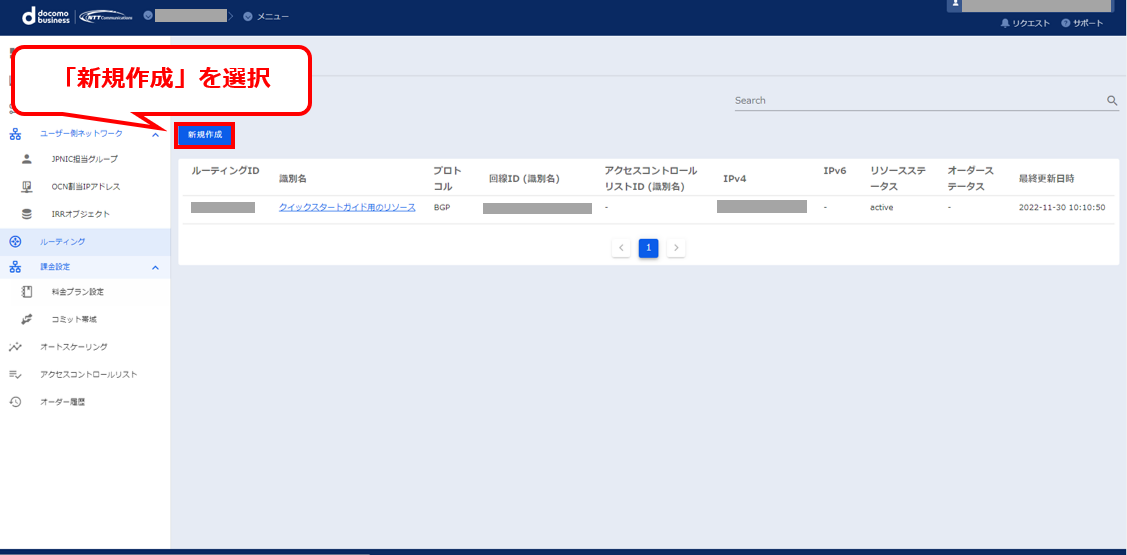
6.8.6 EC2の作成⑥
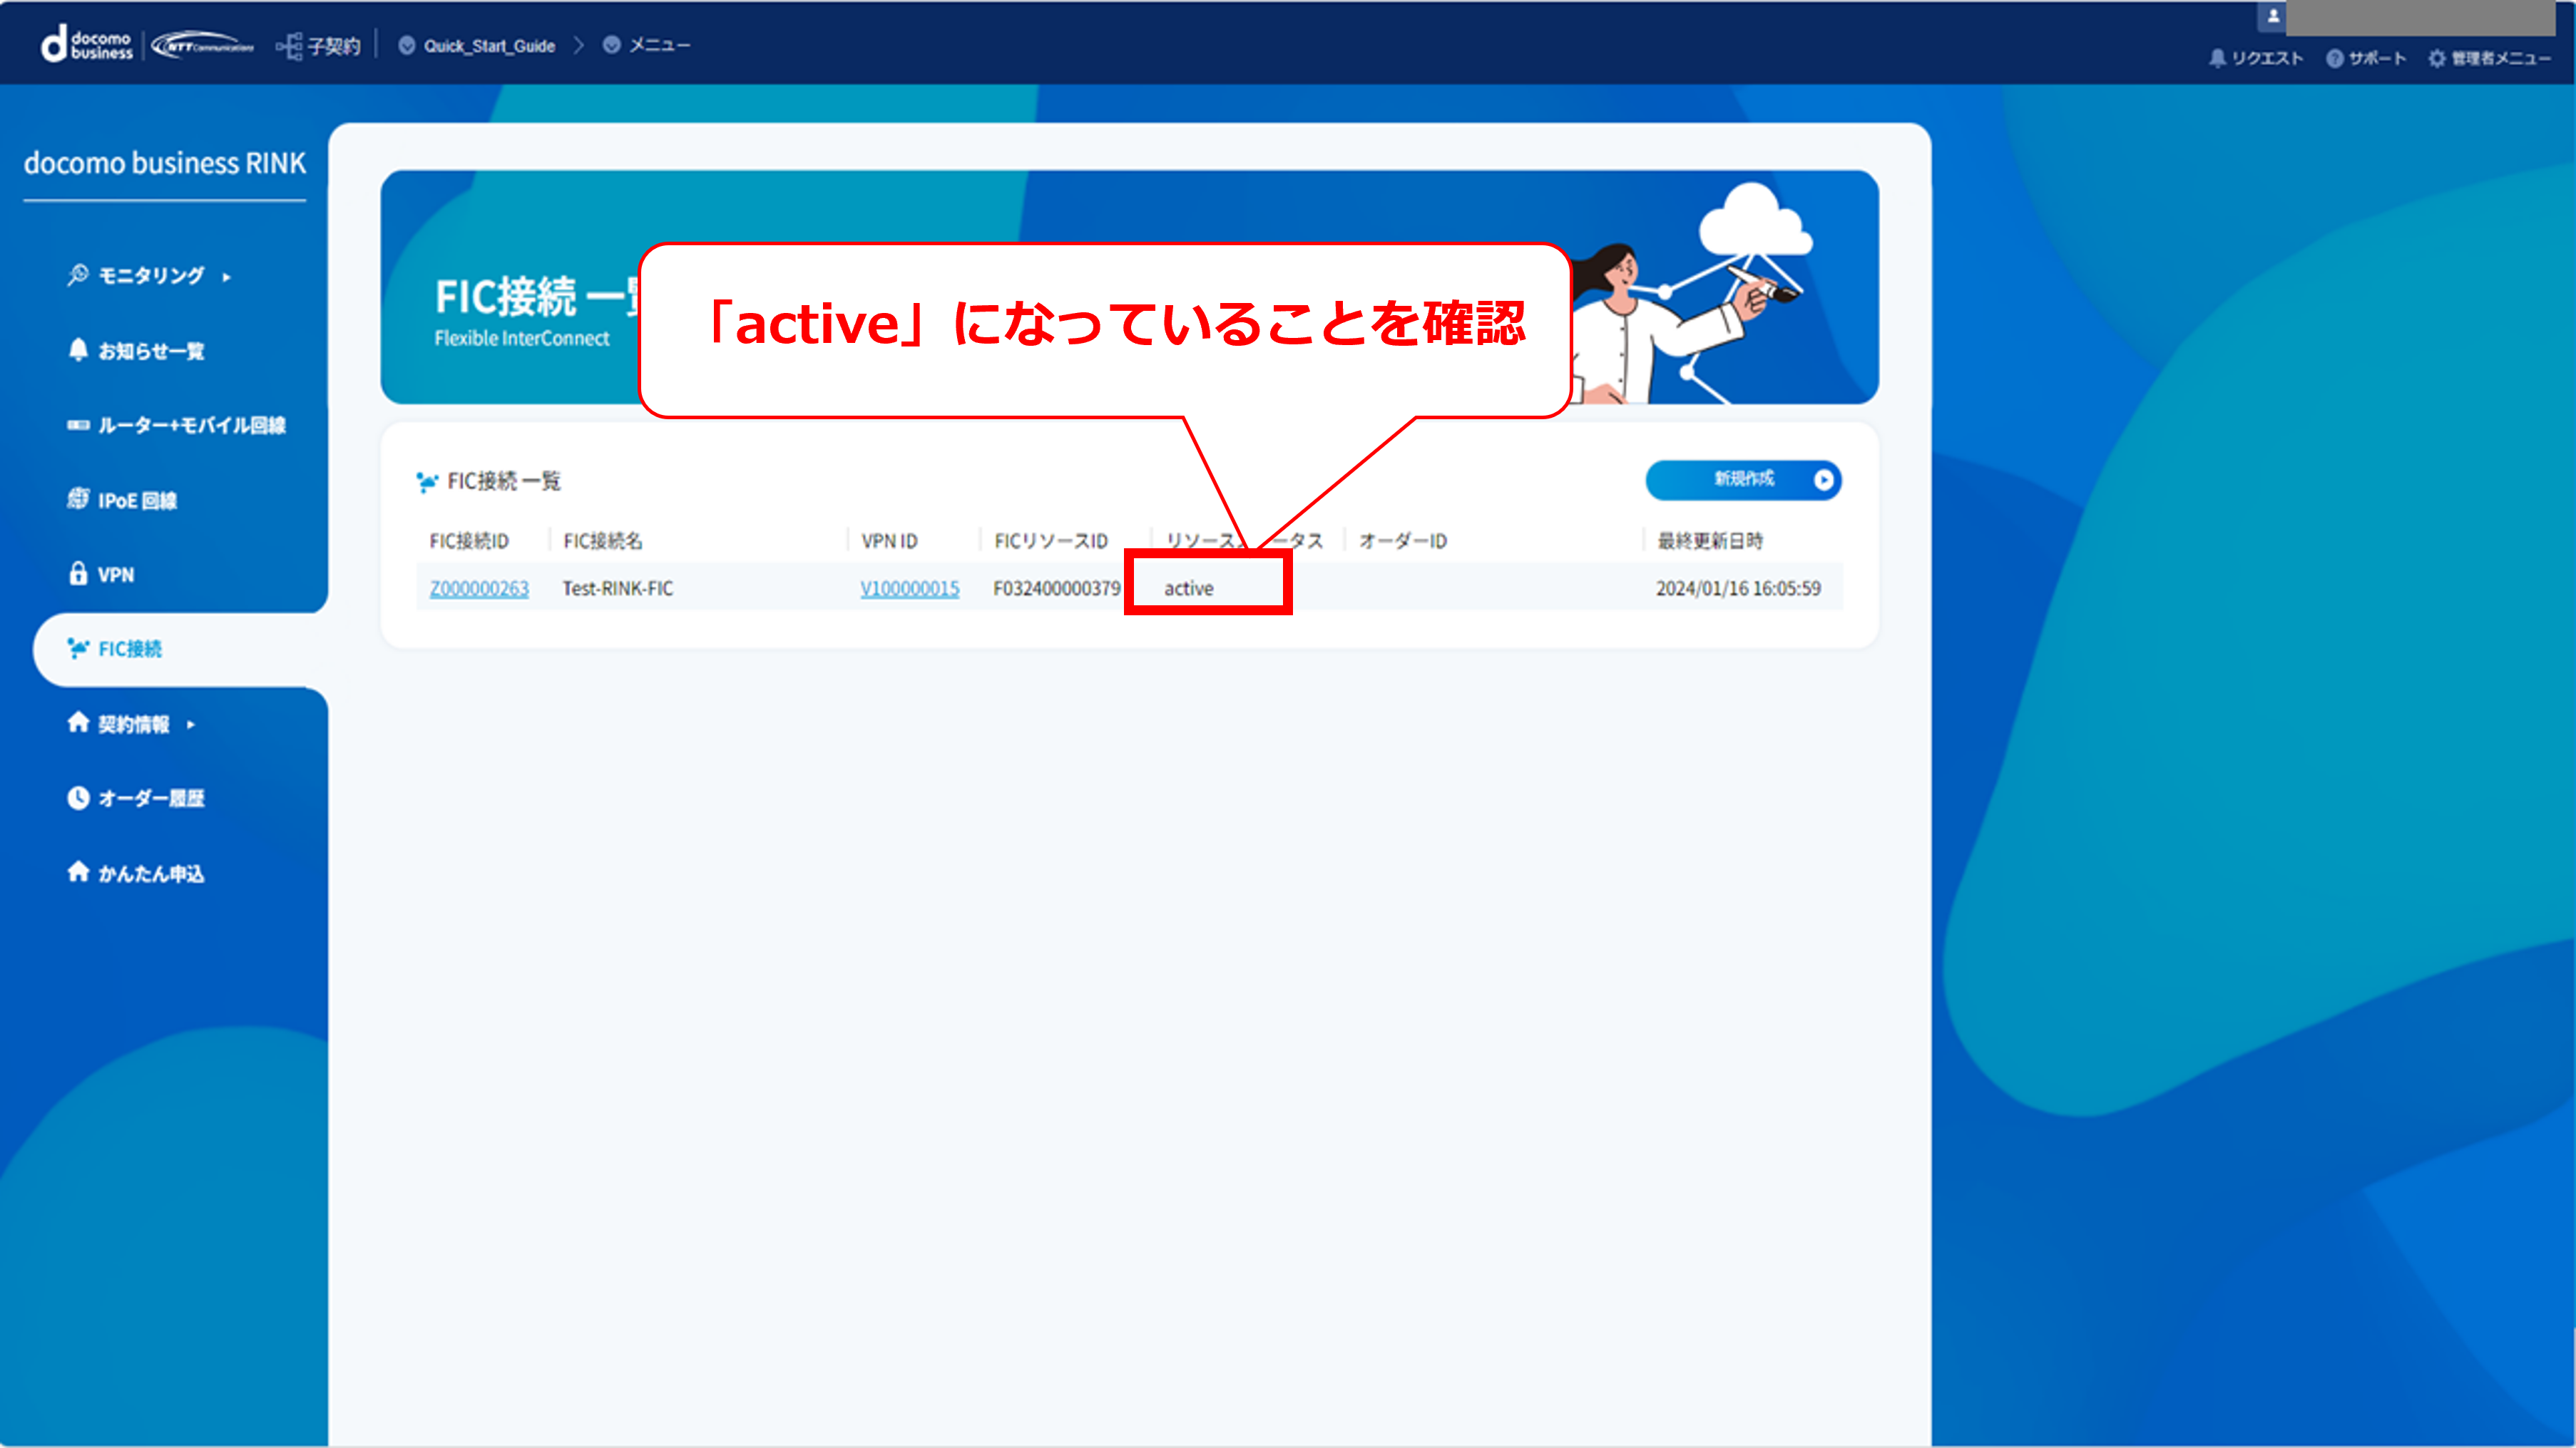
6.8.7 EC2の作成⑦
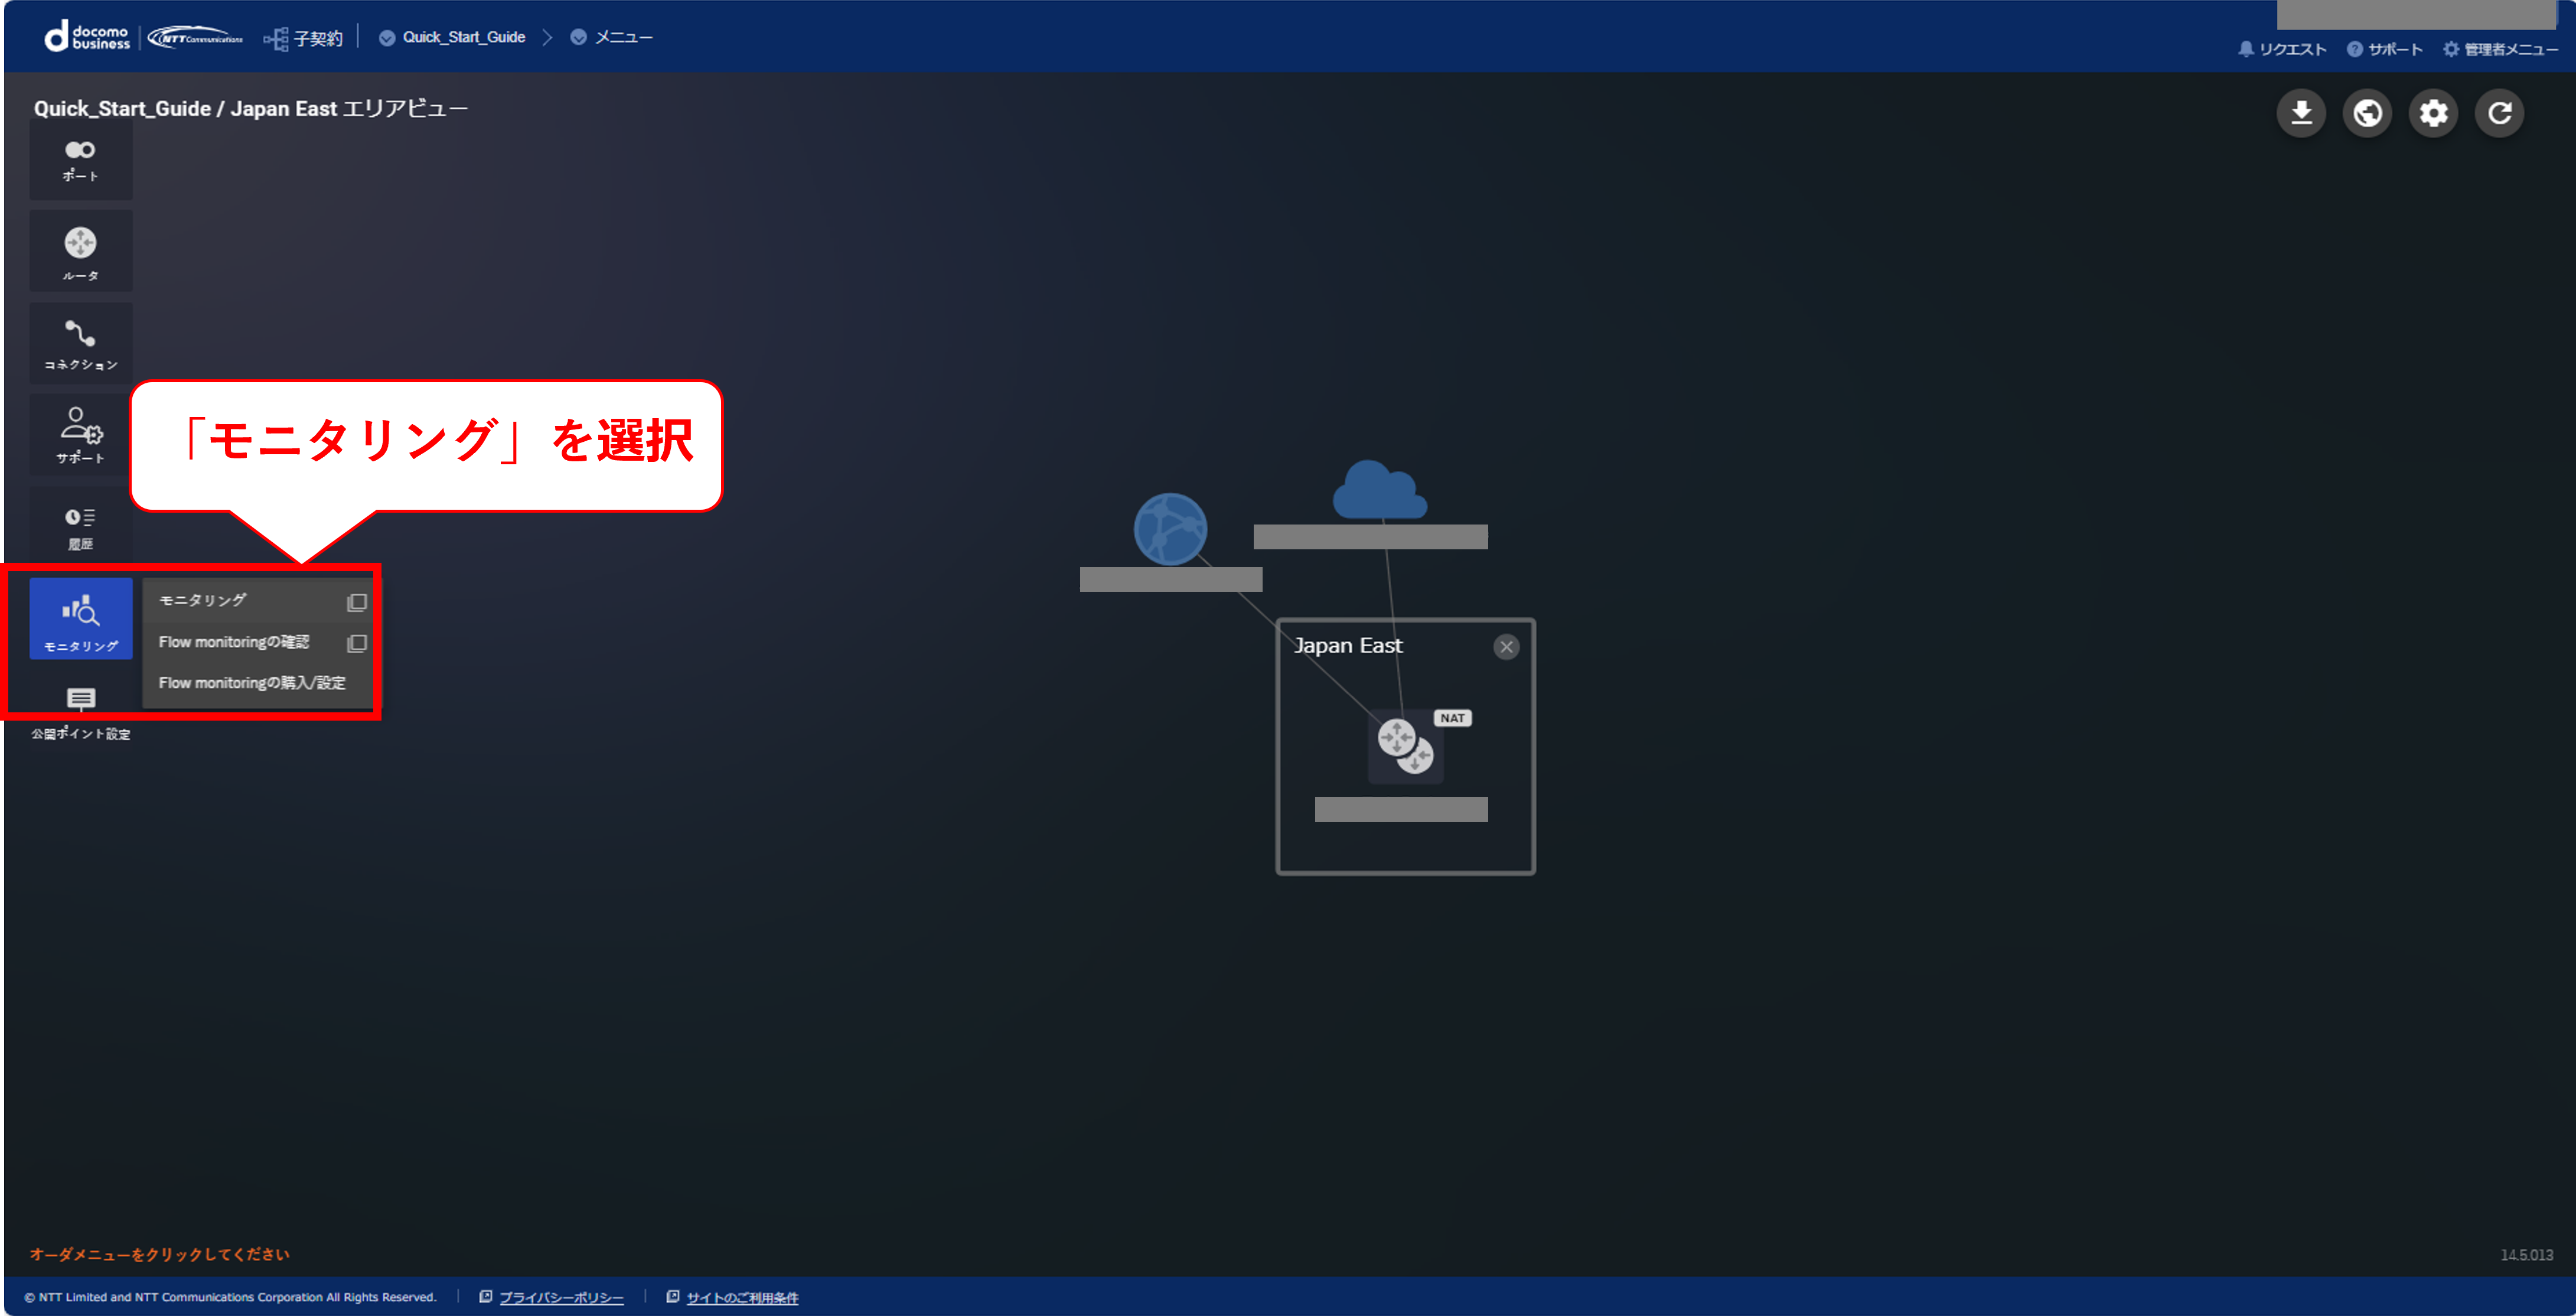
項番 |
項目 |
入力内容 |
① |
名前 |
任意の名称を入力 |
② |
Amazonマシンイメージ(AMI) |
使用するAmazonマシンイメージを選択 |
③ |
インスタンスタイプ |
使用するインスタンスタイプを選択 |
④ |
新しいキーペアの作成 |
「新しいキーペアの作成」を押下しキーペアを作成する |
⑤ |
キーペア名 |
任意の名称を入力 |
⑥ |
キーペアのタイプ |
本手順では「RSA」を選択 |
⑦ |
プライベートキーファイル形式 |
本手順では「.pem」を選択 |
⑧ |
VPC |
作成したVPCを選択 |
⑨ |
サブネット |
作成したサブネットを選択 |
⑩ |
パブリックIPの自動割り当て |
本手順では「無効化」を選択 |
⑪ |
ファイアウォール(セキュリティグループ) |
本手順では「セキュリティグループを作成」を選択 |
⑫ |
セキュリティグループ名 |
任意の名称を入力 |
6.8.8 EC2作成後の画面
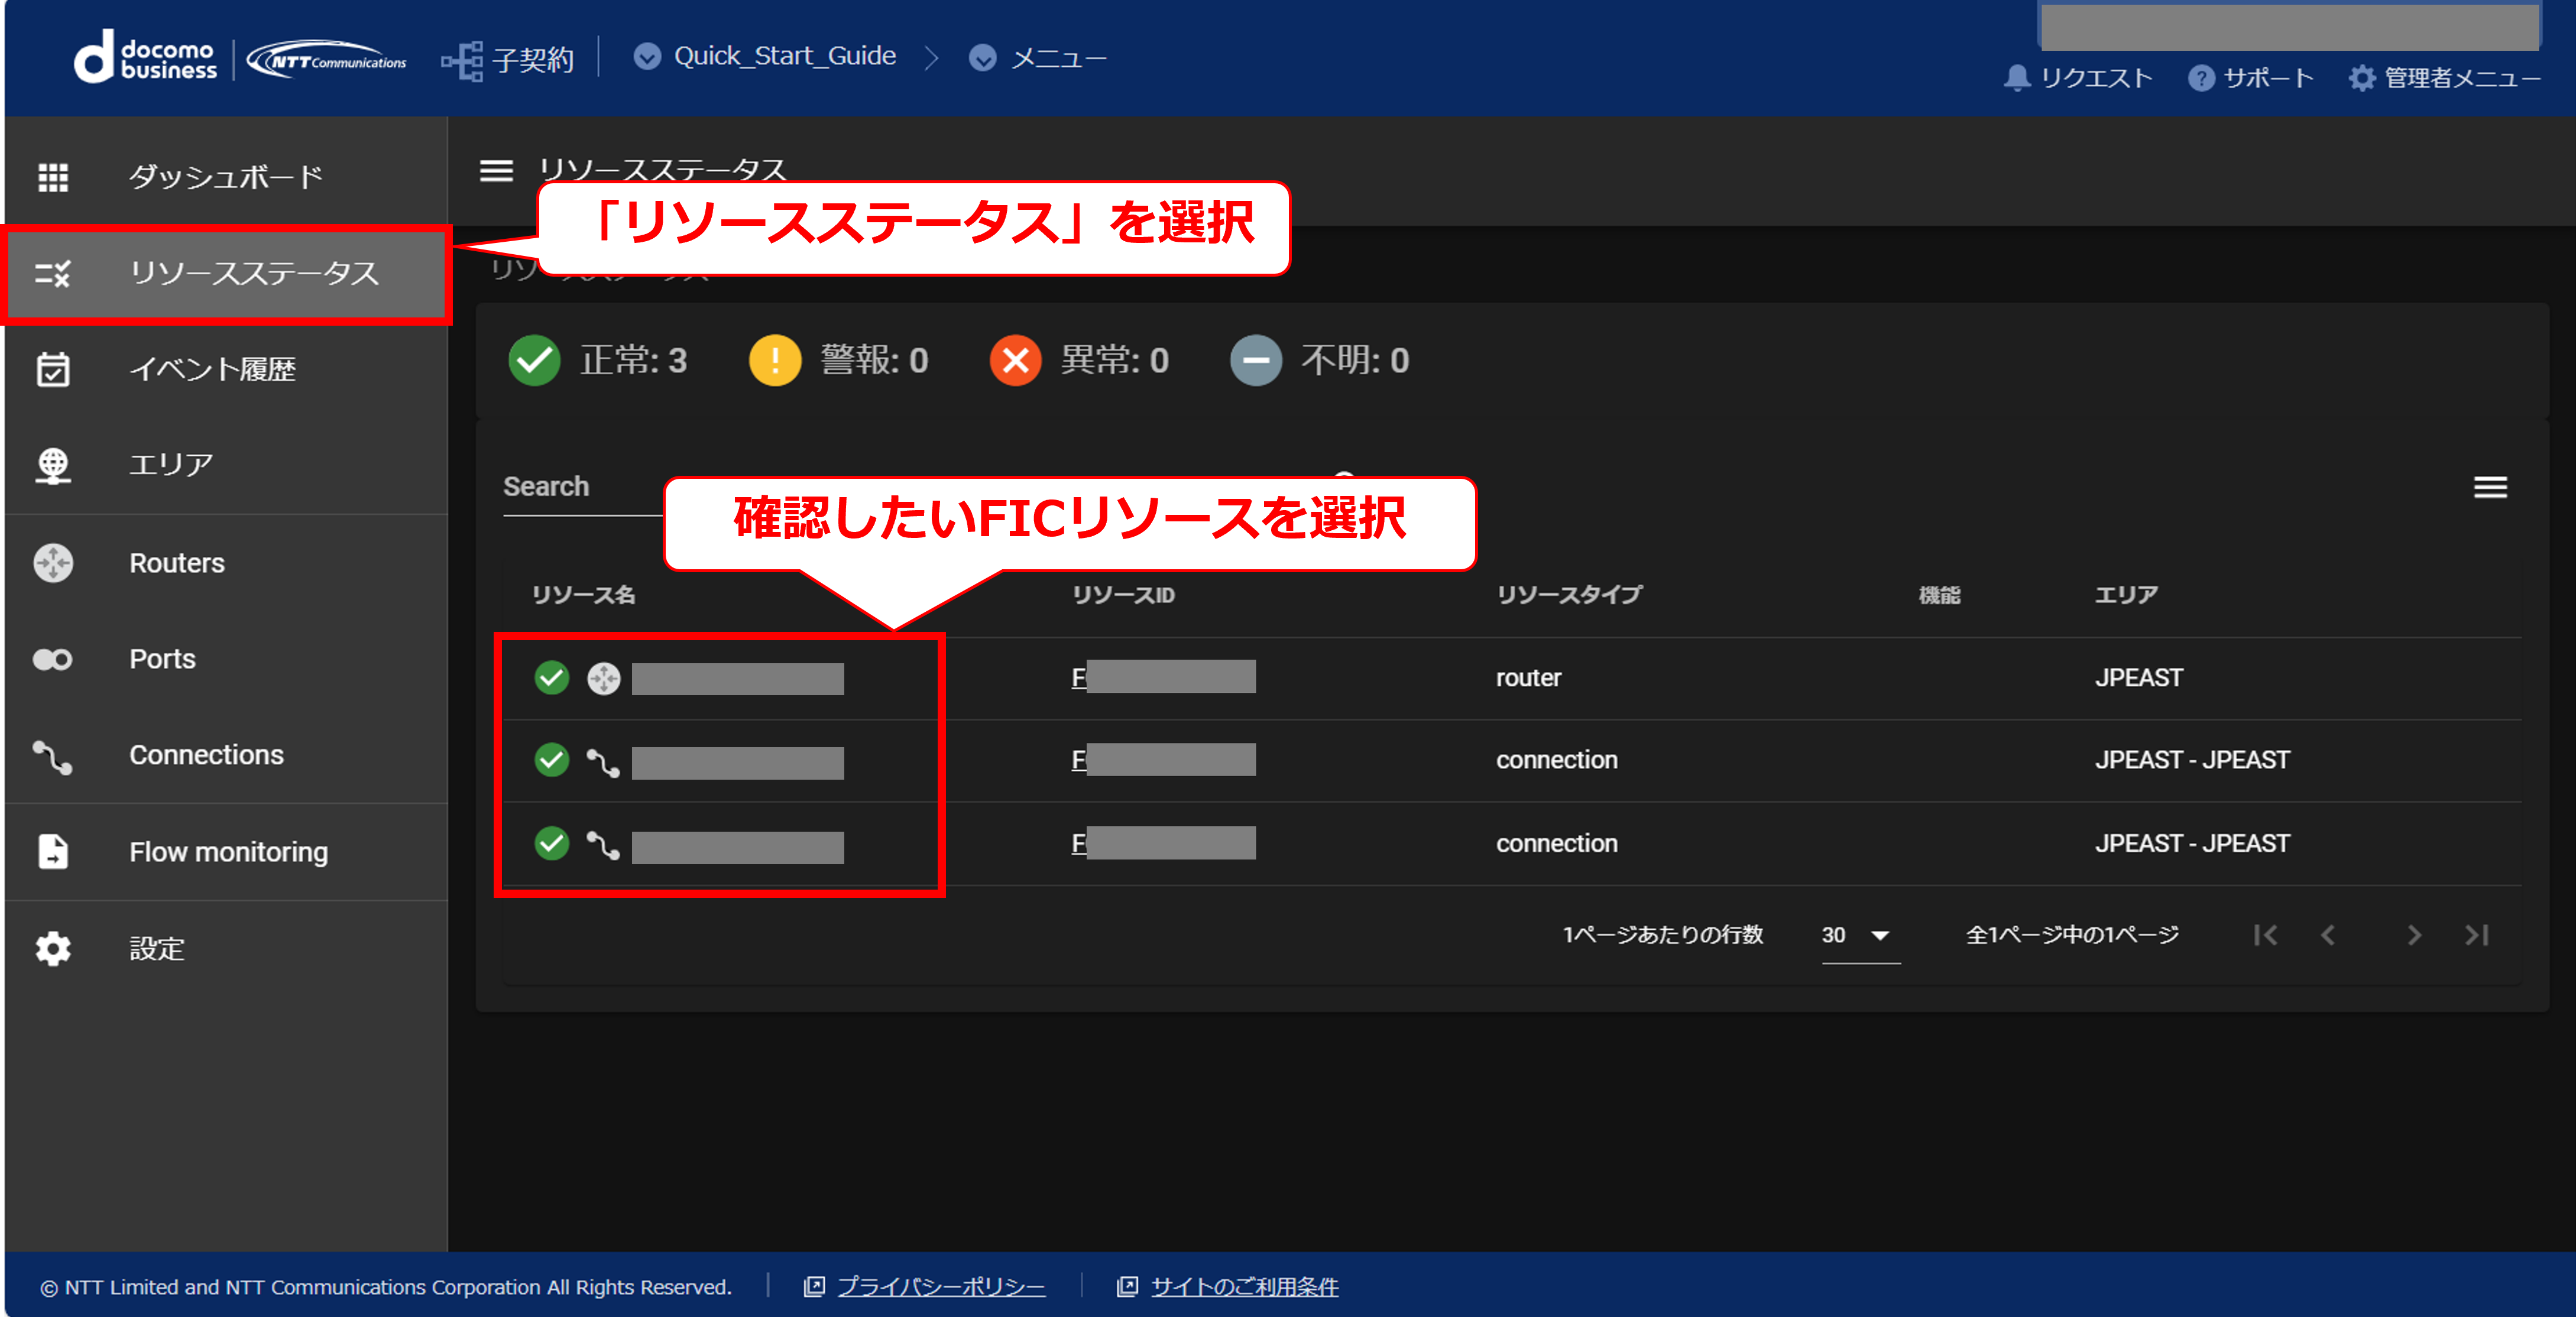
6.9. AWSコンソール作業(Direct Connectゲートウェイの作成)
・ここでは、赤点線で囲われた部分の手順を記します
6.9.1 Direct Connectゲートウェイの作成①
6.9.2 Direct Connectゲートウェイの作成②
6.9.3 Direct Connectゲートウェイの作成③
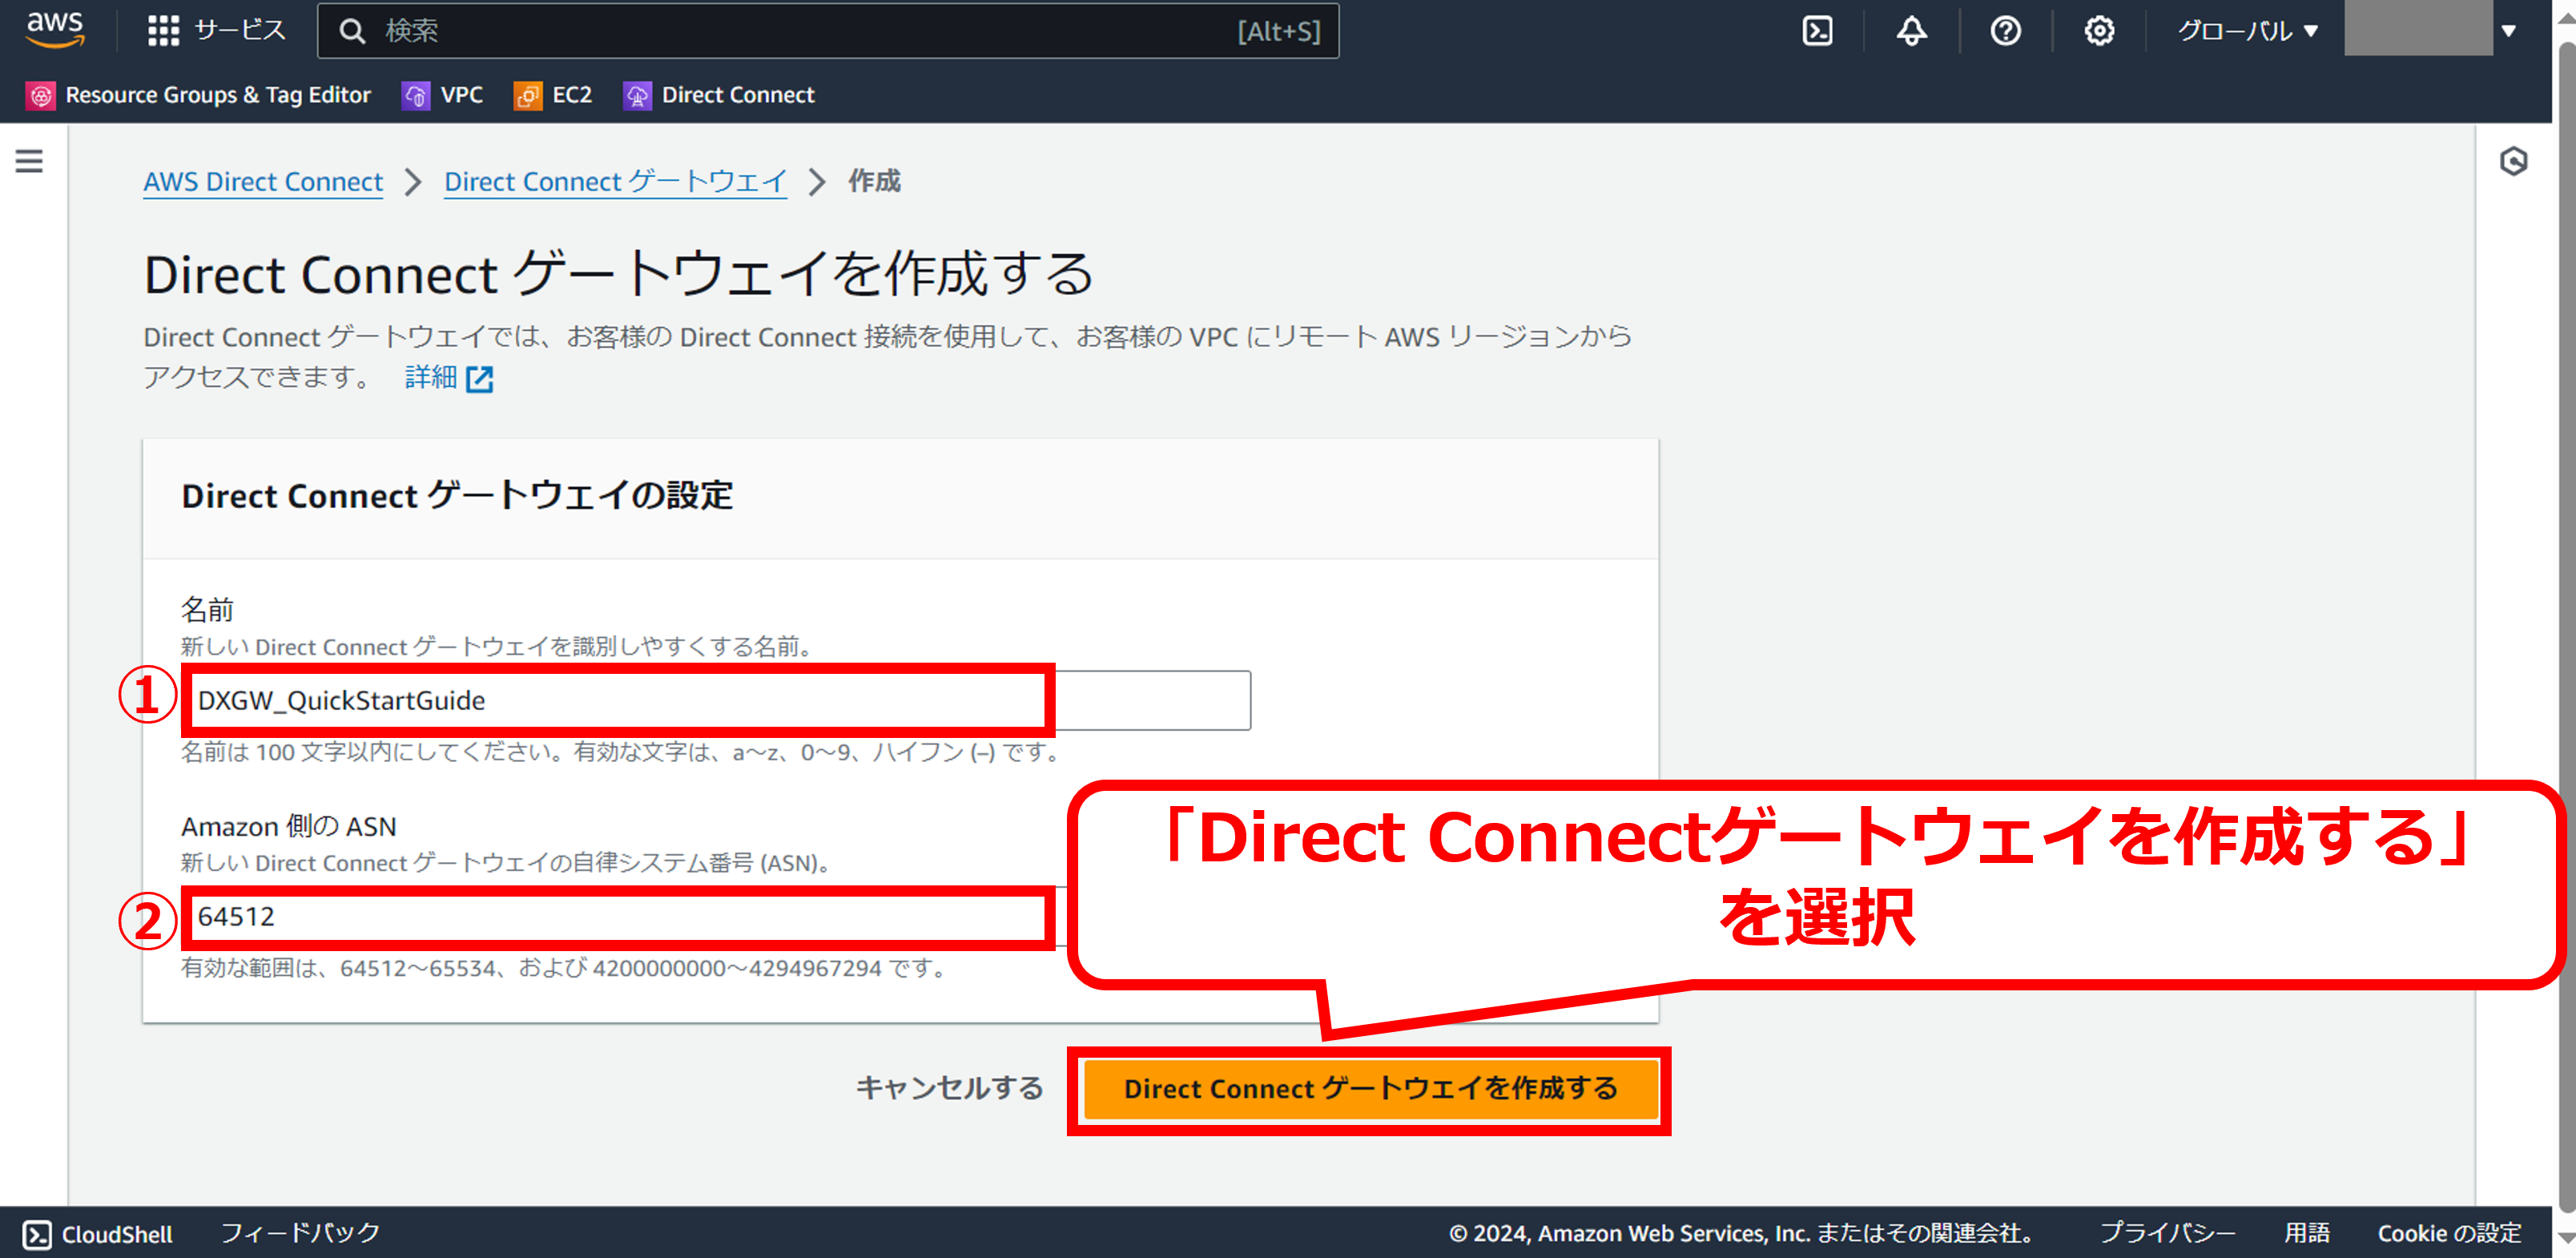
項番 |
項目 |
入力内容 |
① |
名前 |
任意の名称を入力 |
② |
Amazon側のASN |
本手順では「64512」を選択 |
6.9.4 Direct Connectゲートウェイの関連付け①
6.9.5 Direct Connectゲートウェイの関連付け②
6.9.6 Direct Connectゲートウェイの関連付け③
6.10. AWSとFIC間の接続①
・ここでは、赤点線で囲われた部分の手順を記します
6.10.1. FIC-Connectionの購入(FIC作業)
・ここでは、赤点線で囲われた部分の手順を記します
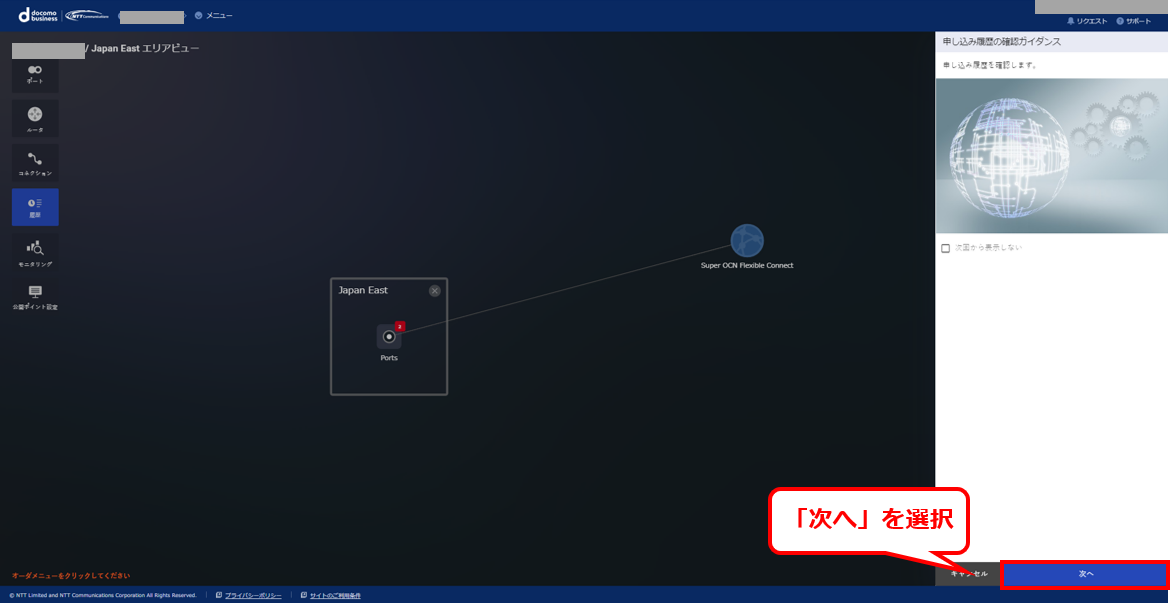
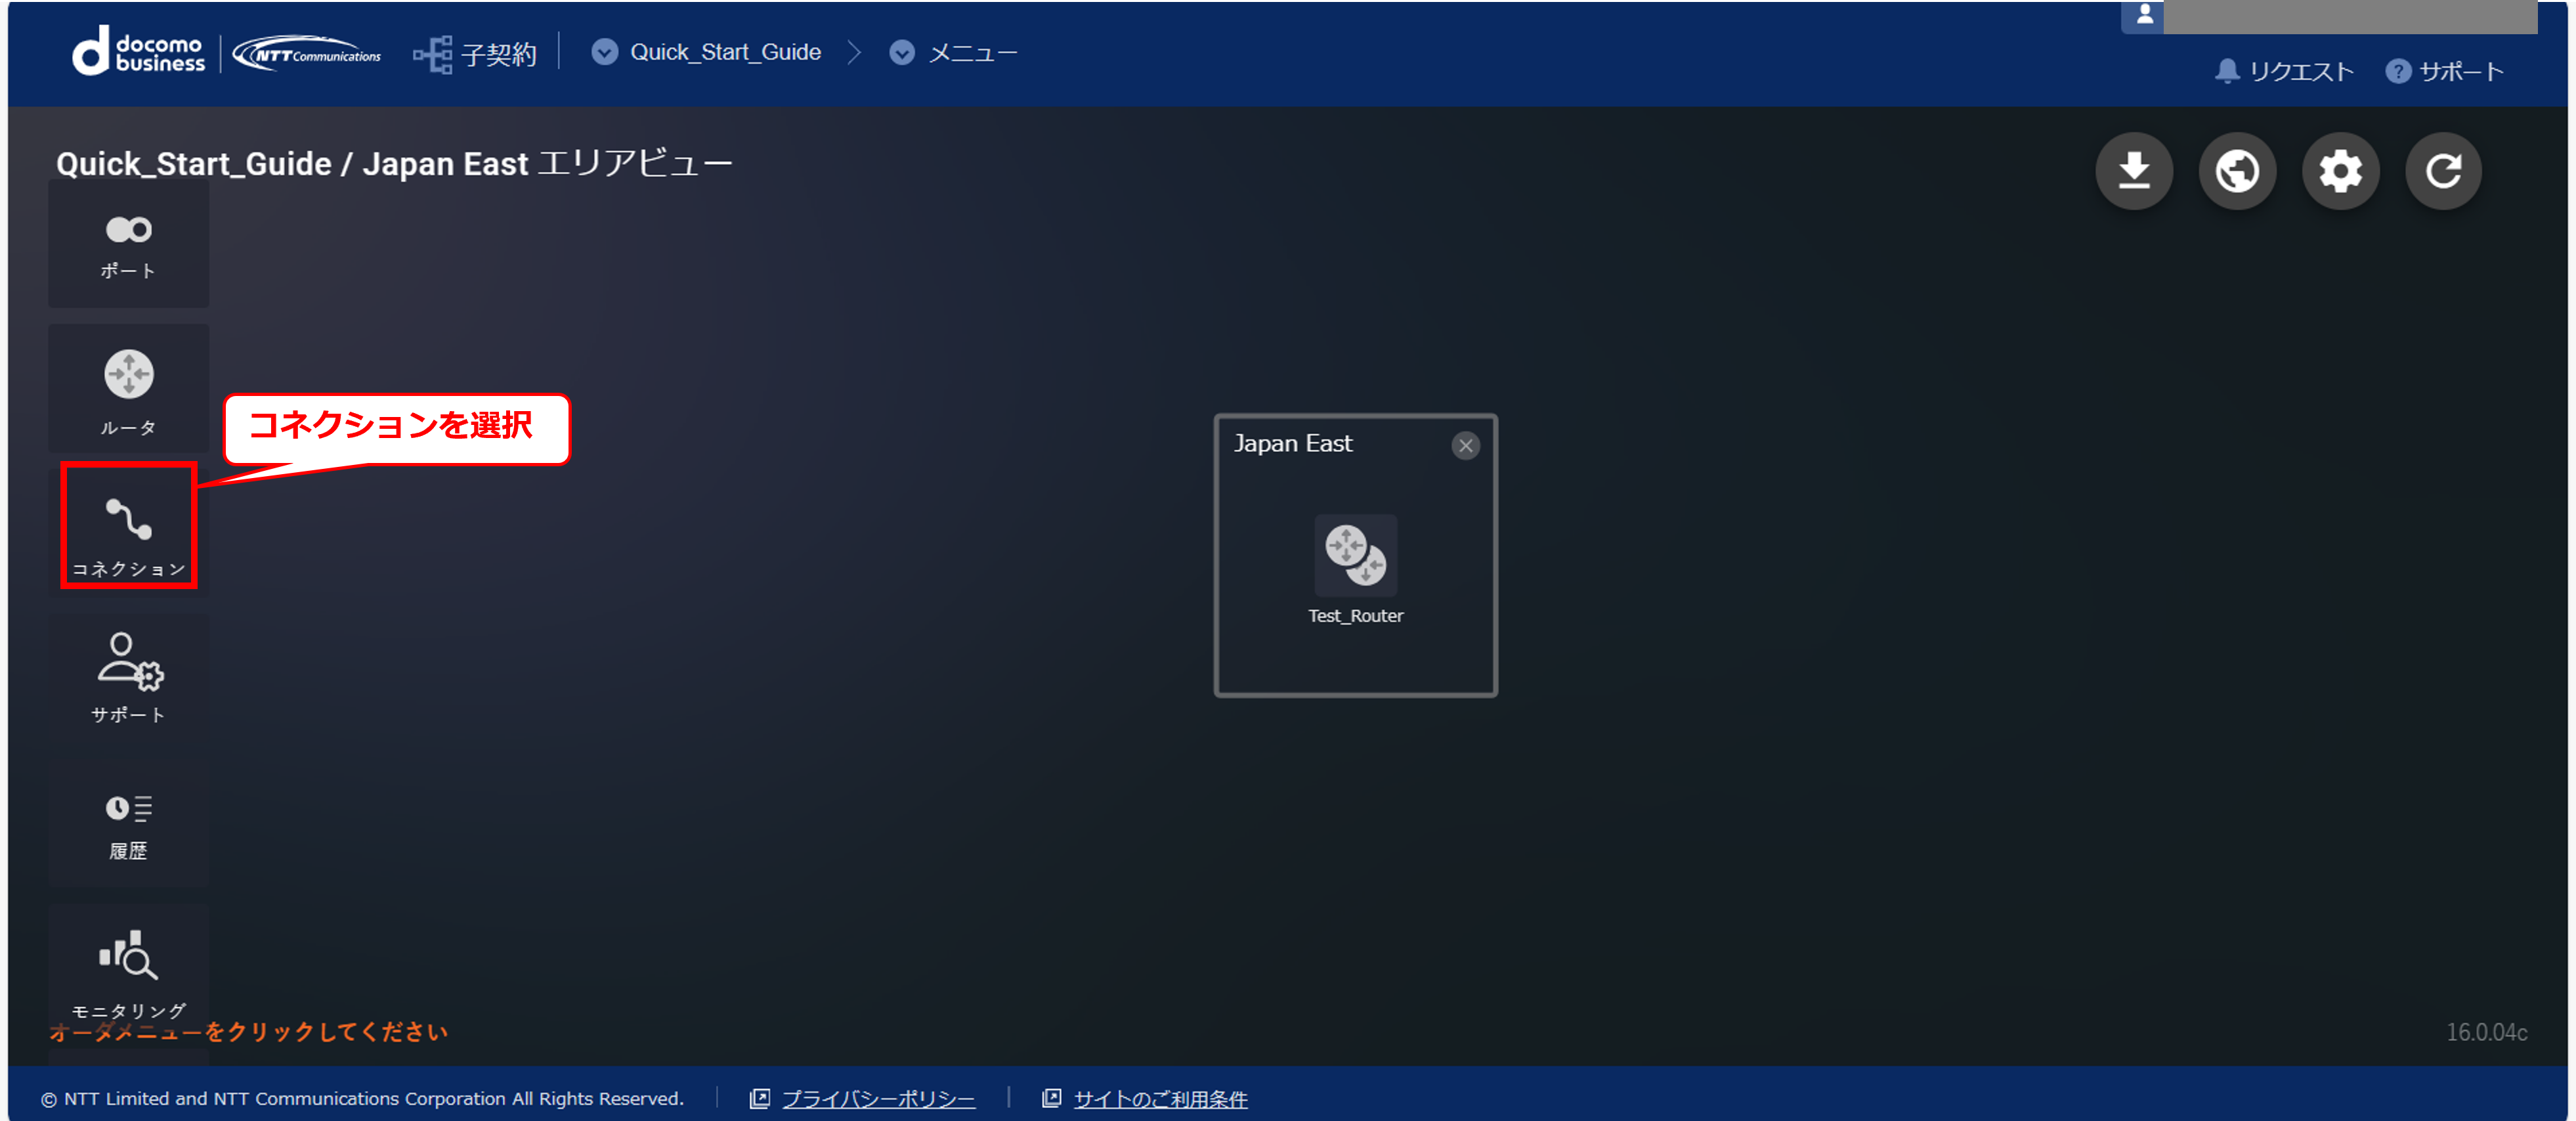
6.10.1.1 グローバルビュークリック後の画面
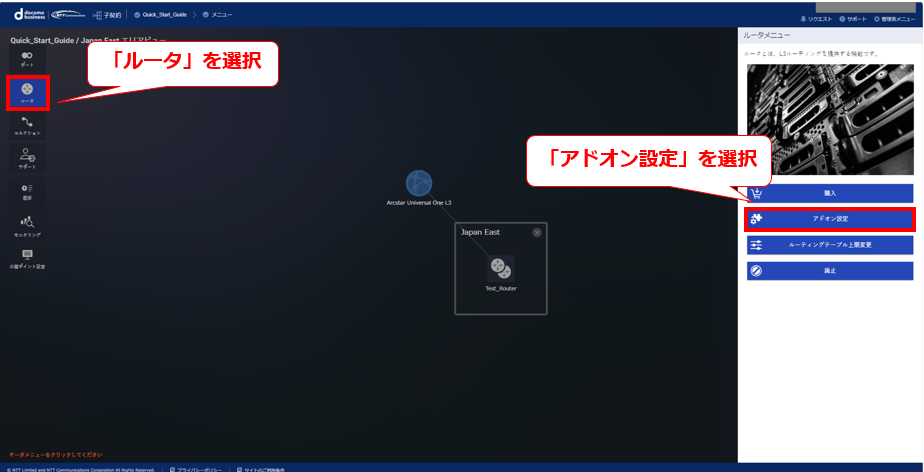
6.10.1.2 「コネクション」を選択後の画面
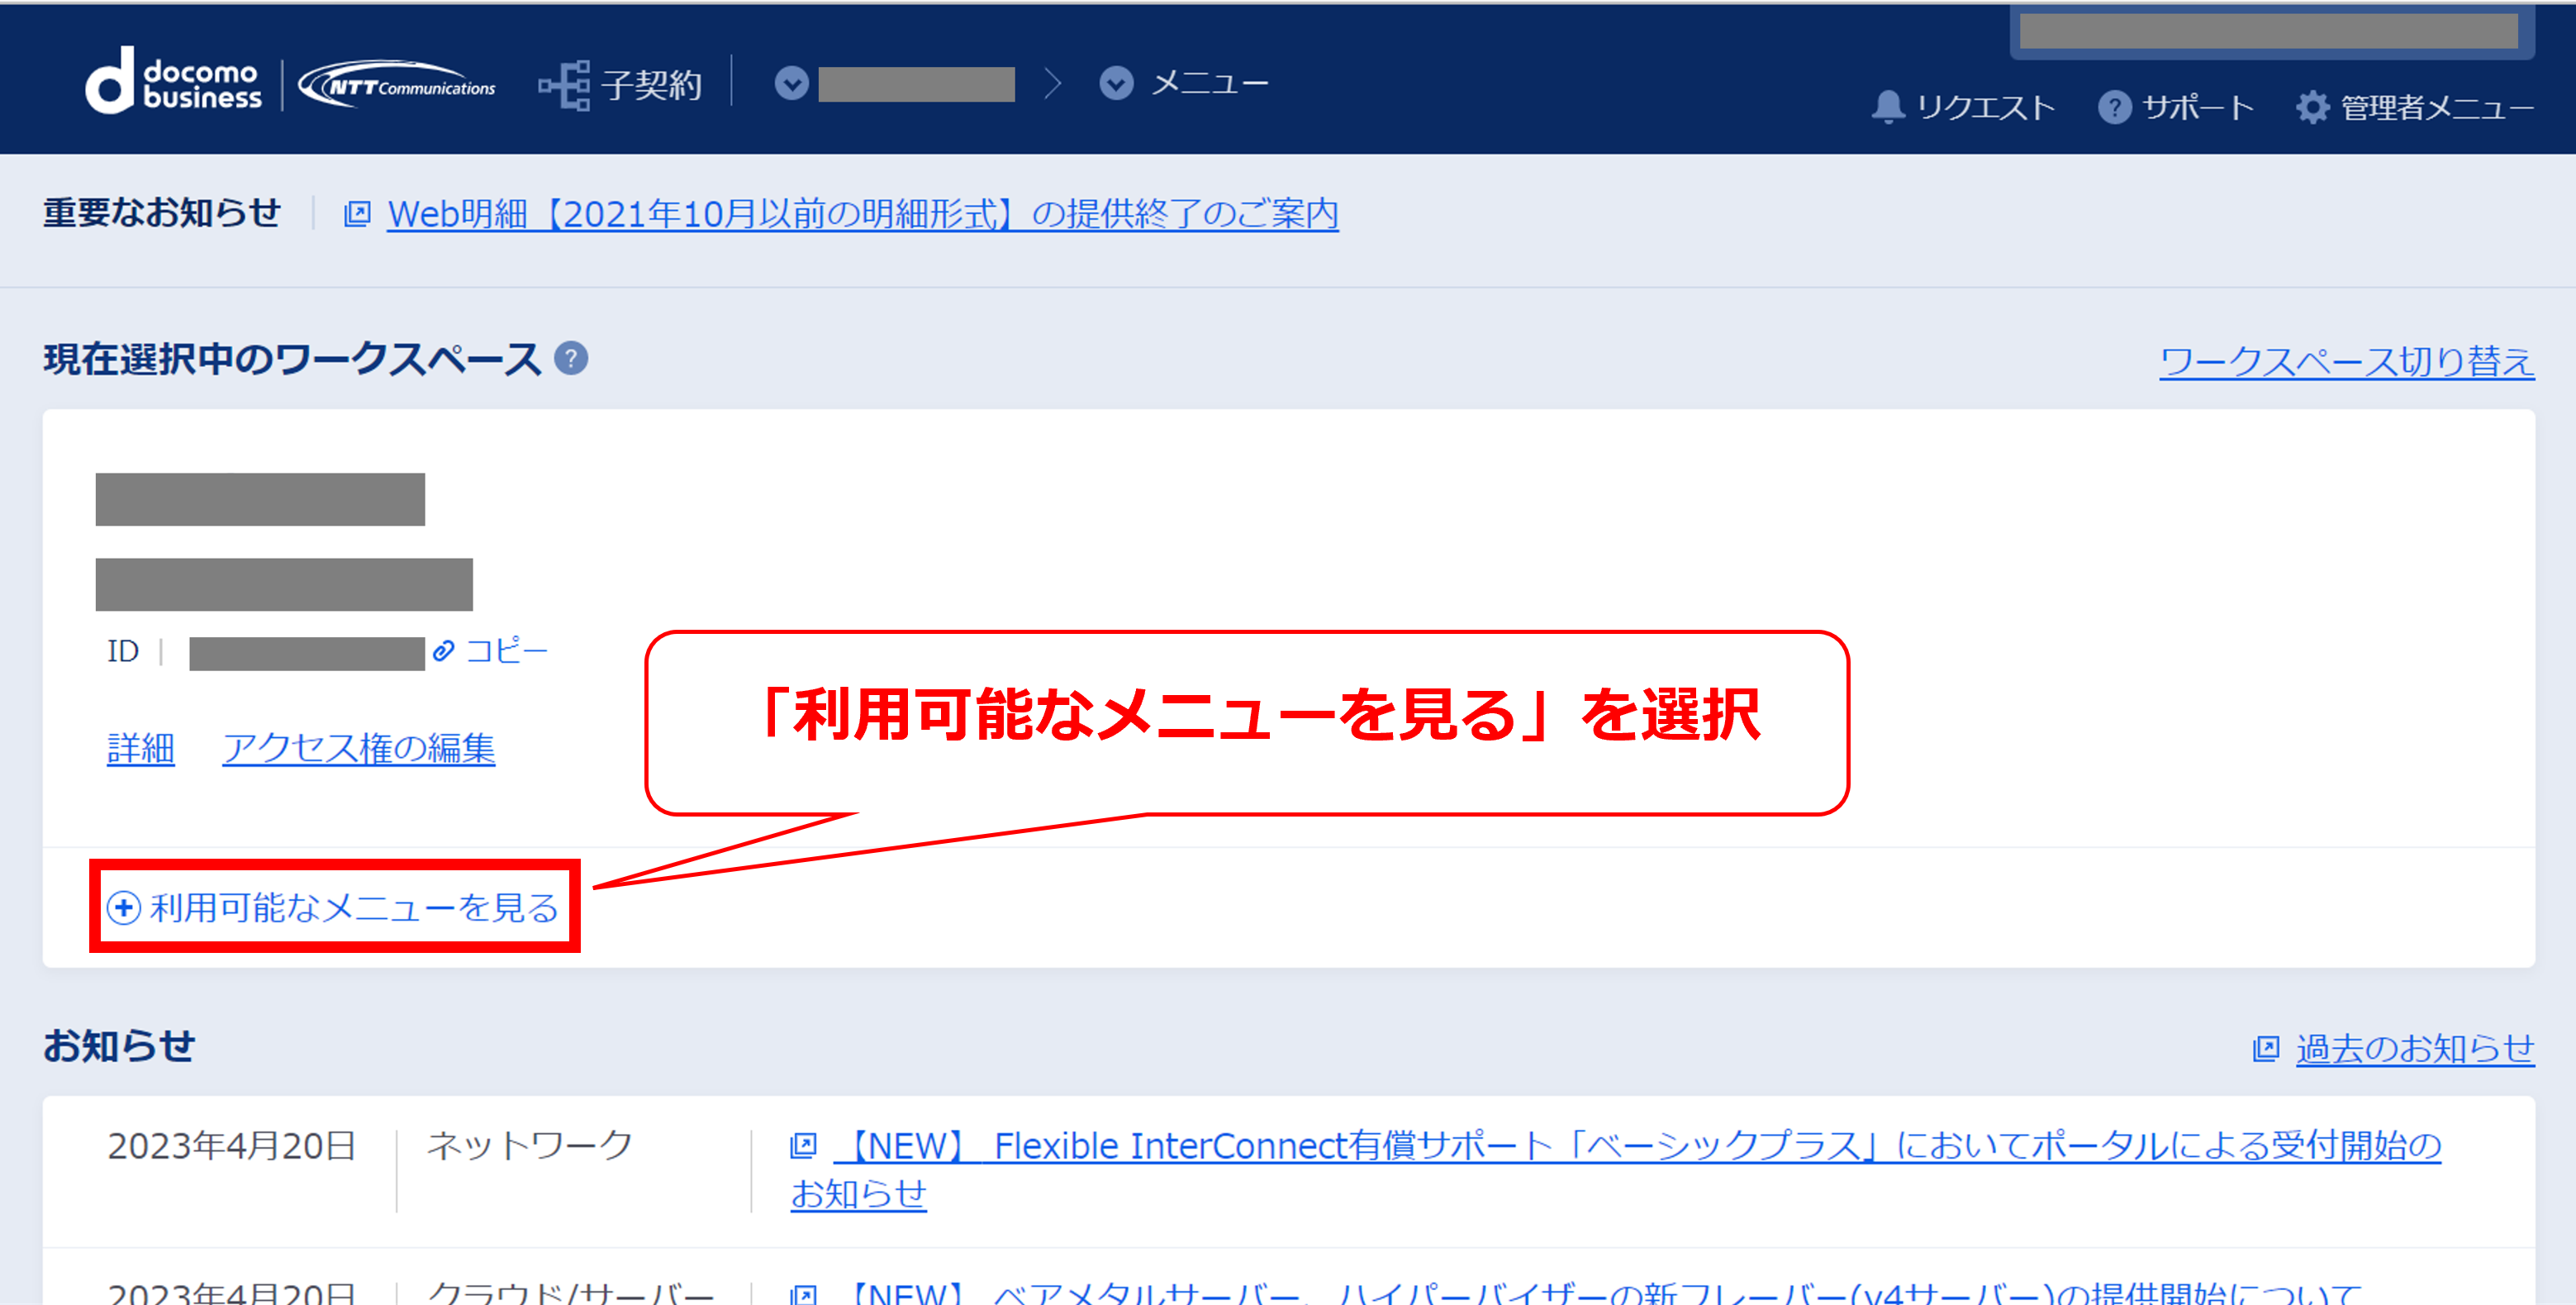
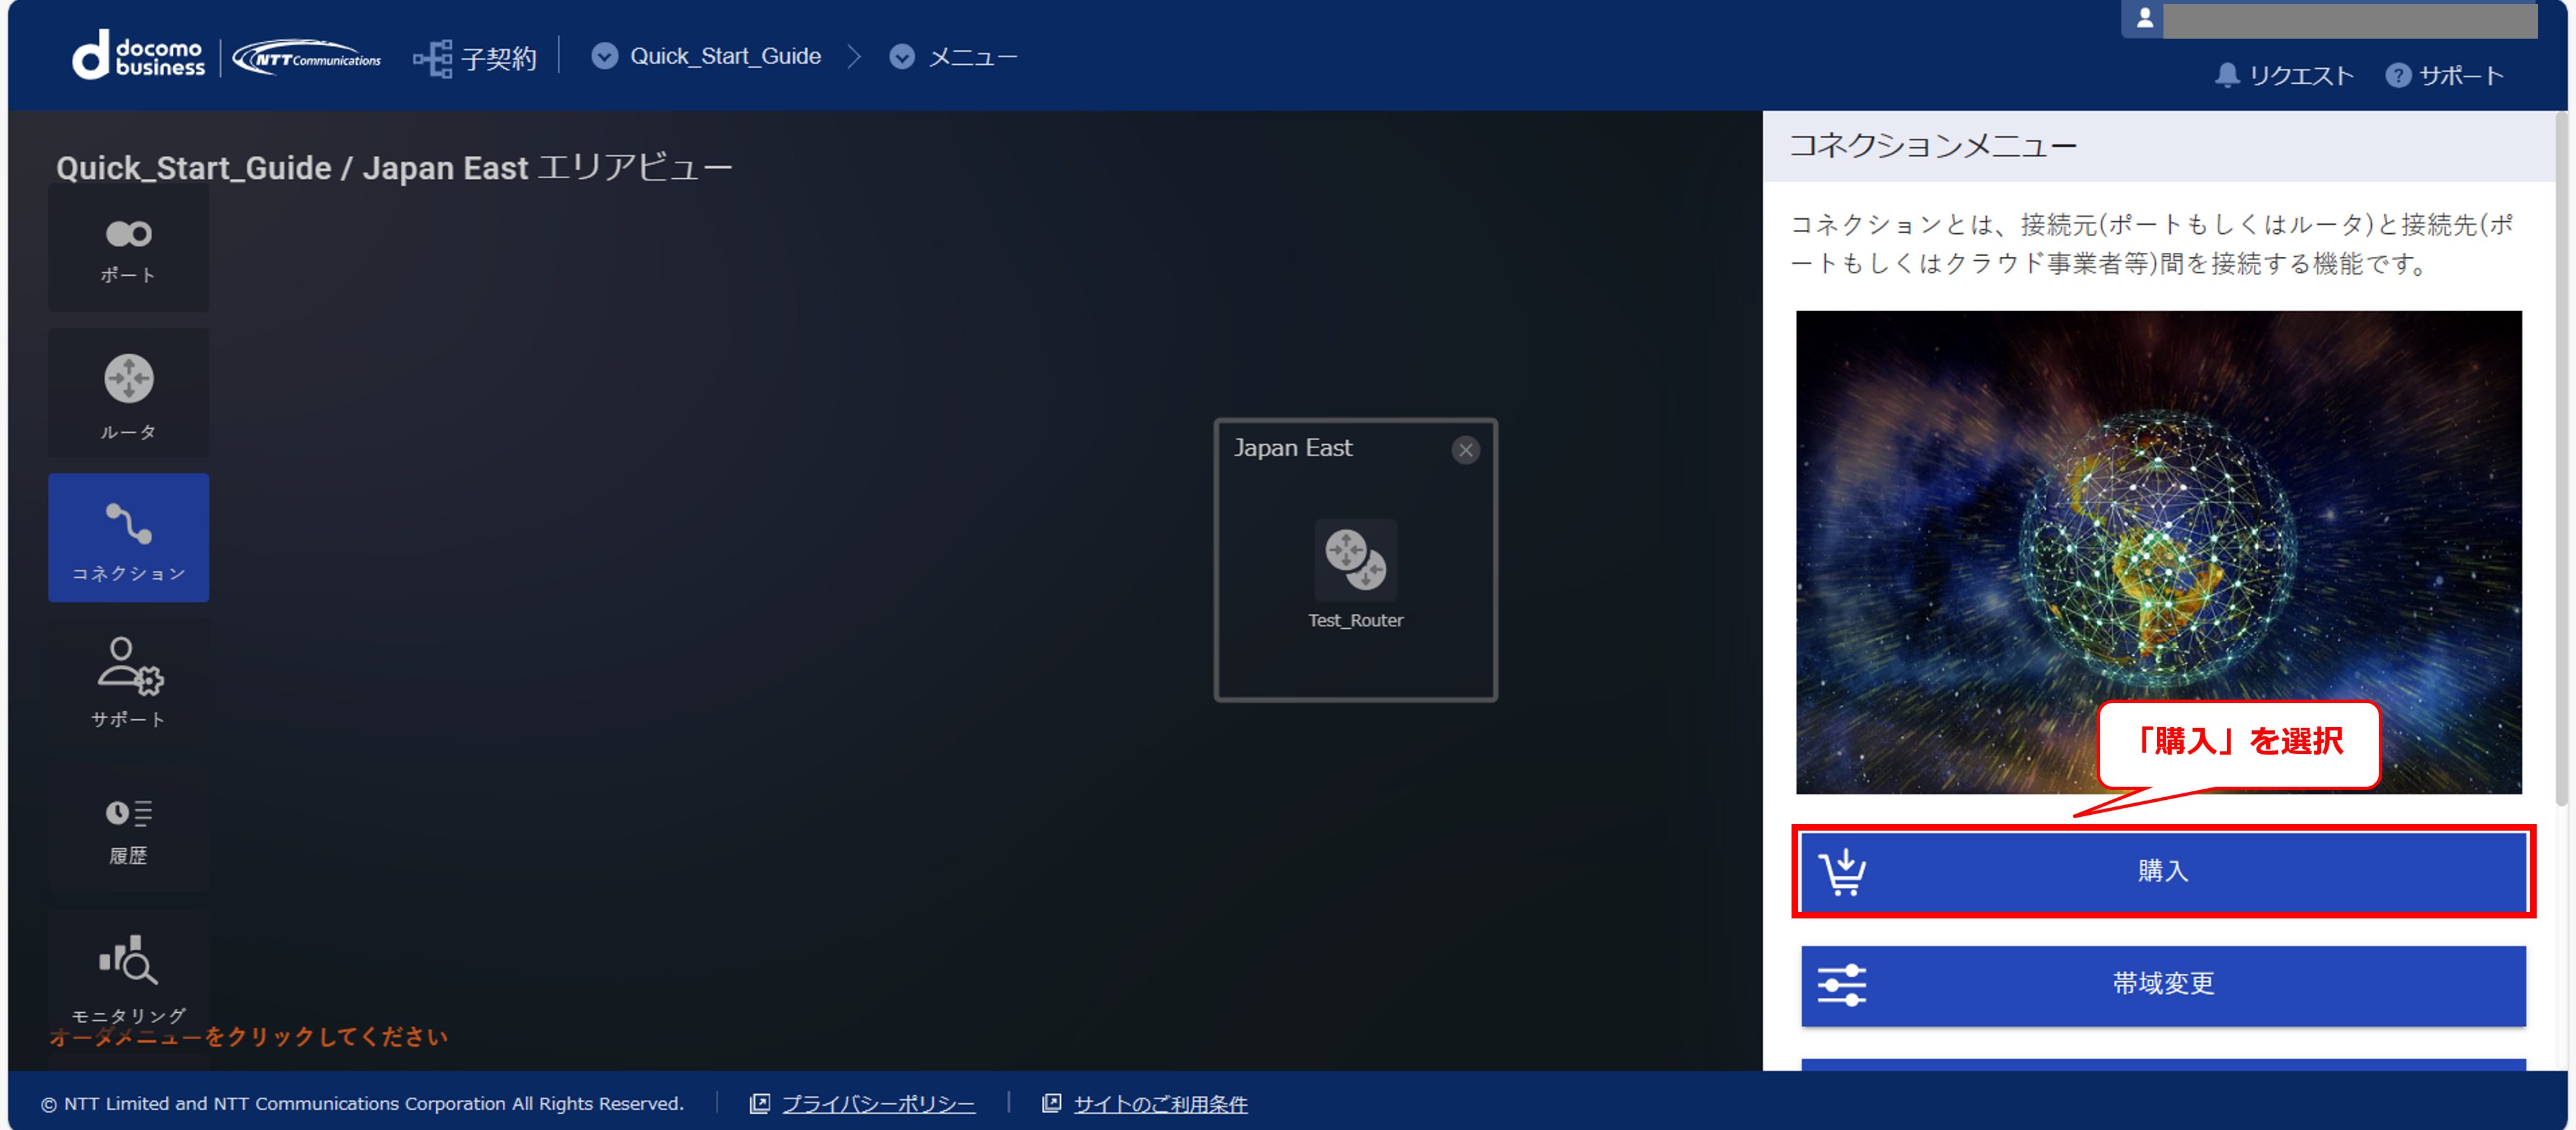
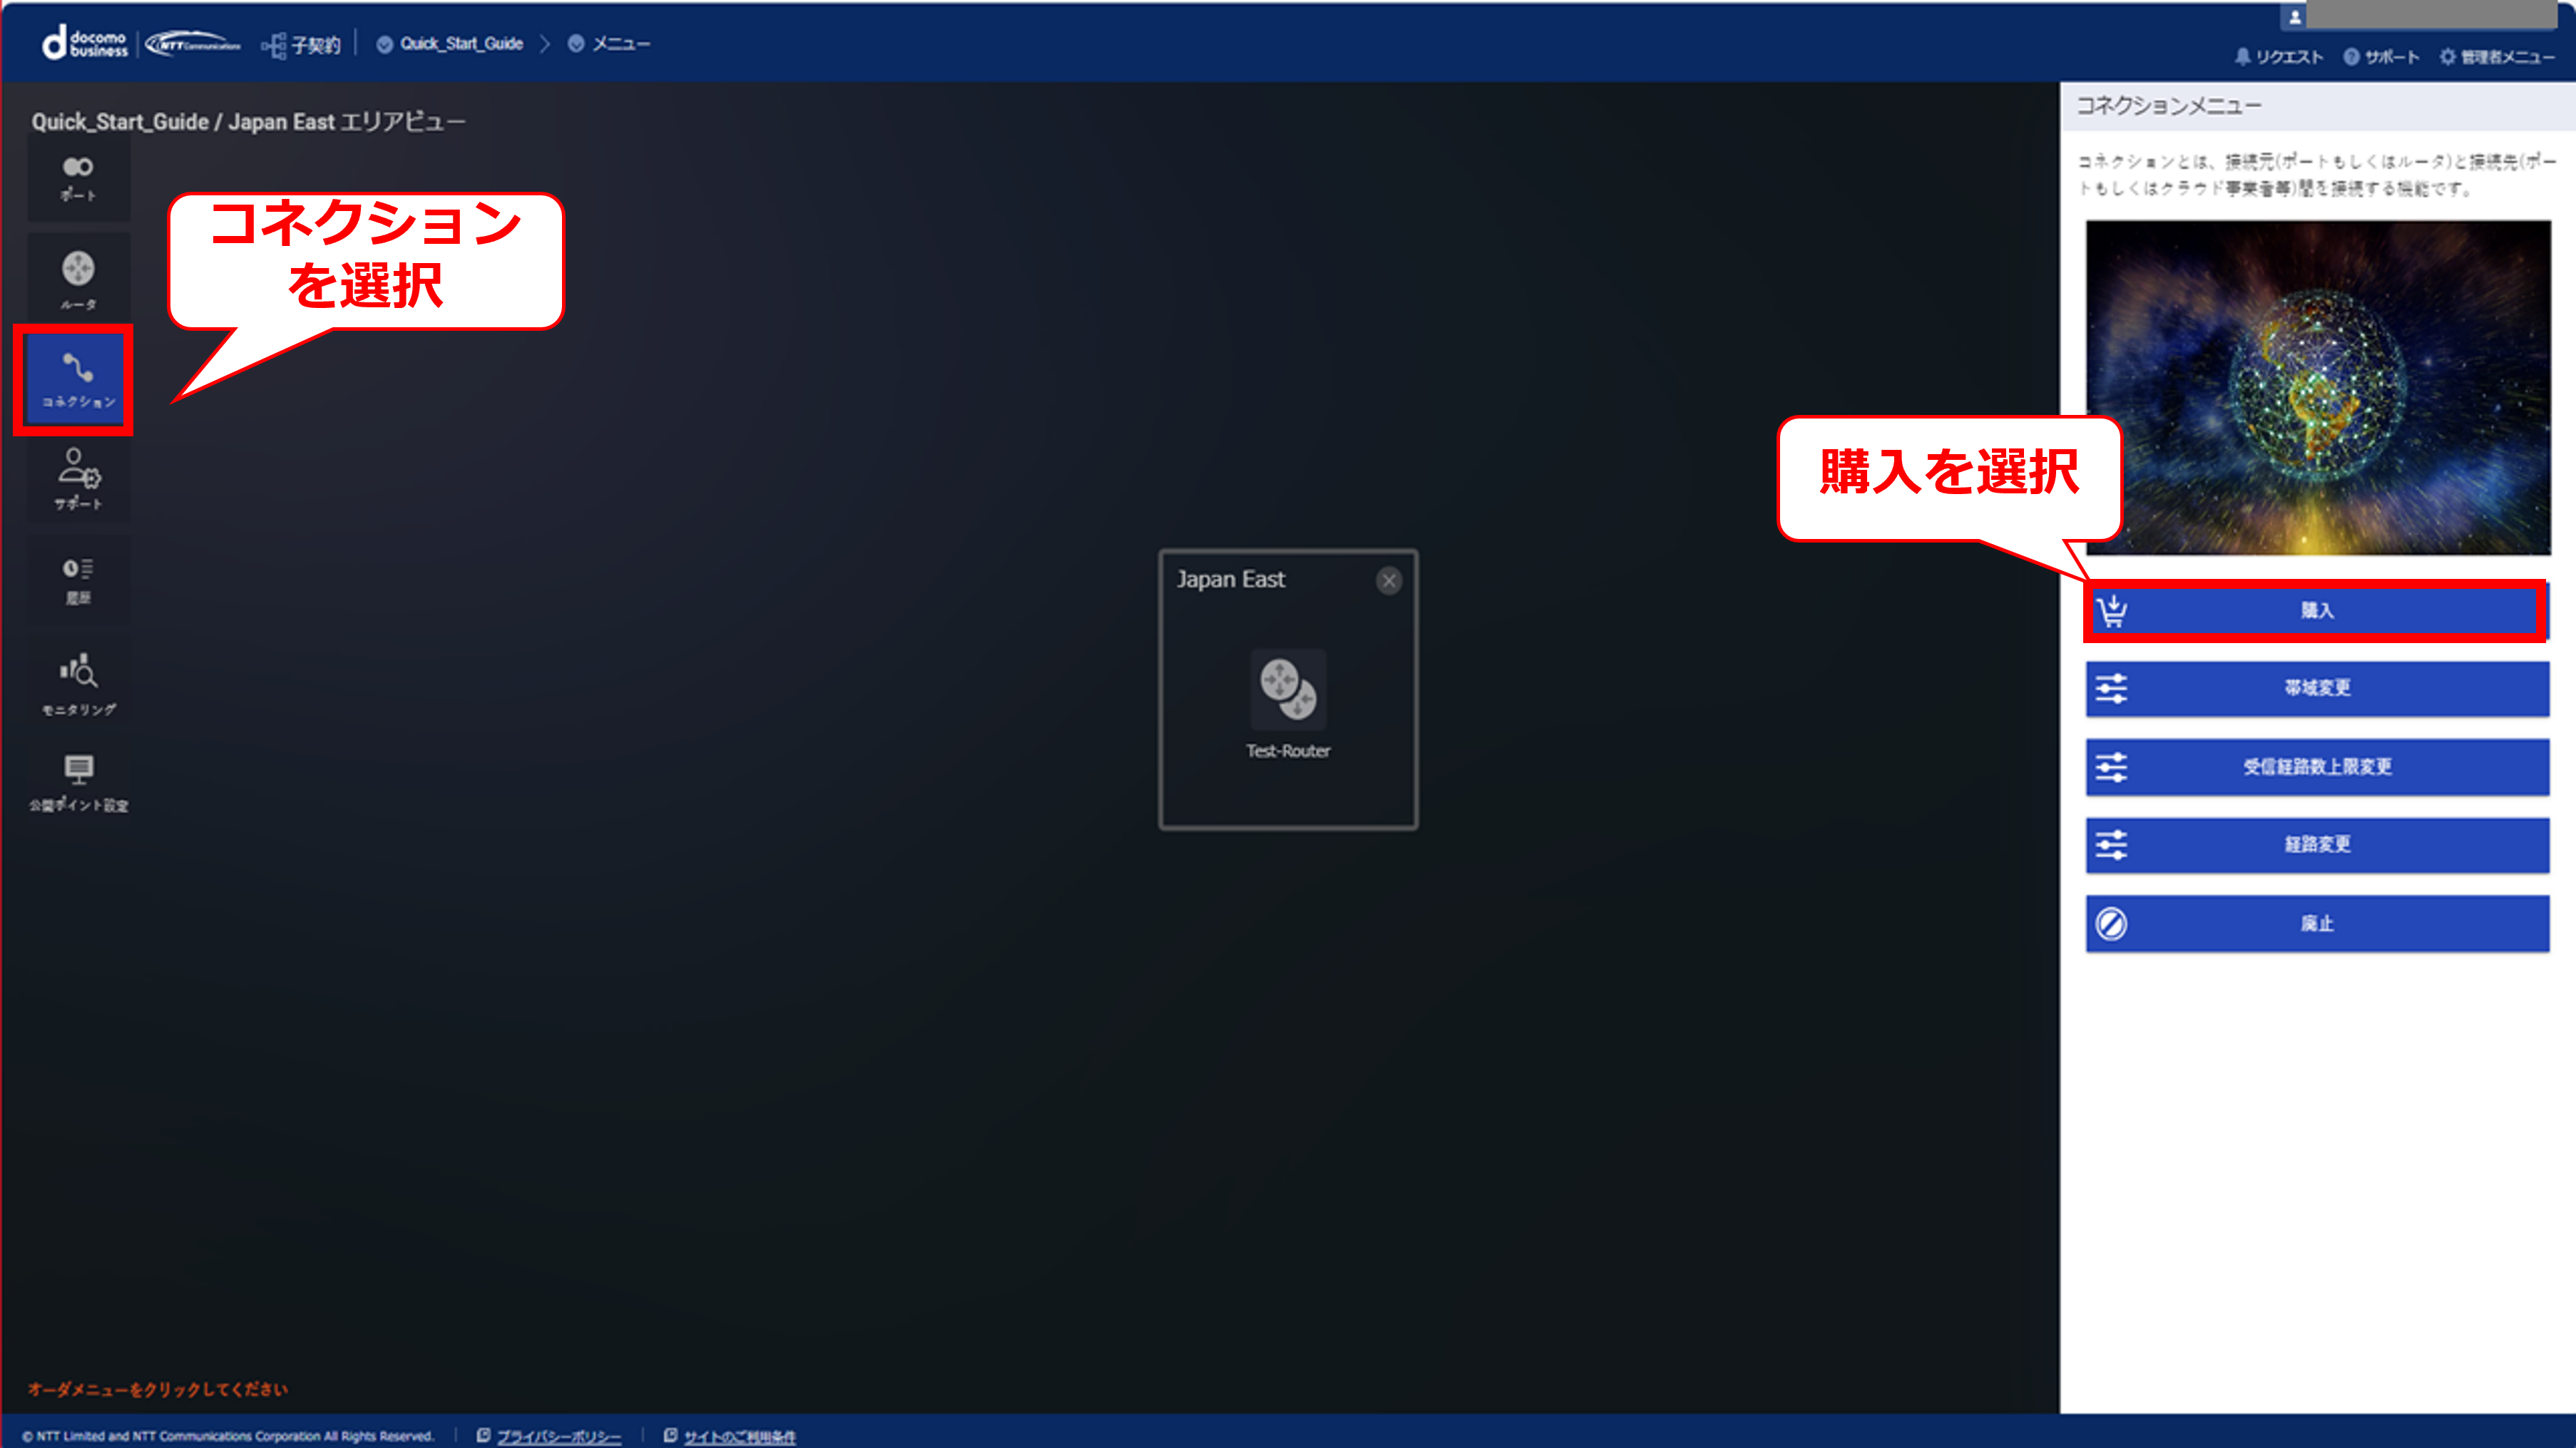
6.10.1.3 コネクション購入画面①
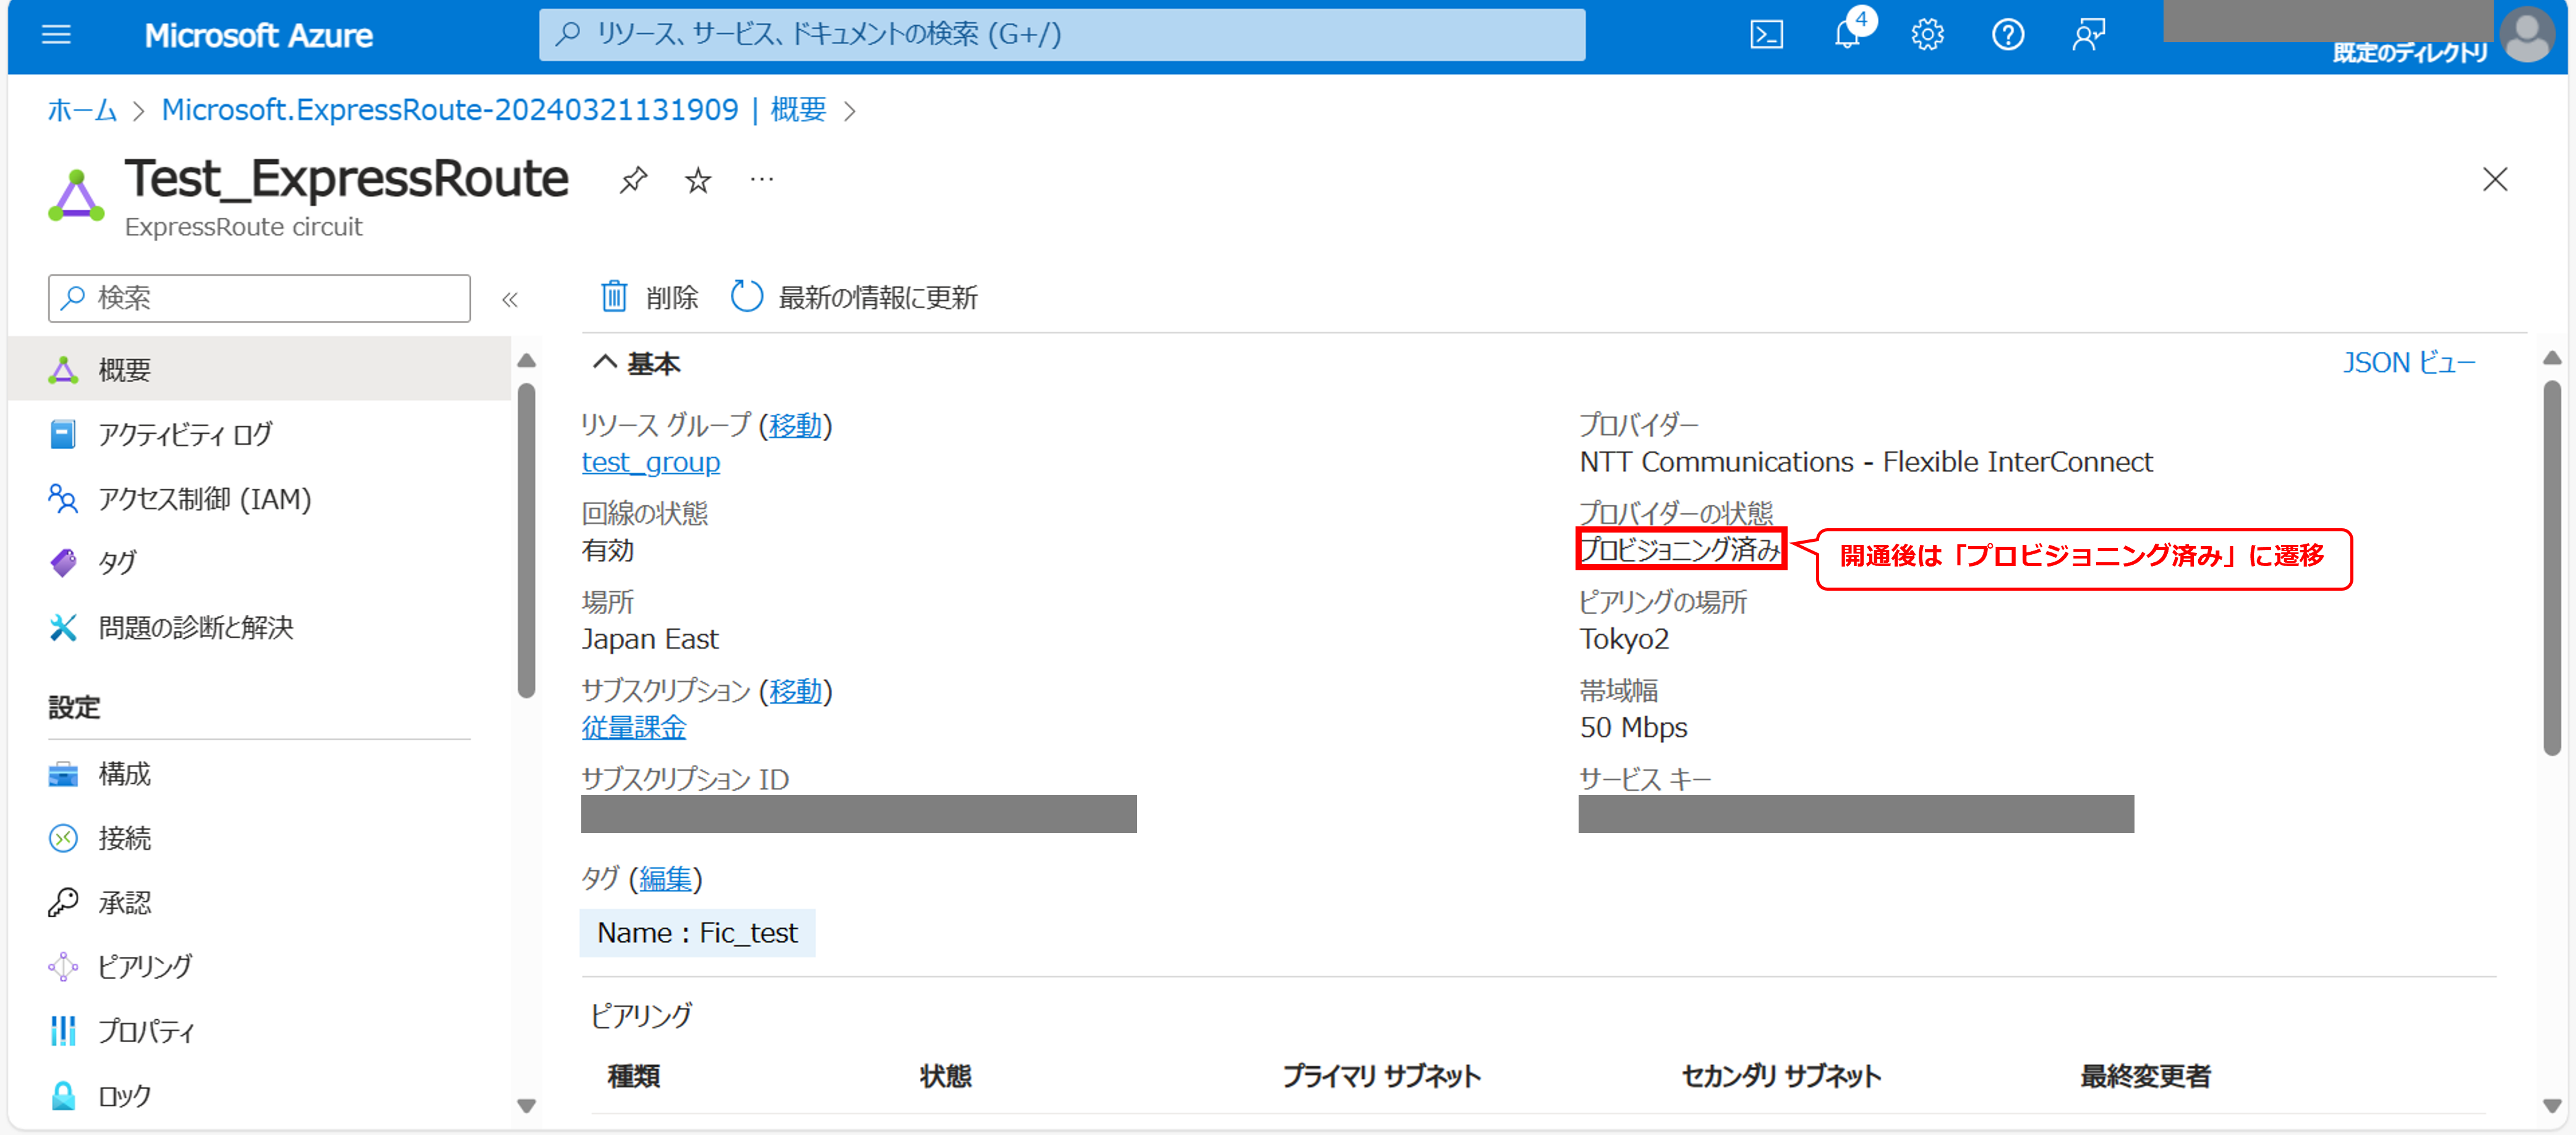
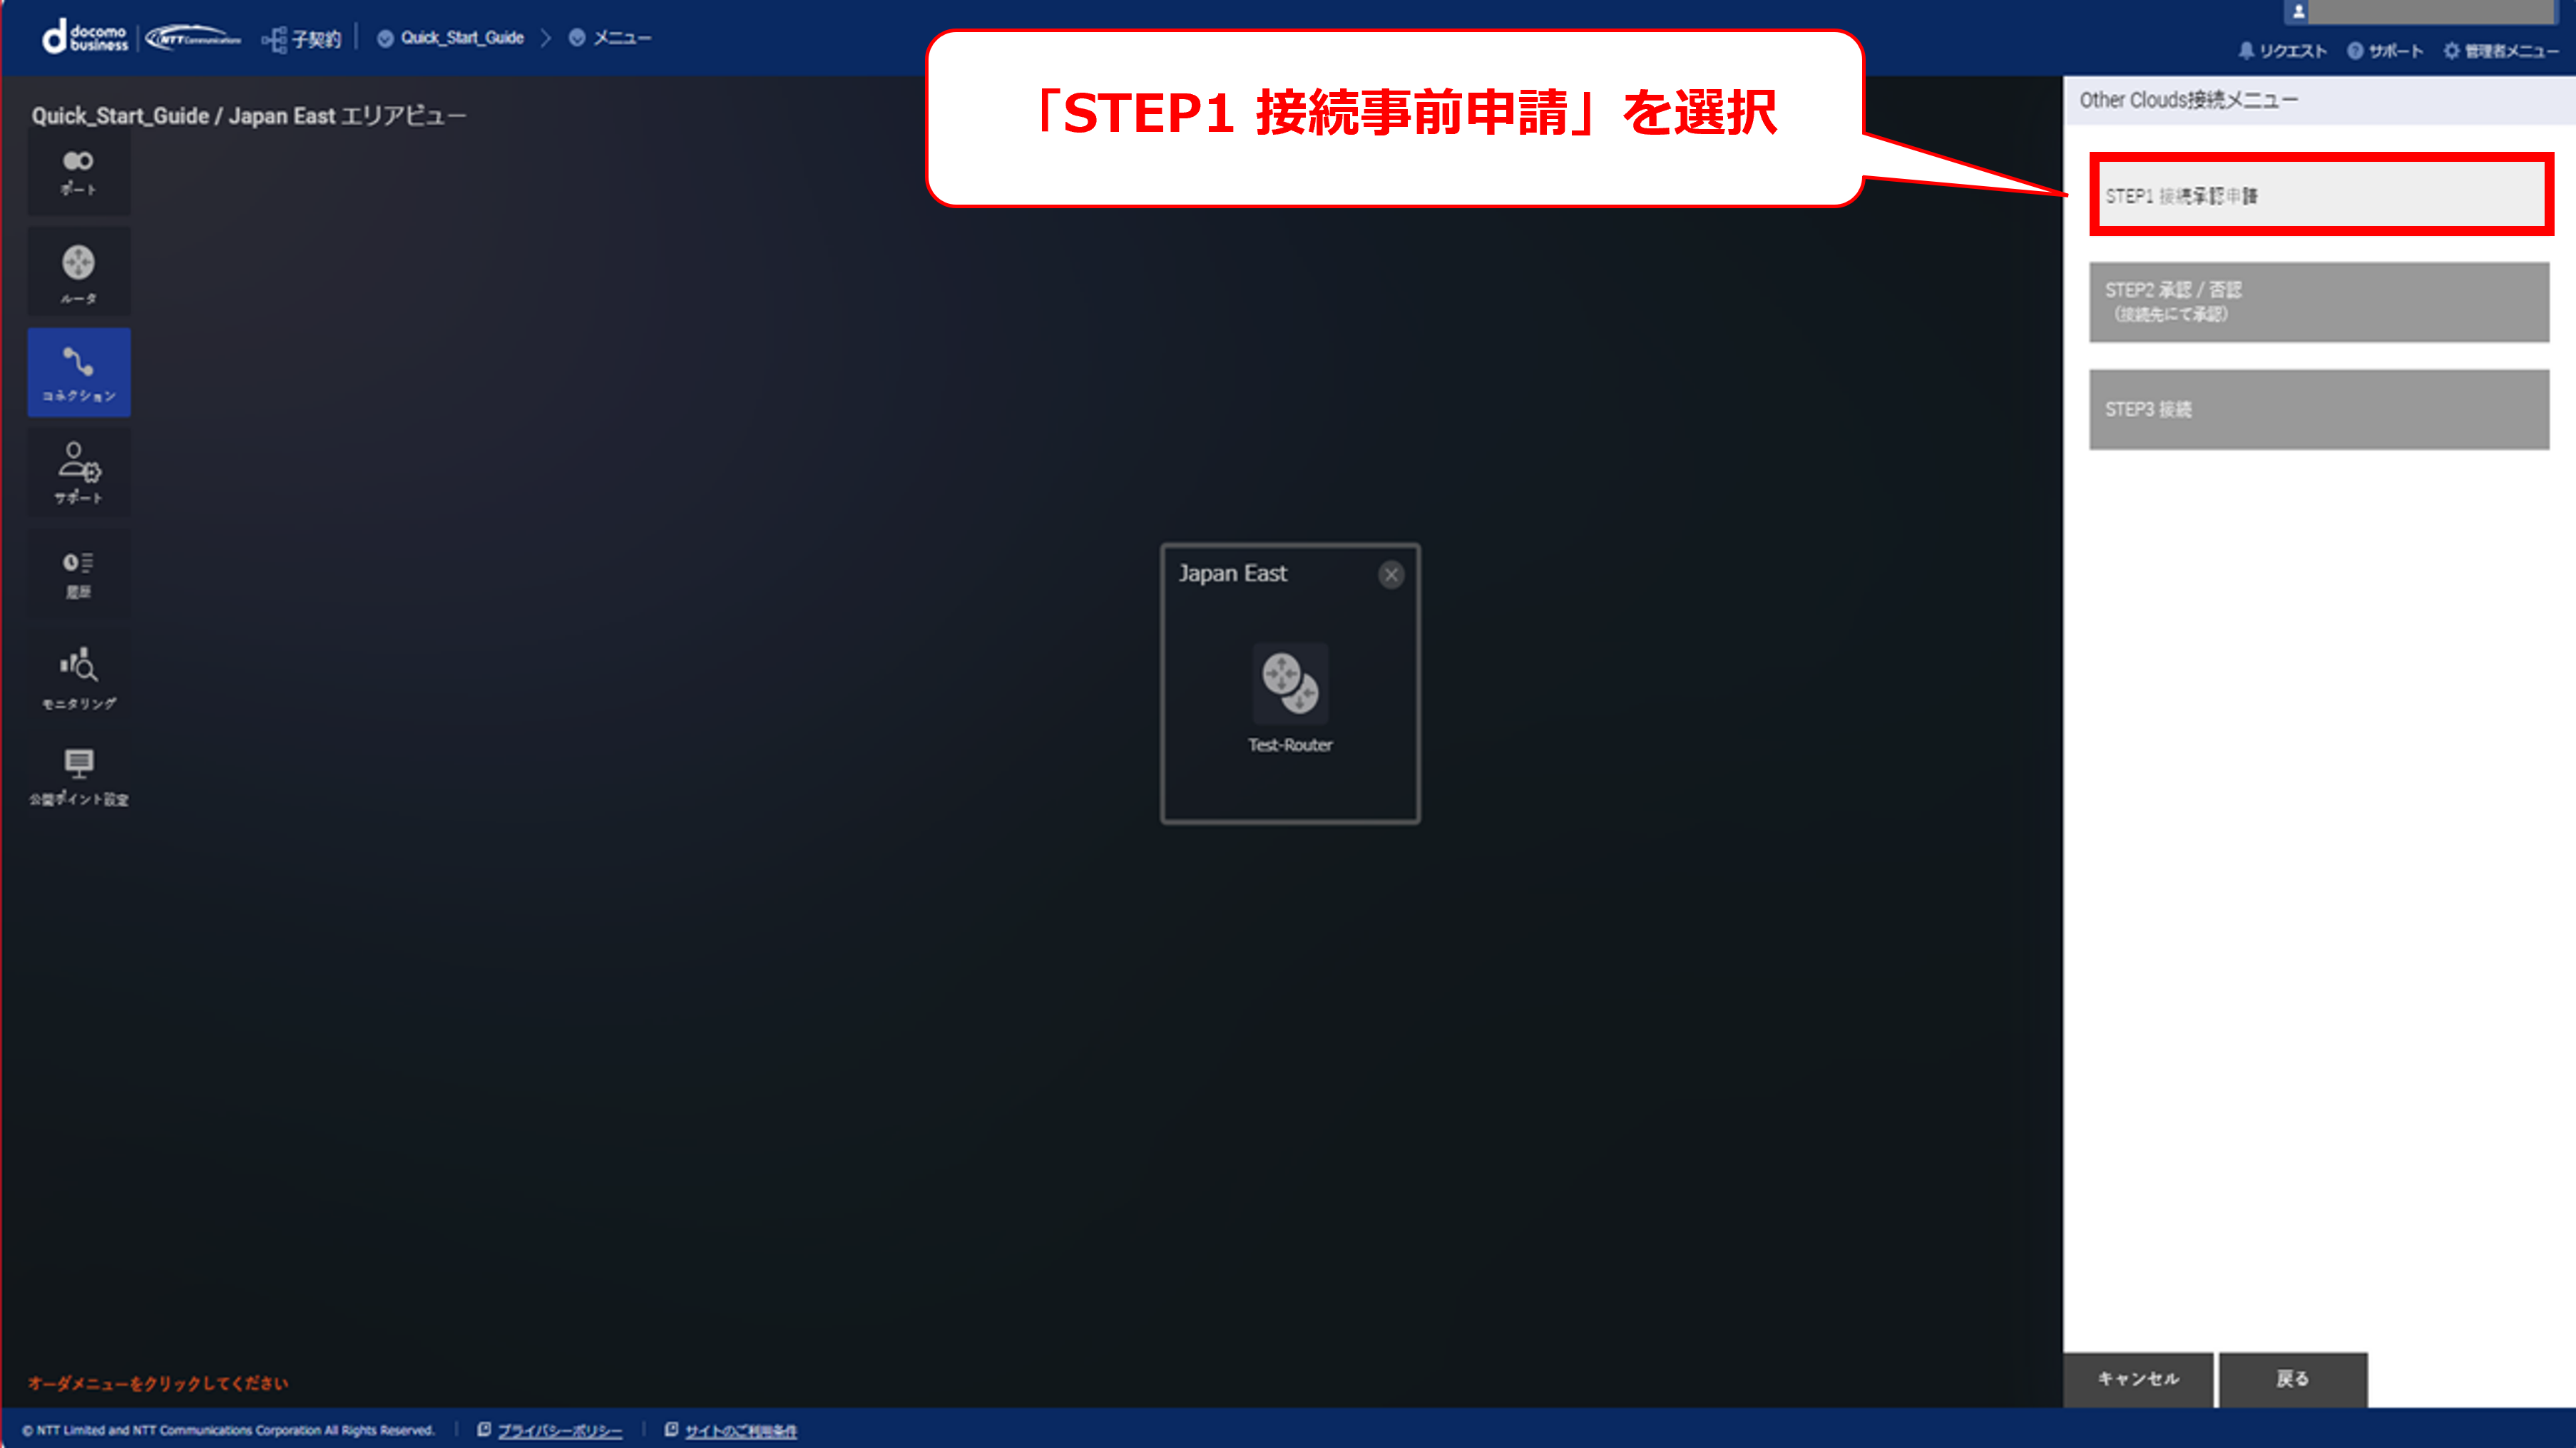
6.10.1.4 コネクション購入画面②
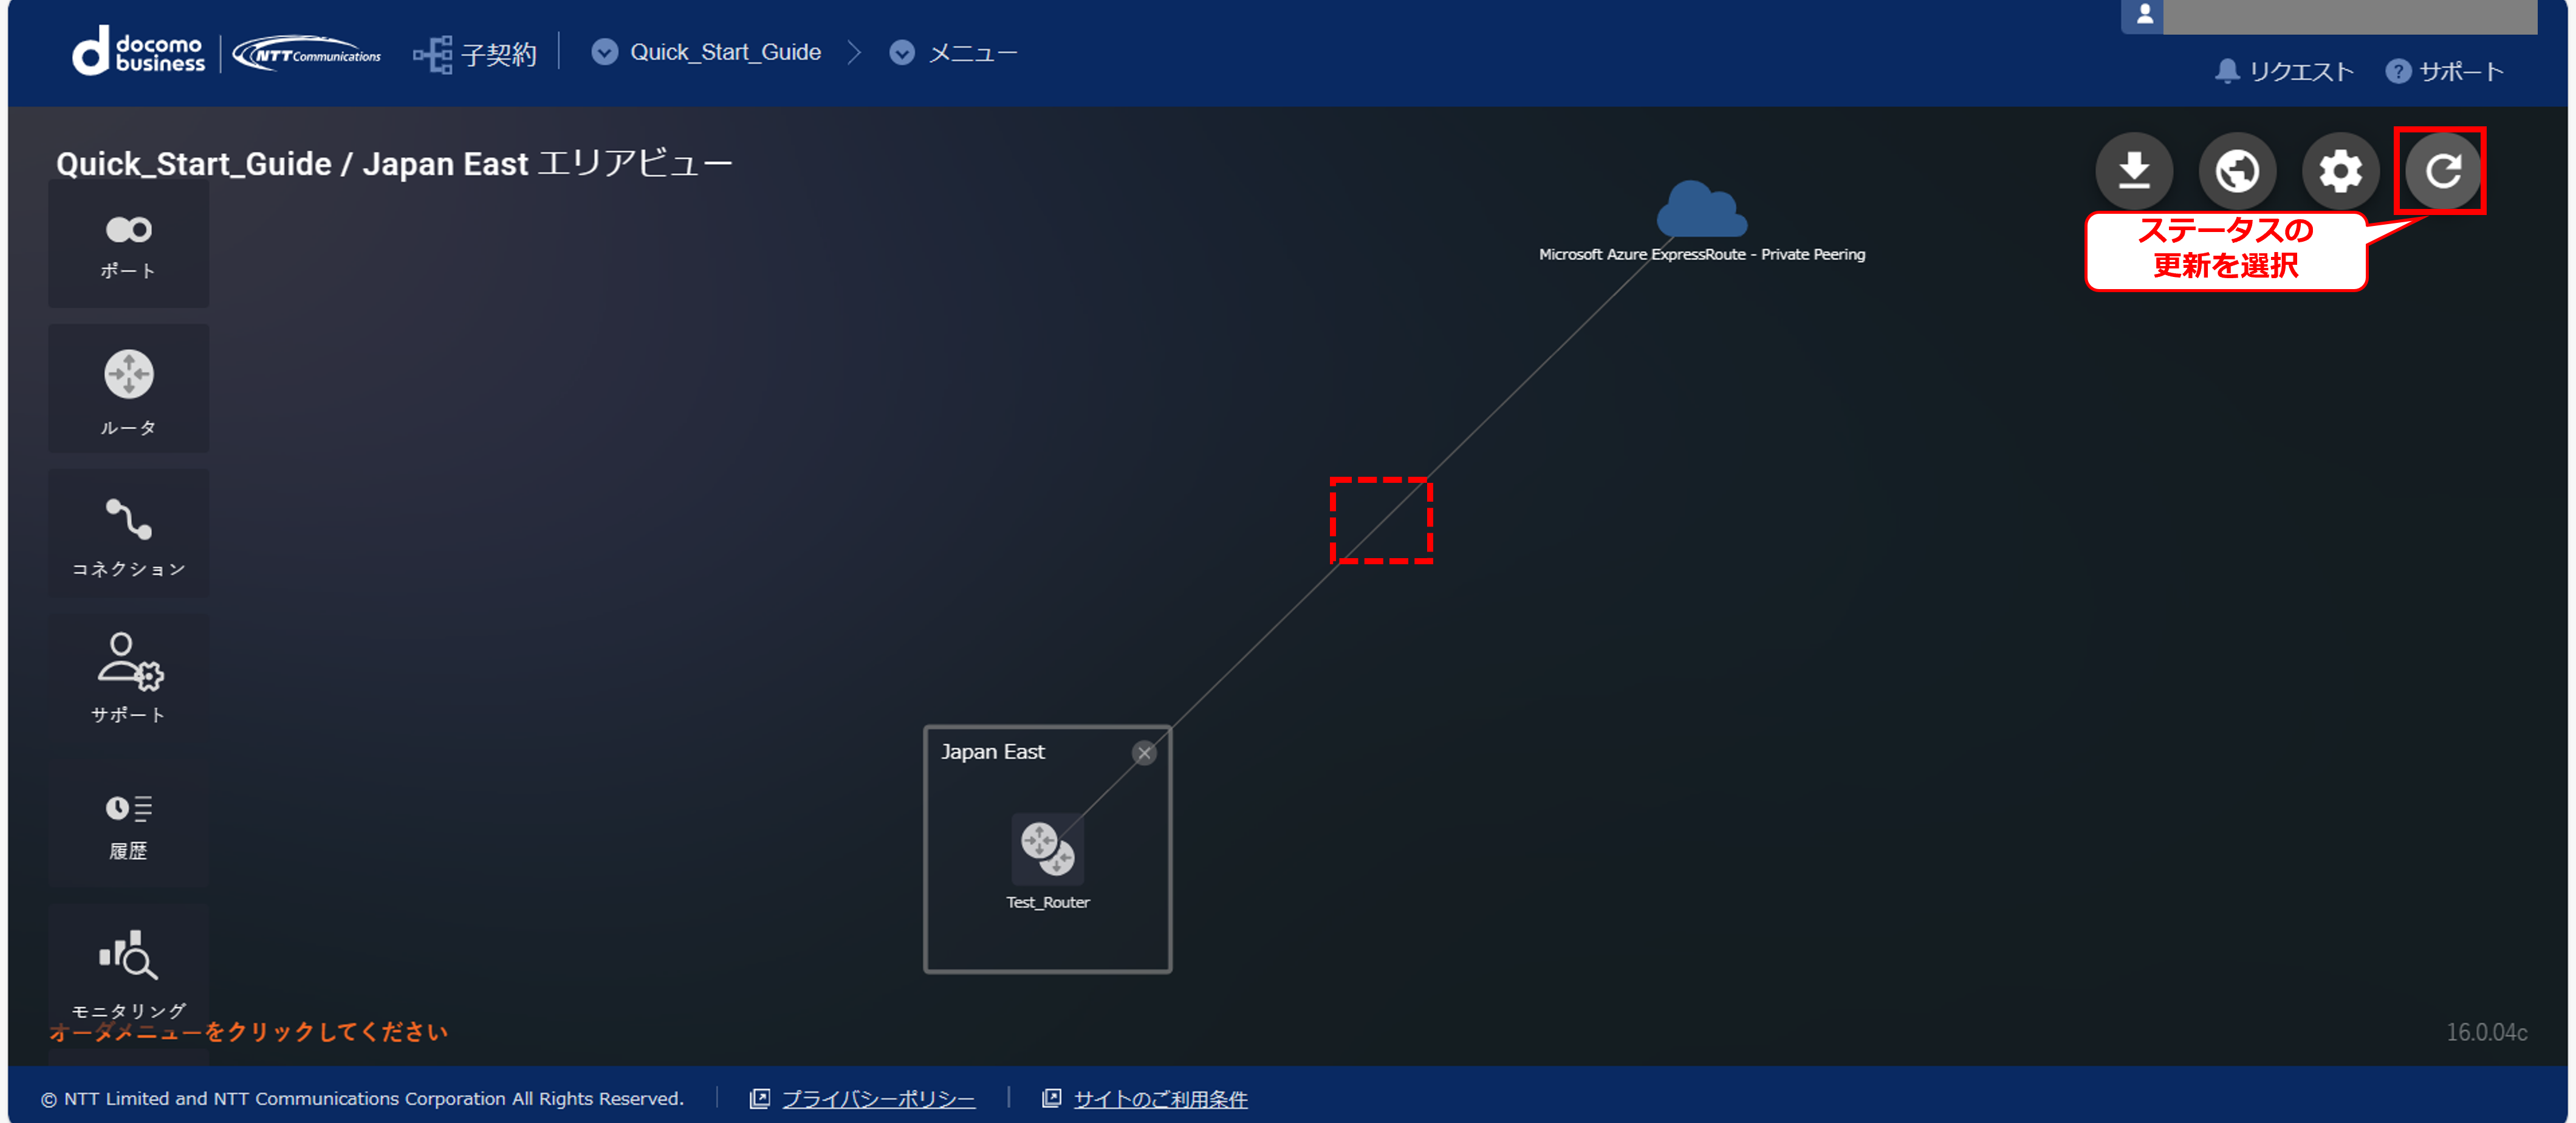
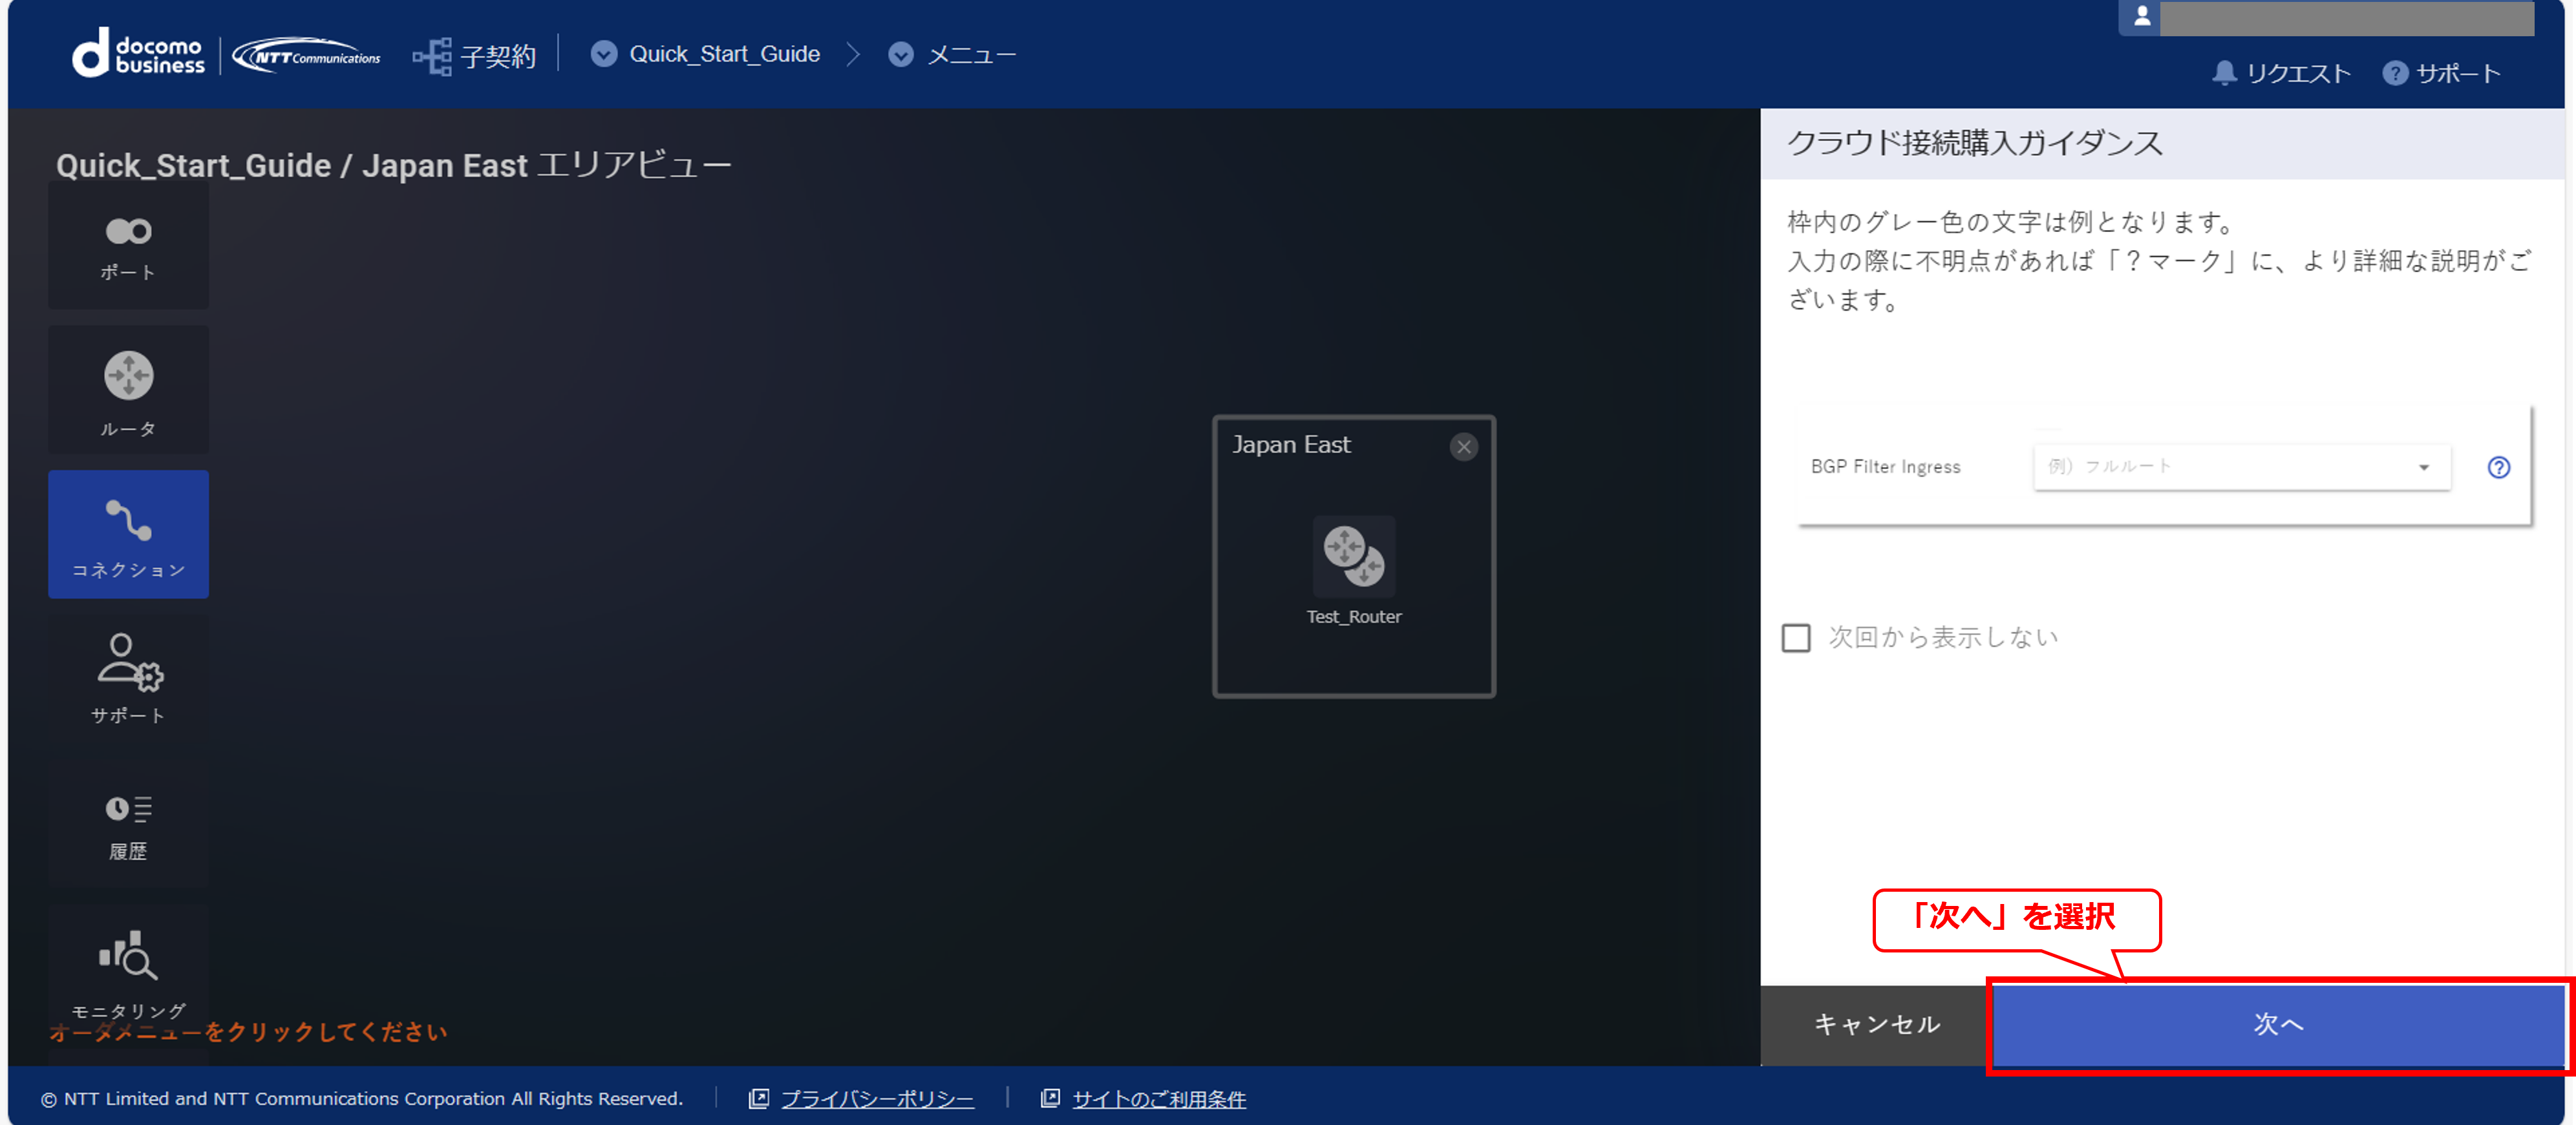
6.10.1.5 接続元ポートを選択
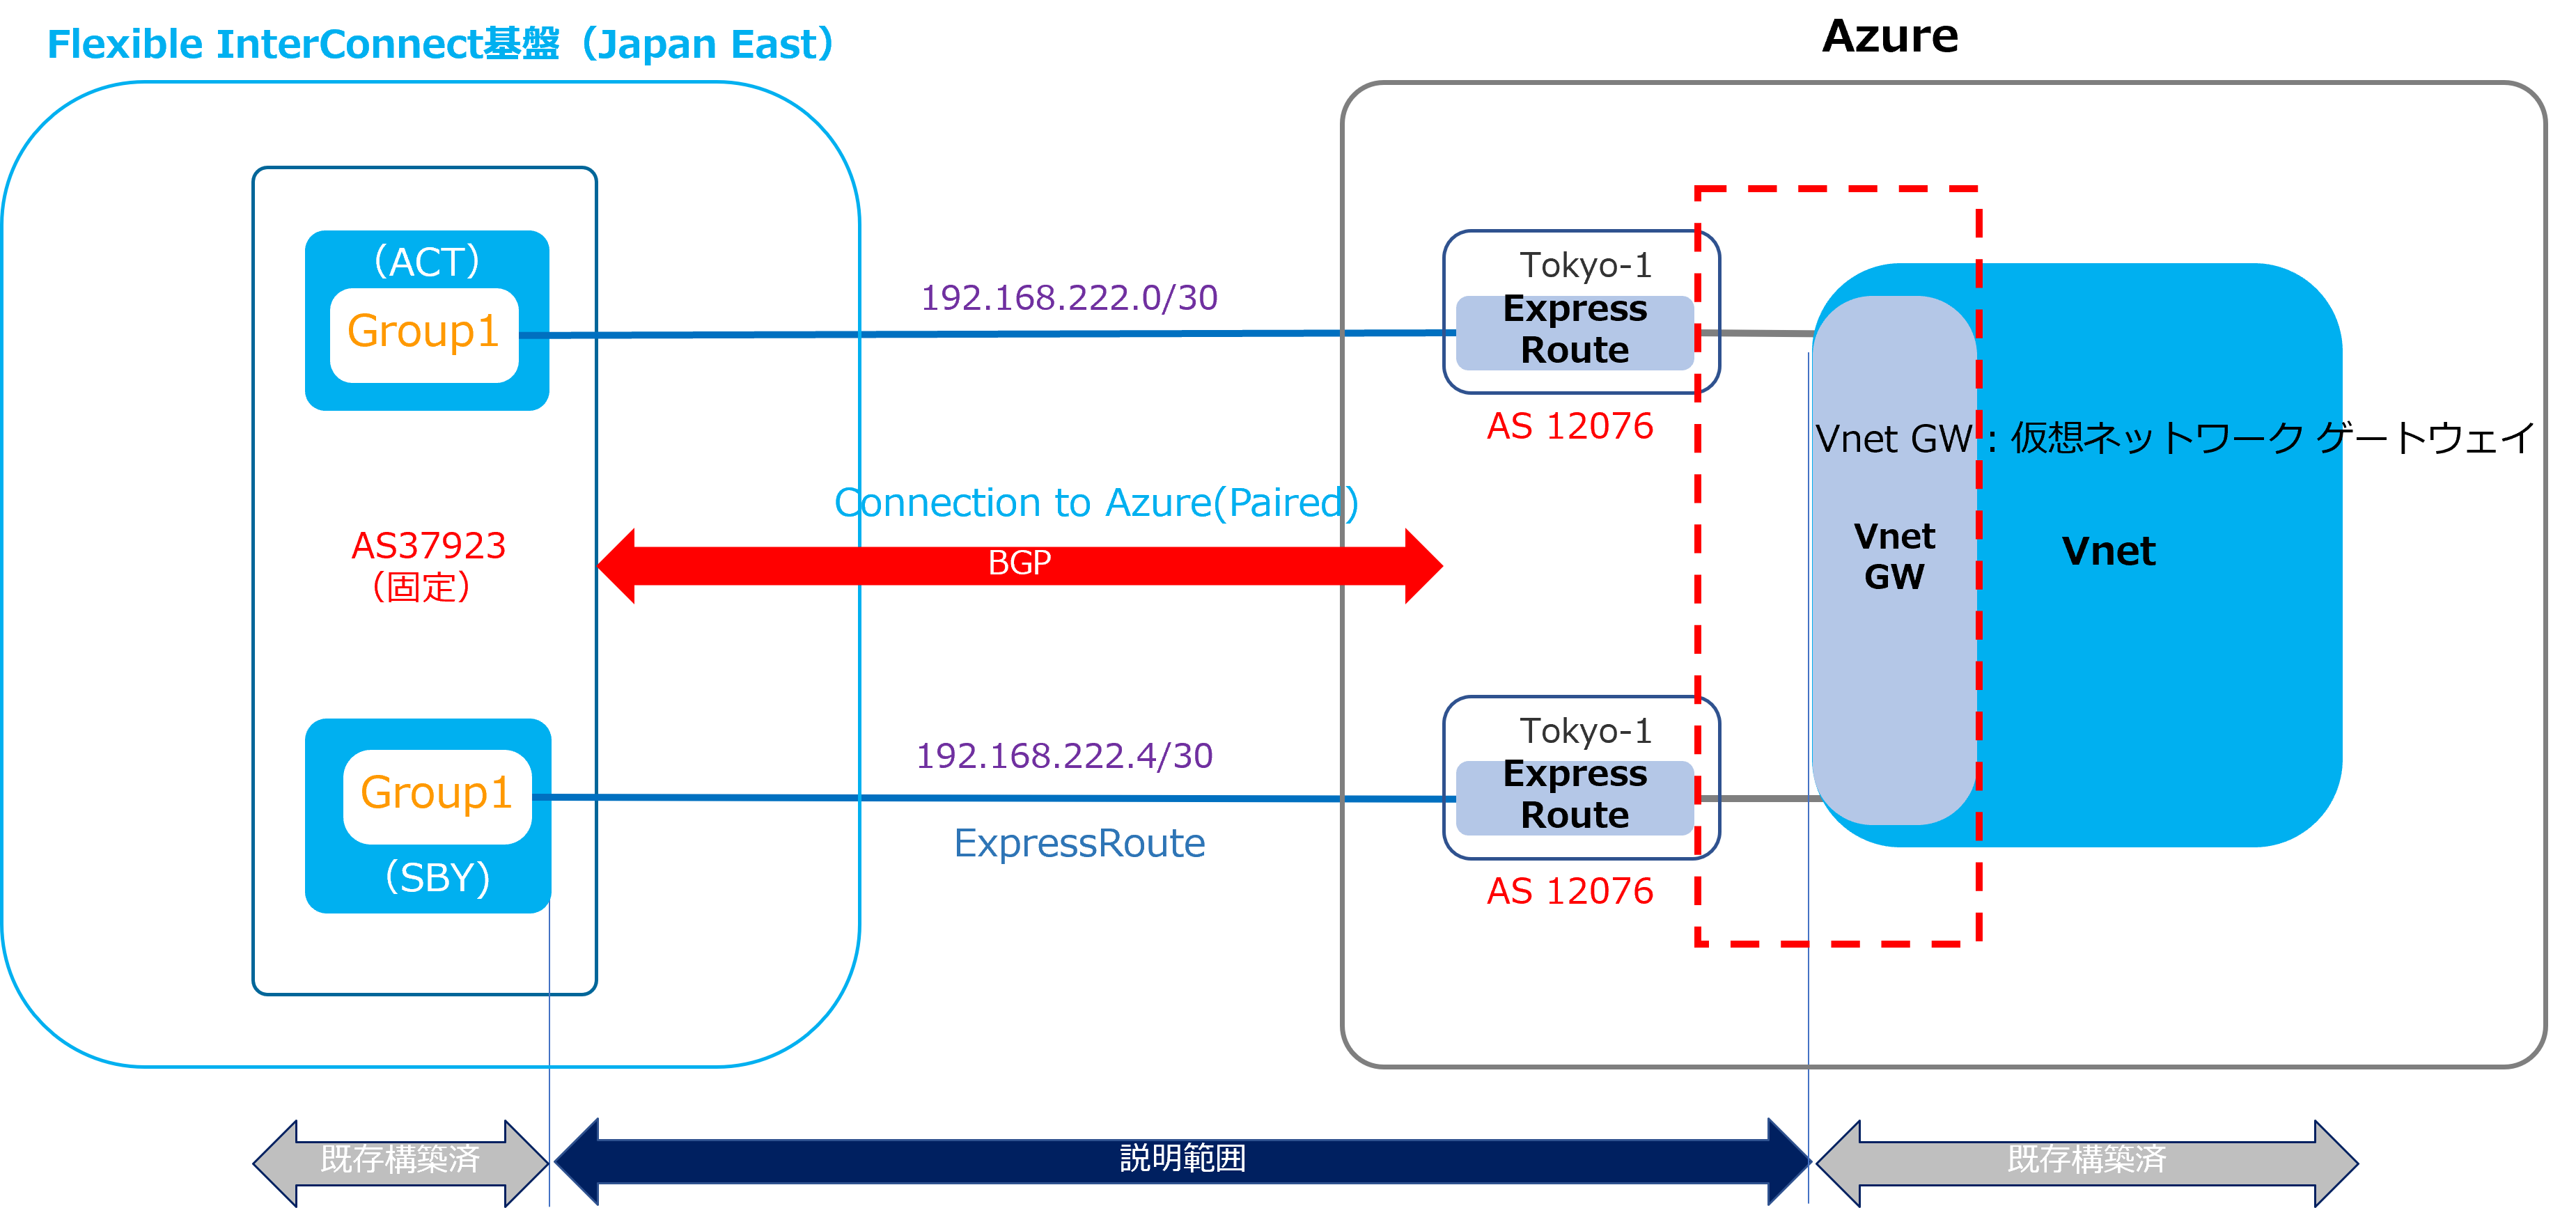
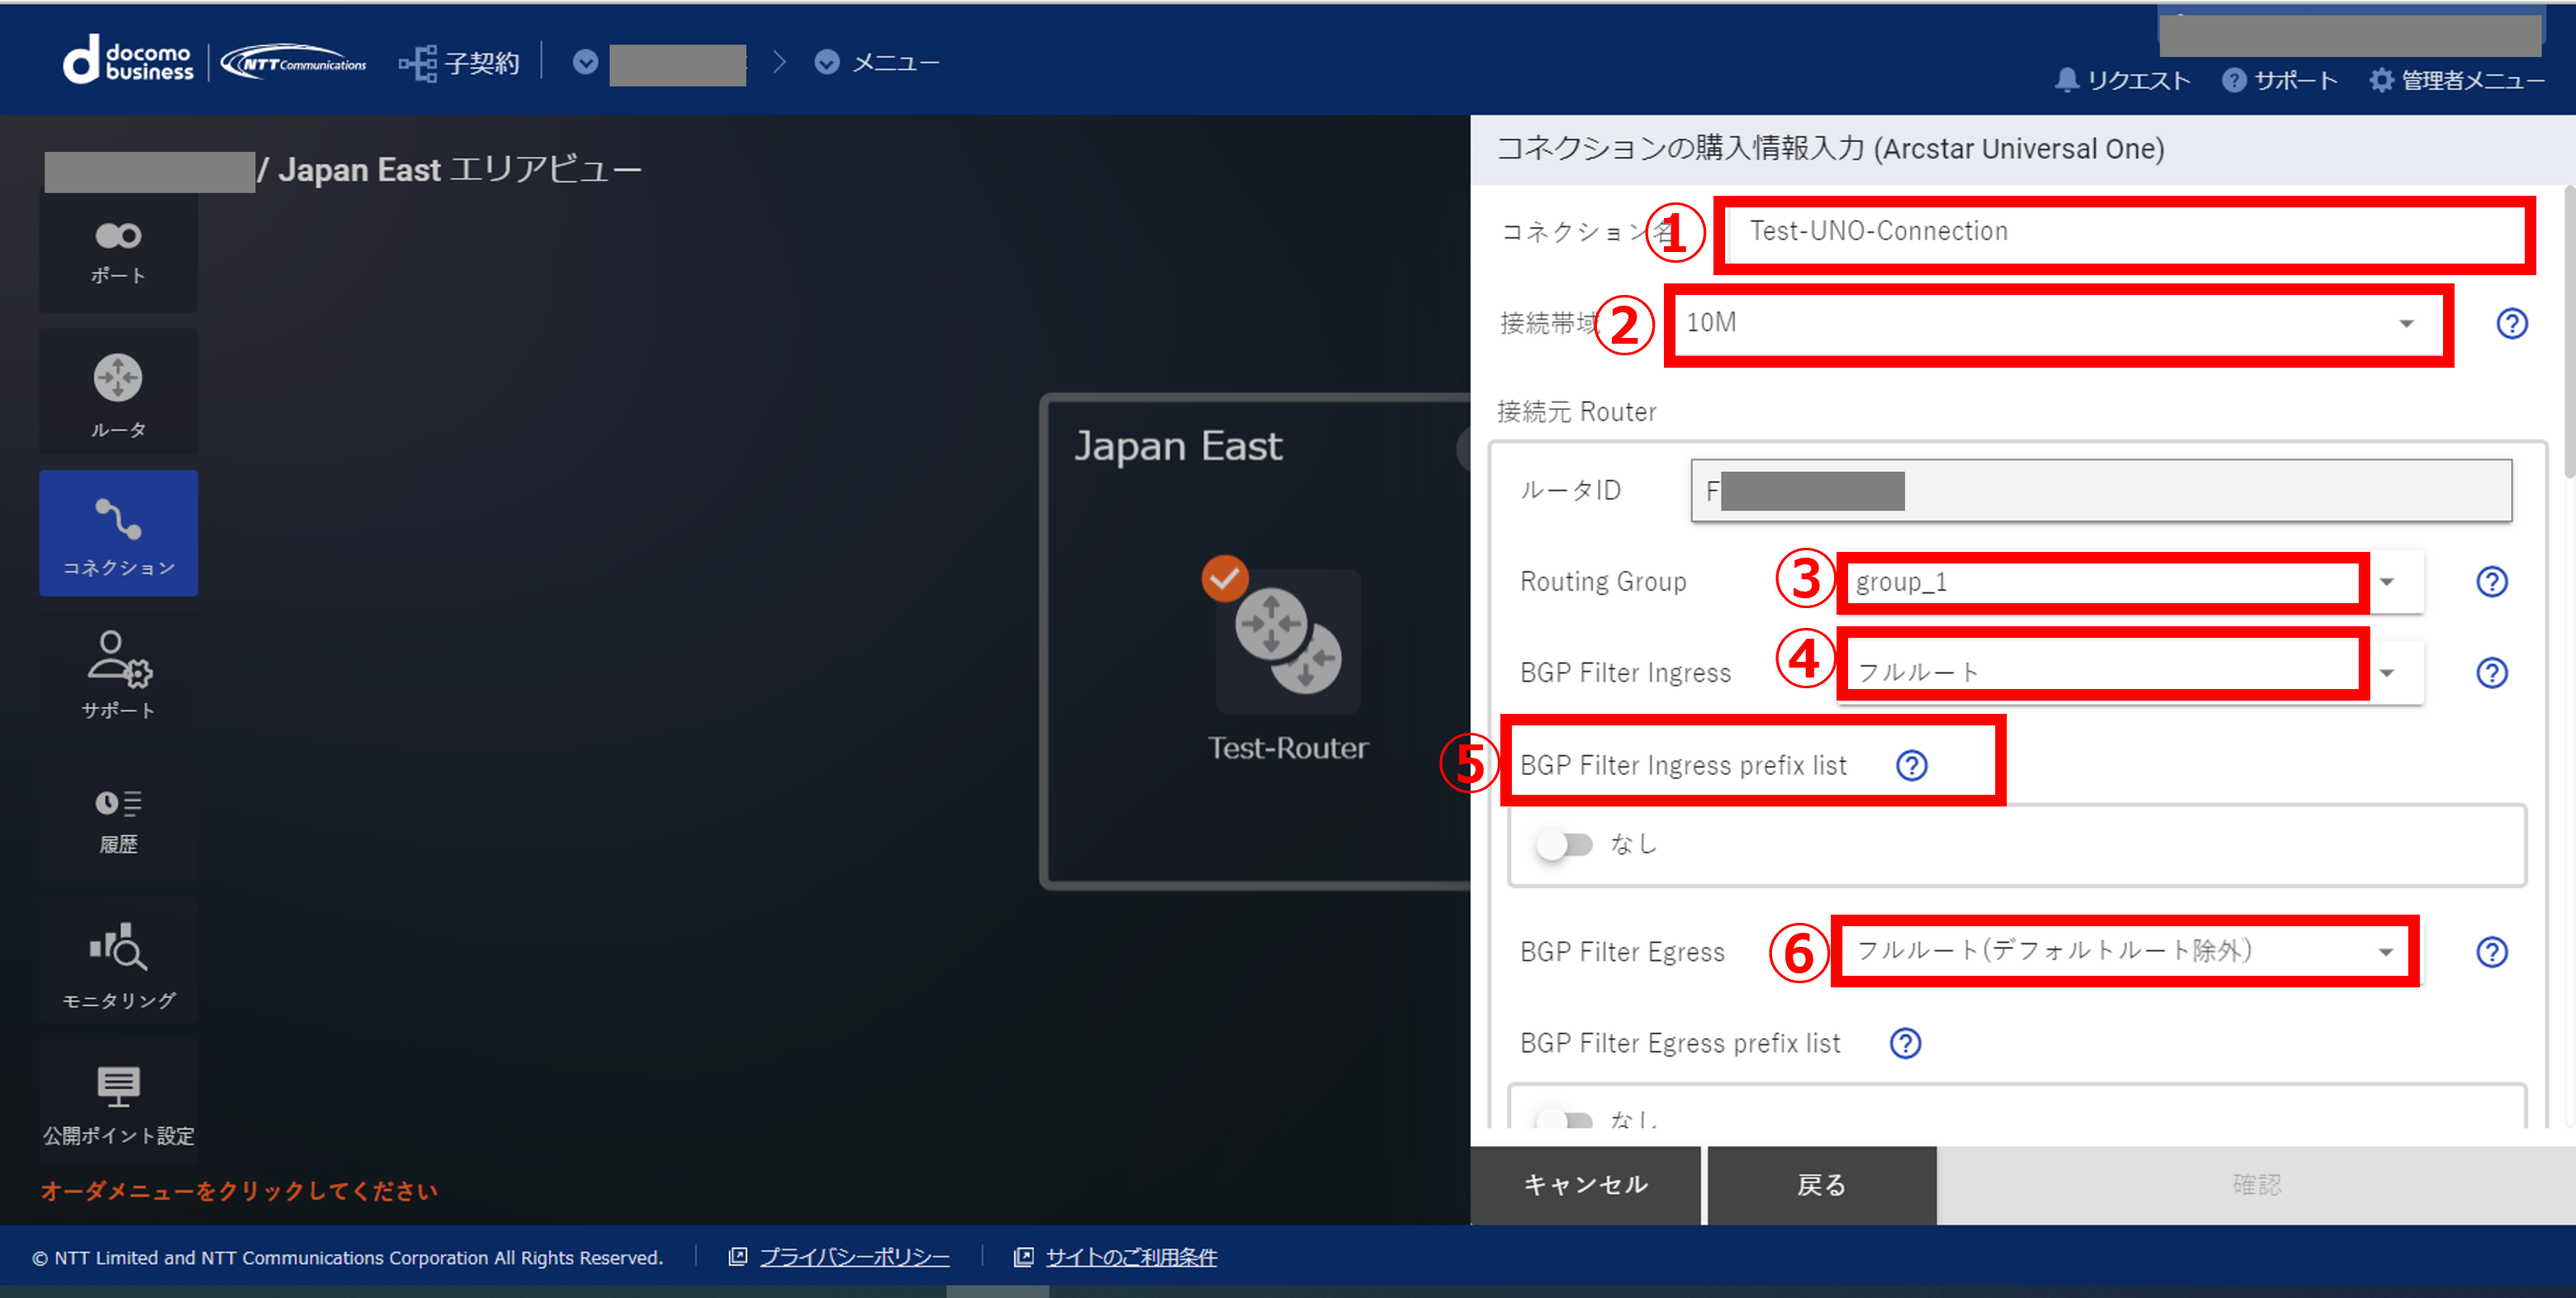
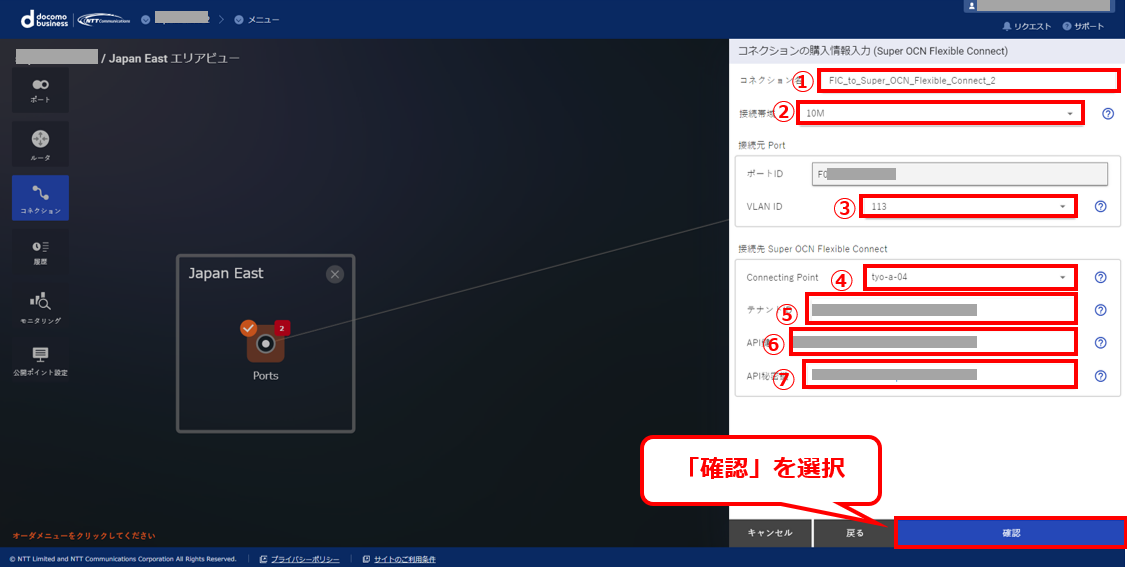
6.10.1.6 コネクションの購入情報入力画面①
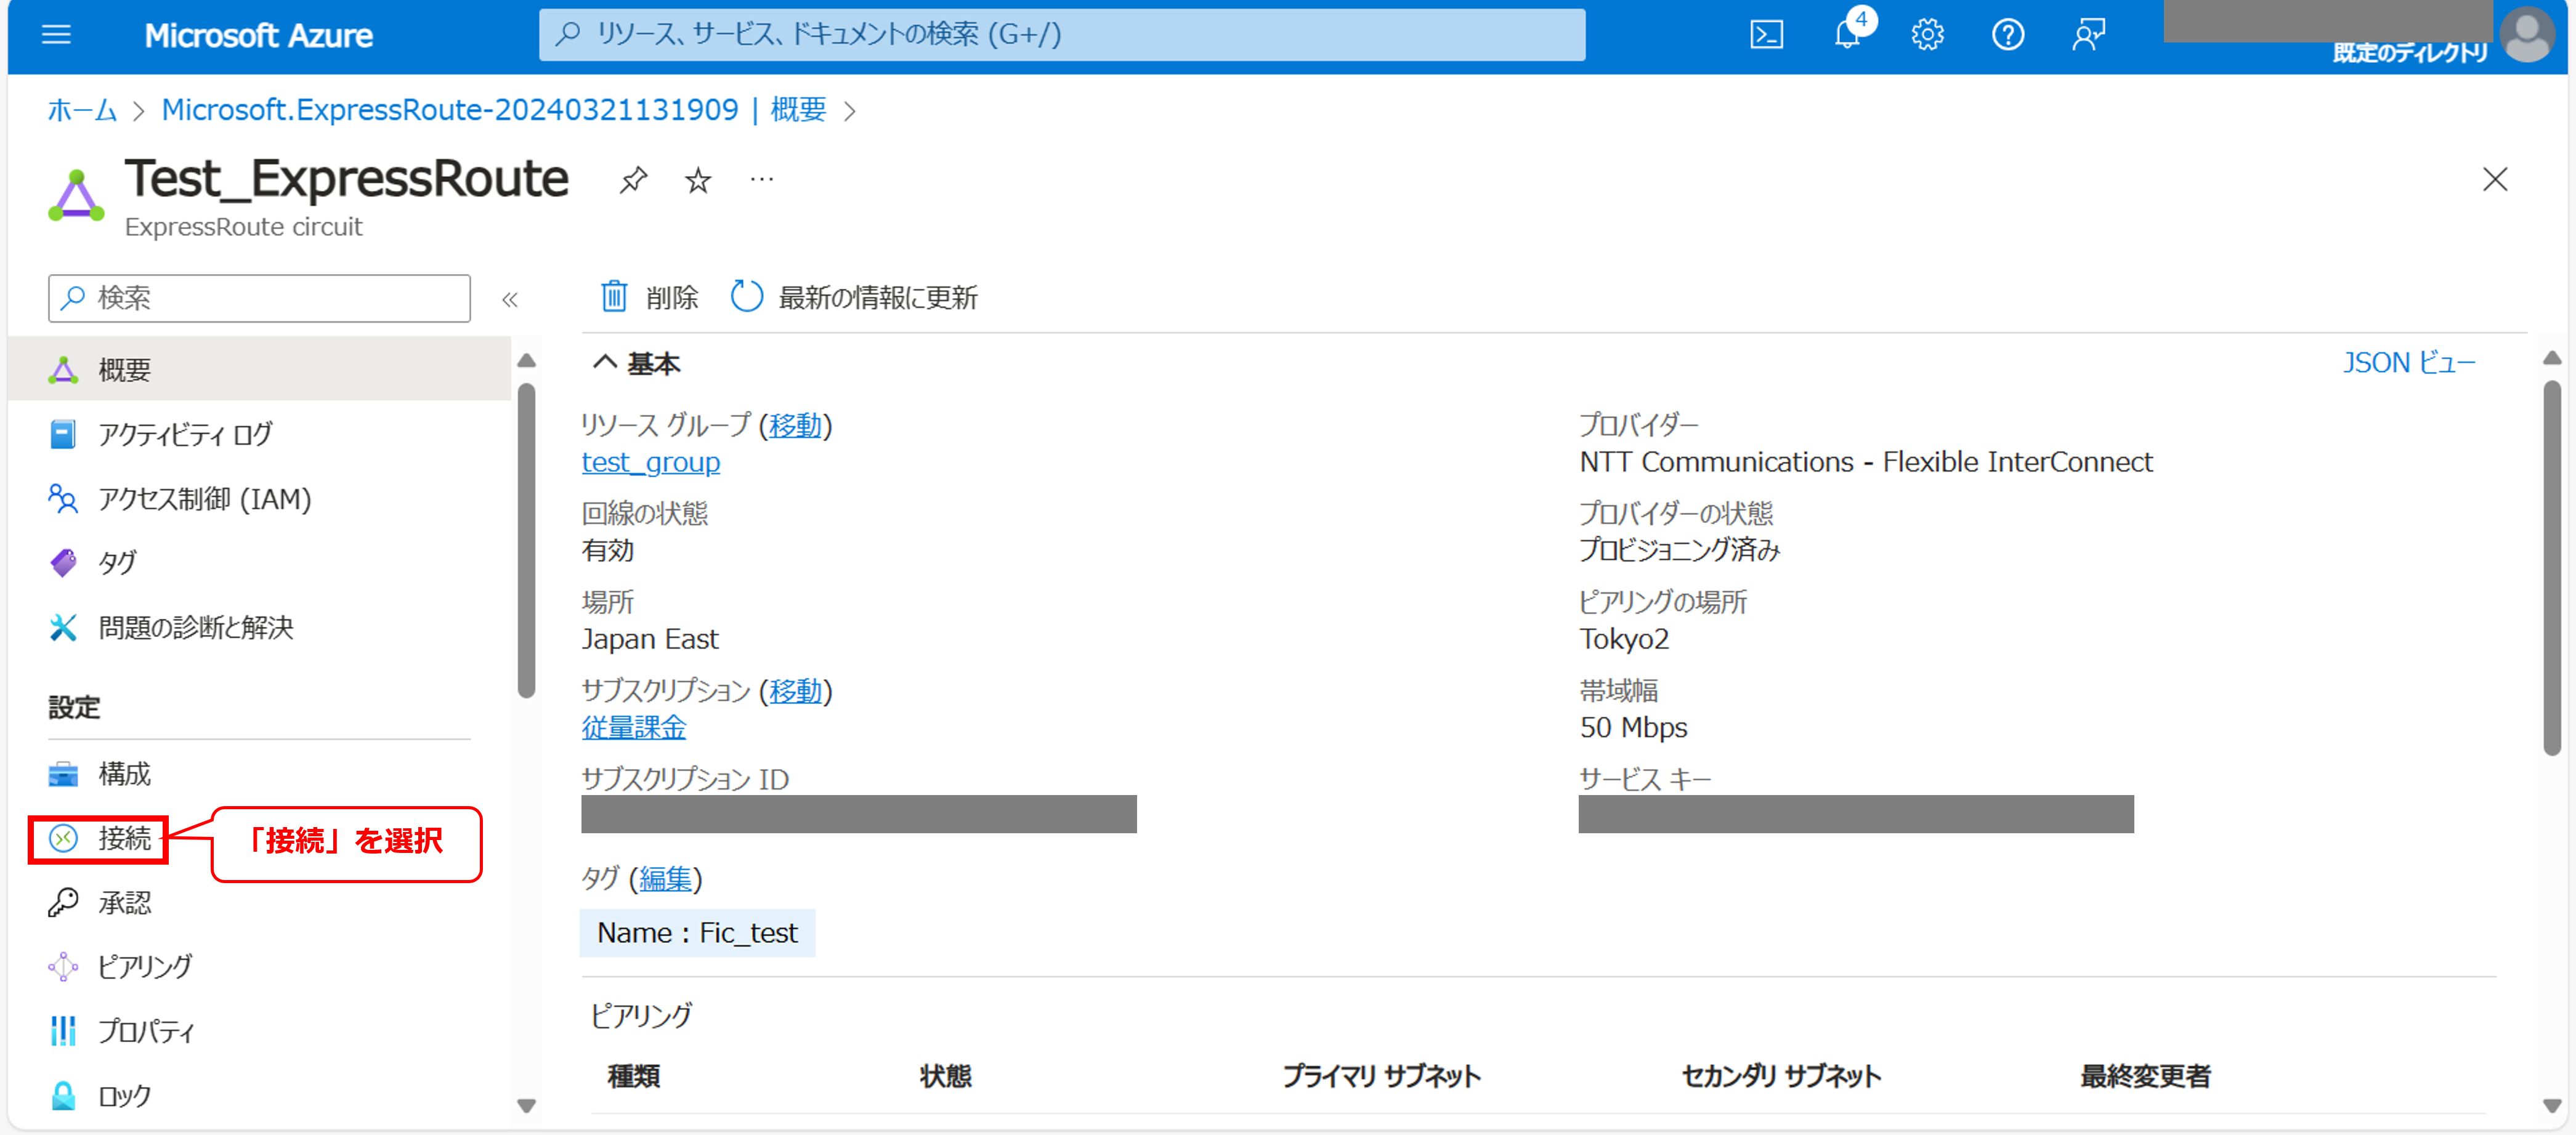
6.10.1.7 コネクションの購入情報入力画面②
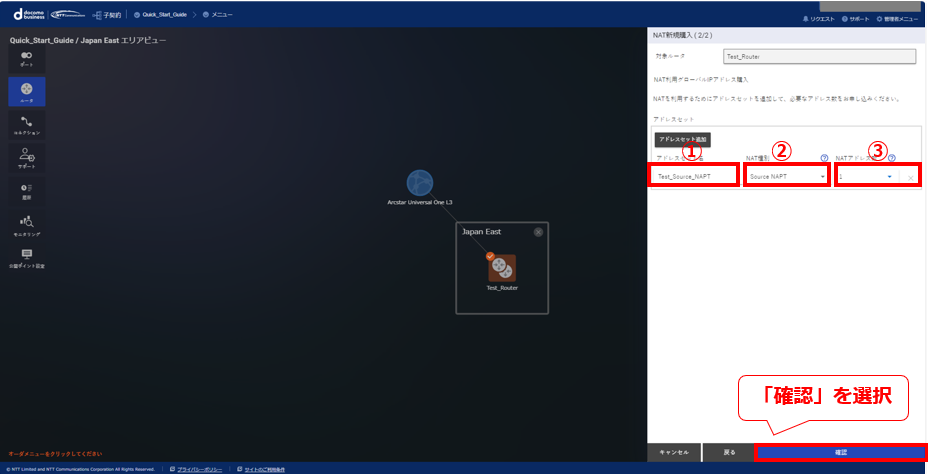
項番 |
項目 |
入力内容 |
① |
コネクション名 |
任意の名称を入力 |
② |
接続帯域 |
本手順では「50M」をプルダウンから選択 |
③ |
VLAN ID |
使用するVLAN番号を選択 |
④ |
Connecting Point |
本手順では「Equinix-TY2-19」を選択 |
⑤ |
AWSアカウントID |
接続先のAWSアカウントIDを入力 |
6.10.1.8 コネクションの購入確認画面
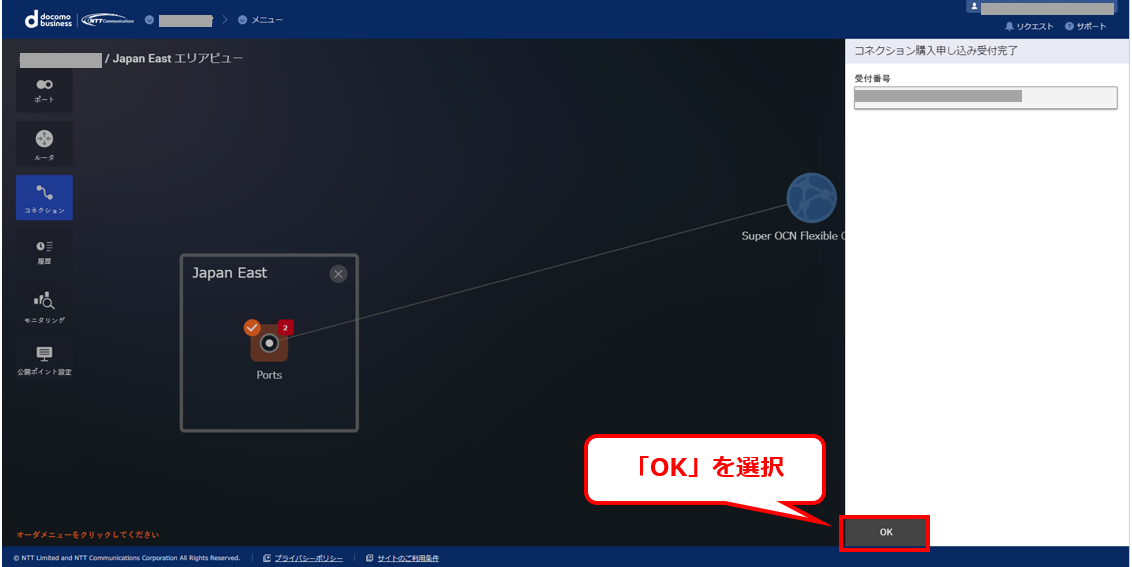
6.10.1.9 コネクションの申し込み受付画面
6.10.1.10 コネクションの接続中の画面
6.10.2. コネクションの承認と仮想インターフェイスの作成(AWS作業)
・ここでは、赤点線で囲われた部分の手順を記します
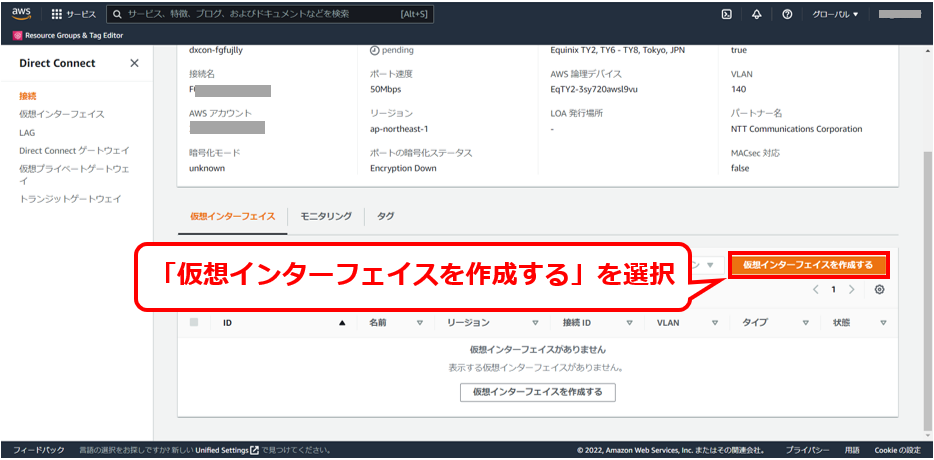
6.10.2.1 ホスト接続の承認作業①
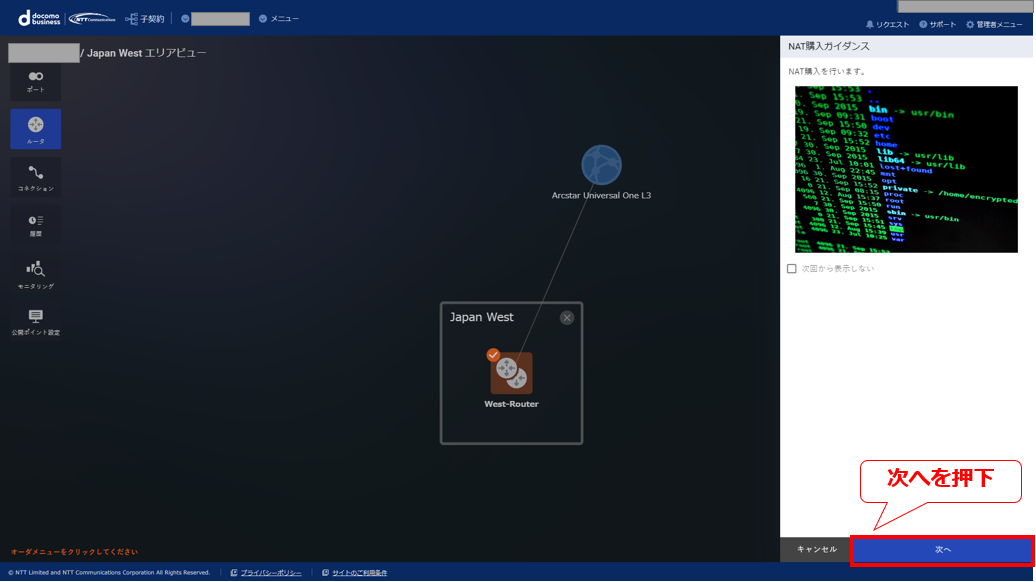
6.10.2.2 ホスト接続の承認作業②
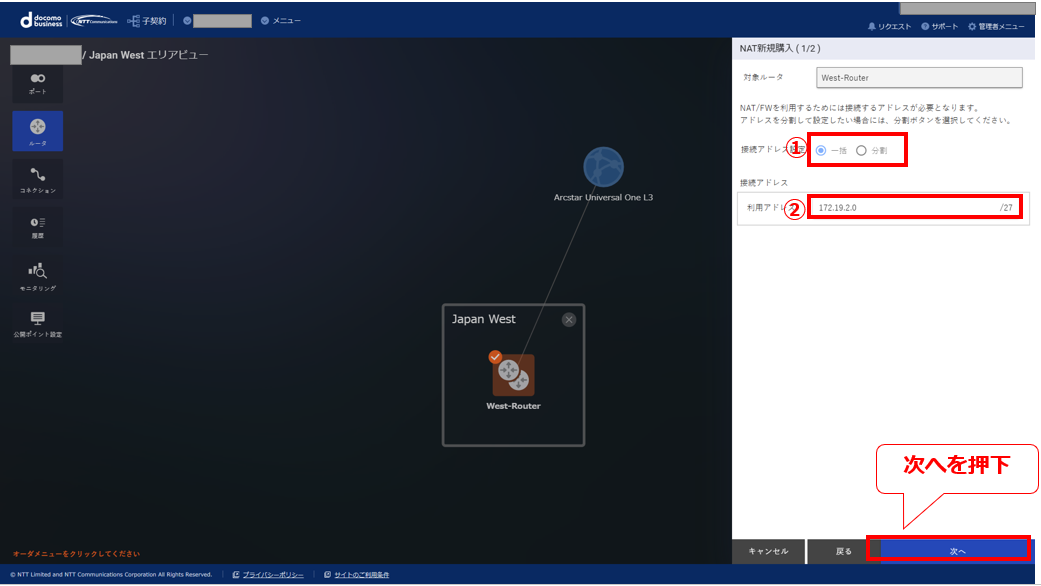
6.10.2.3 ホスト接続の承認作業③
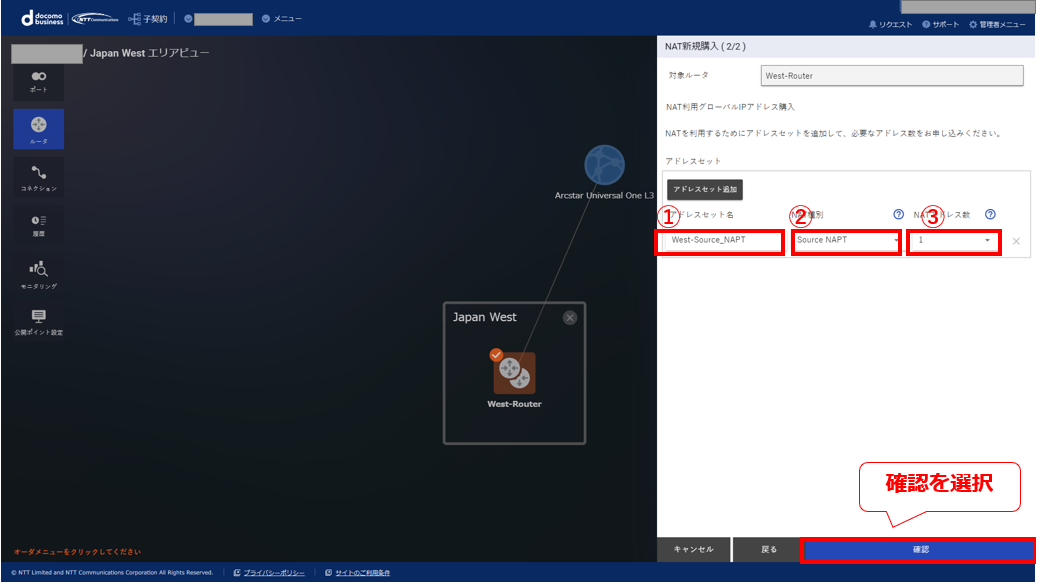
6.10.2.4 仮想インターフェイスの作成①
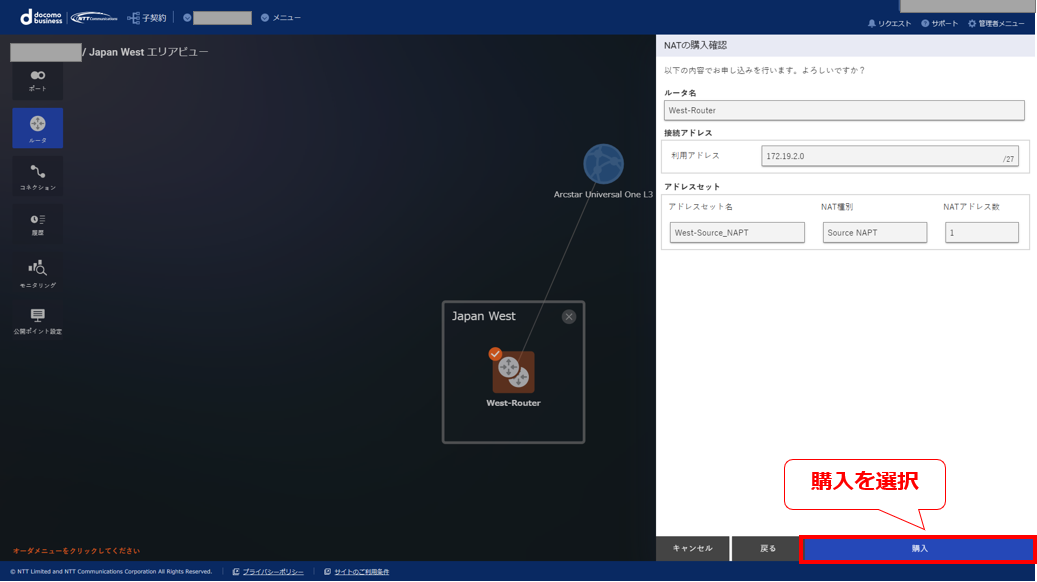
6.10.2.5 仮想インターフェイスの作成②
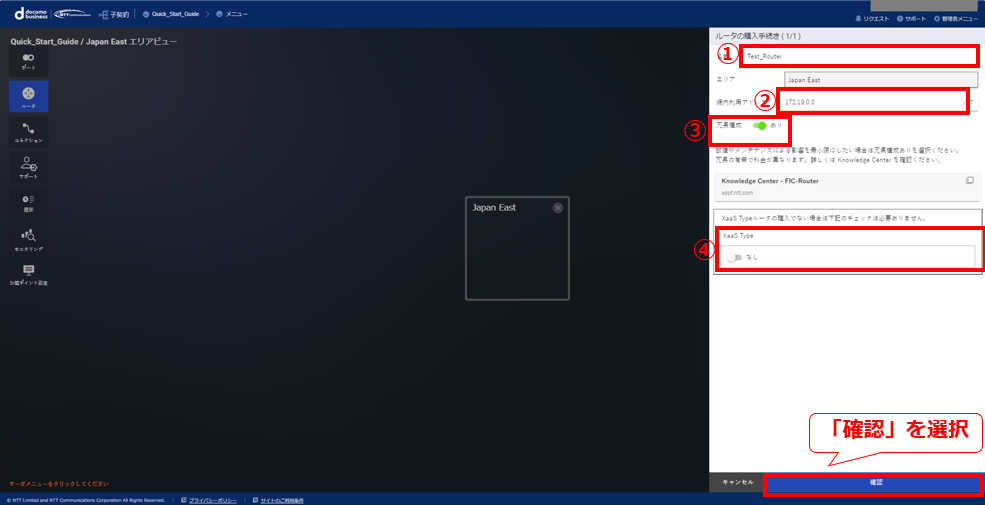
6.10.2.6 仮想インターフェイスの作成③
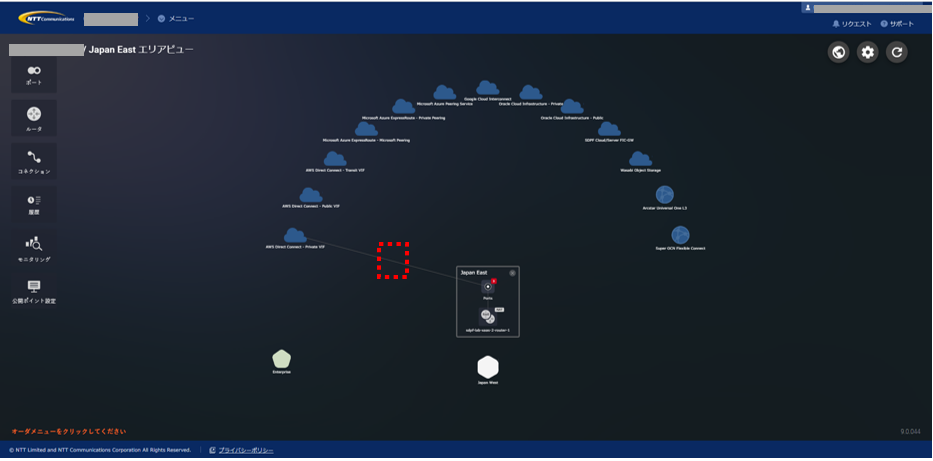
6.10.2.7 仮想インターフェイスの作成④
項番 |
項目 |
入力内容 |
① |
仮想インターフェイスのタイプ |
本手順では「プライベート」を選択 |
② |
仮想インターフェイス名 |
任意の名称を入力 |
③ |
接続 |
作成したコネクションのF番を入力 |
④ |
仮想インターフェイスの所有者 |
本手順では「自分のAWSアカウント」を選択 |
⑤ |
ゲートウェイタイプ |
本手順では「Direct Connect ゲートウェイ - 推奨」を選 |
⑥ |
Direct Connect ゲートウェイ |
作成したDirect Connectゲートウェイを選択 |
⑦ |
Virtual Local Area Network (VLAN) |
本手順では「170」を入力(割り当てられたVLAN IDが入力されています) |
⑧ |
BGP ASN |
本手順では「65011」を選択 |
6.10.2.8 仮想インターフェイスの作成後の画面
6.10.2.9 コネクション接続後の画面
6.10.3 コネクション接続後の画面(FIC作業)
6.11. AWSとFIC間の接続②
・ここでは、赤点線で囲われた部分の手順を記します
6.11.1. FIC-Connectionの購入(FIC作業)
・ここでは、赤点線で囲われた部分の手順を記します
6.11.1.1 グローバルビュークリック後の画面
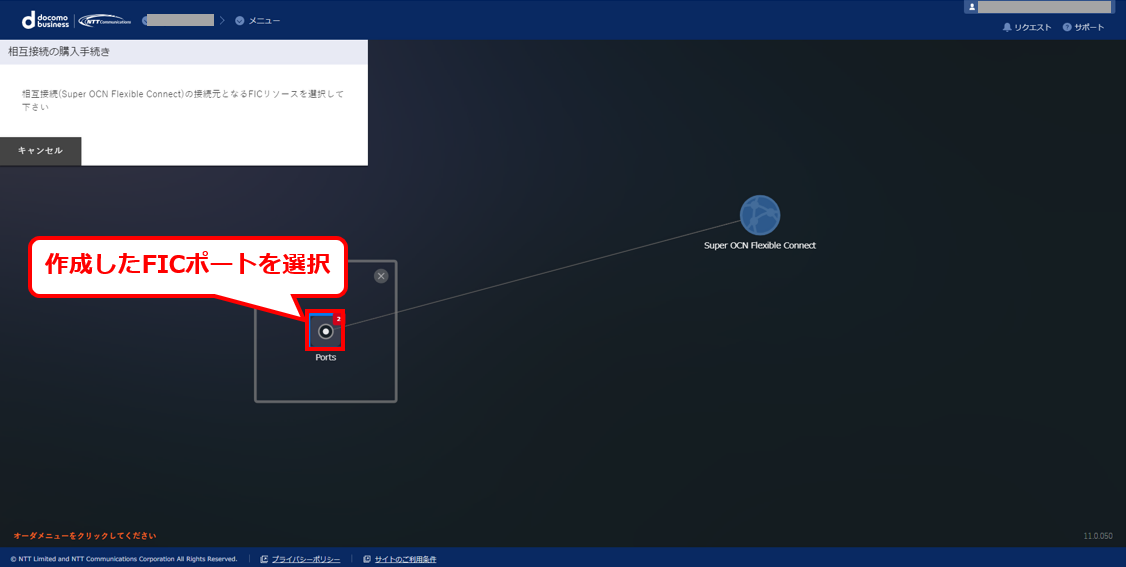
6.11.1.2 「コネクション」を選択後の画面
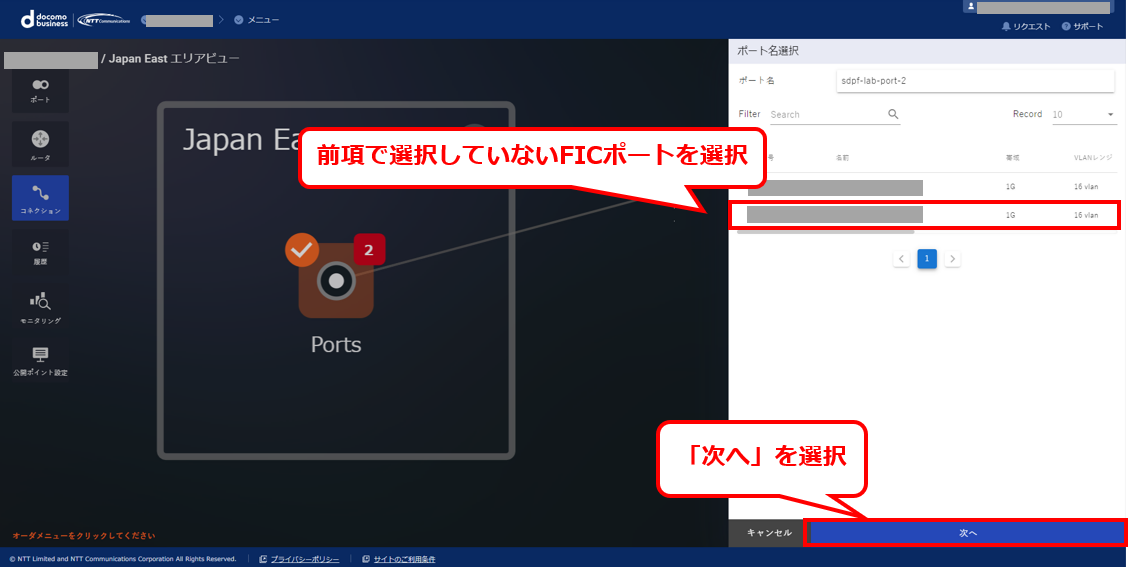
6.11.1.3 コネクション購入画面①
6.11.1.4 コネクション購入画面②
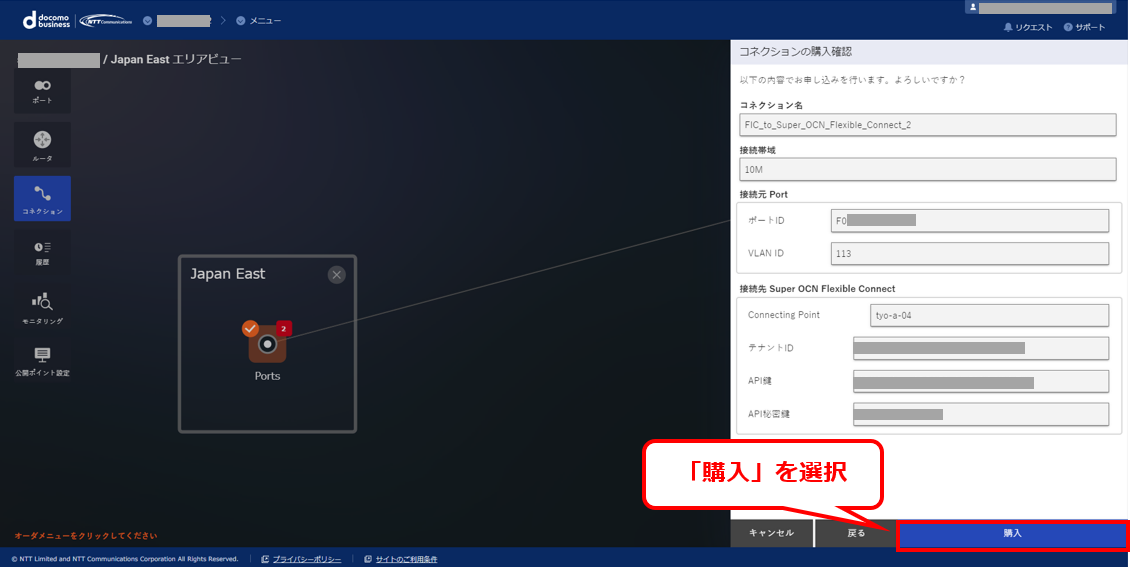
6.11.1.5 接続元ポートを選択
6.11.1.6 コネクションの購入情報入力画面①
6.11.1.7 コネクションの購入情報入力画面②
項番 |
項目 |
入力内容 |
① |
コネクション名 |
任意の名称を入力 |
② |
接続帯域 |
本手順では「50M」をプルダウンから選択 |
③ |
VLAN ID |
使用するVLAN番号を選択 |
④ |
Connecting Point |
本手順では「@Tokyo-CC2-19」を選択 |
⑤ |
AWSアカウントID |
接続先のAWSアカウントIDを入力 |
6.11.1.8 コネクションの購入確認画面
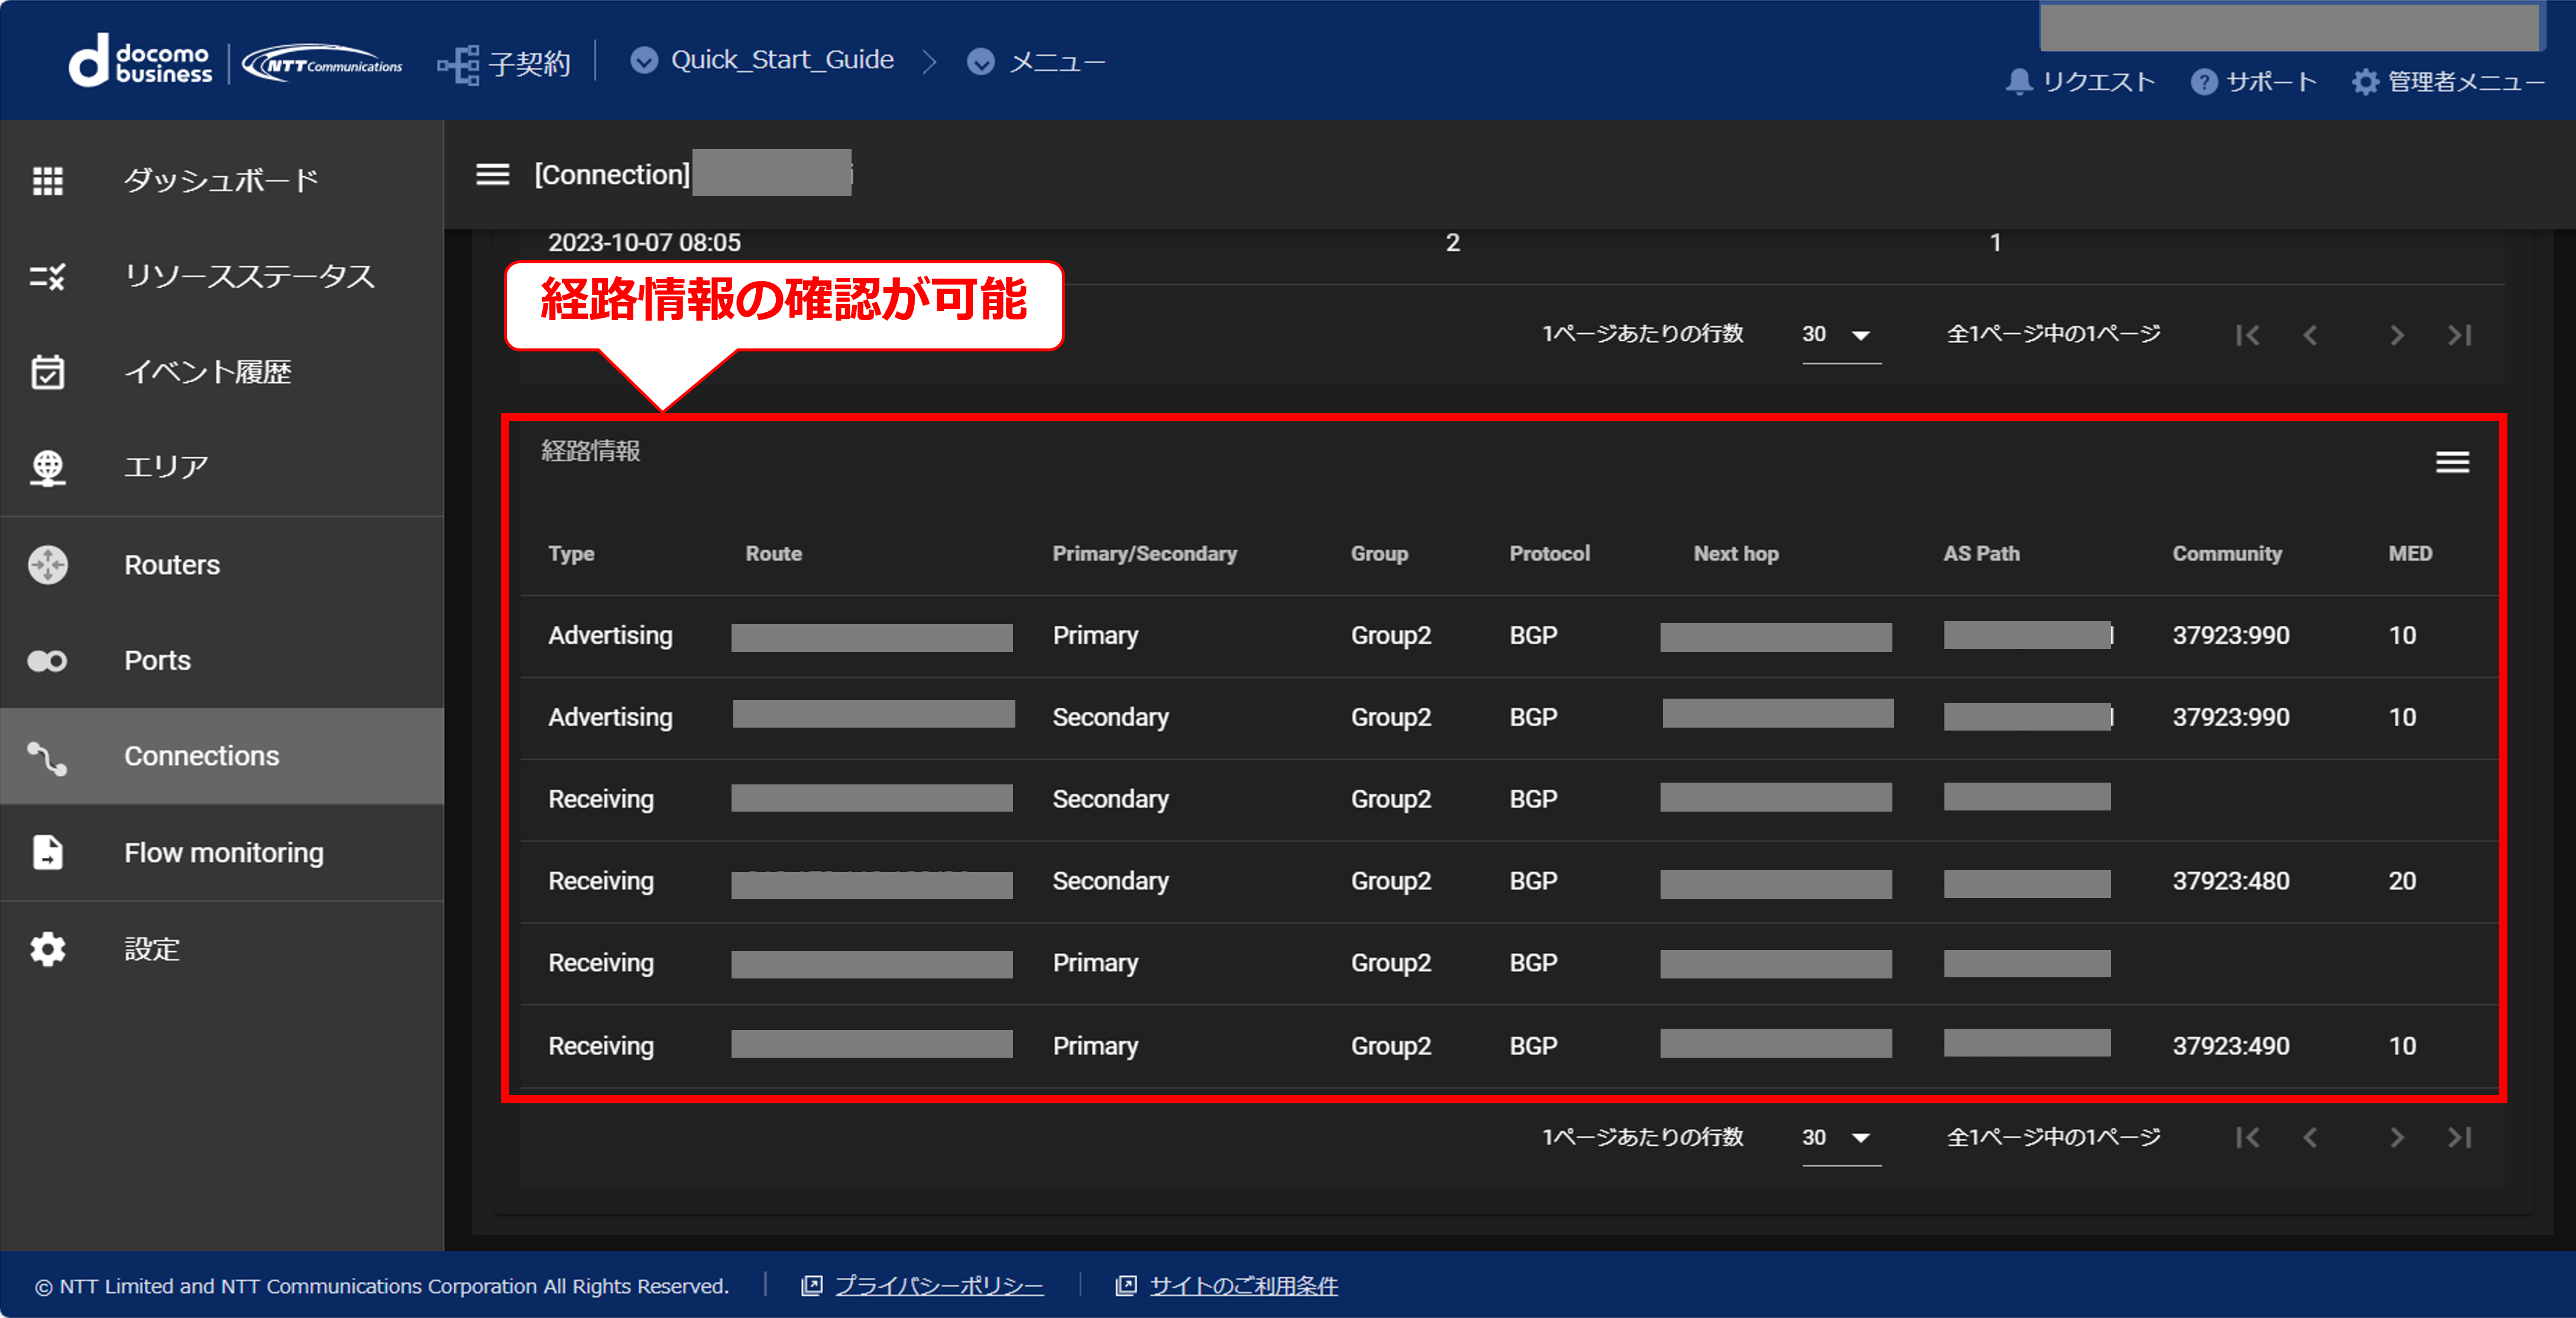
6.11.1.9 コネクションの申し込み受付画面
6.11.1.10 コネクション接続中の画面
6.11.2.コネクションの承認と仮想インターフェイスの作成(AWS作業)
・ここでは、赤点線で囲われた部分の手順を記します
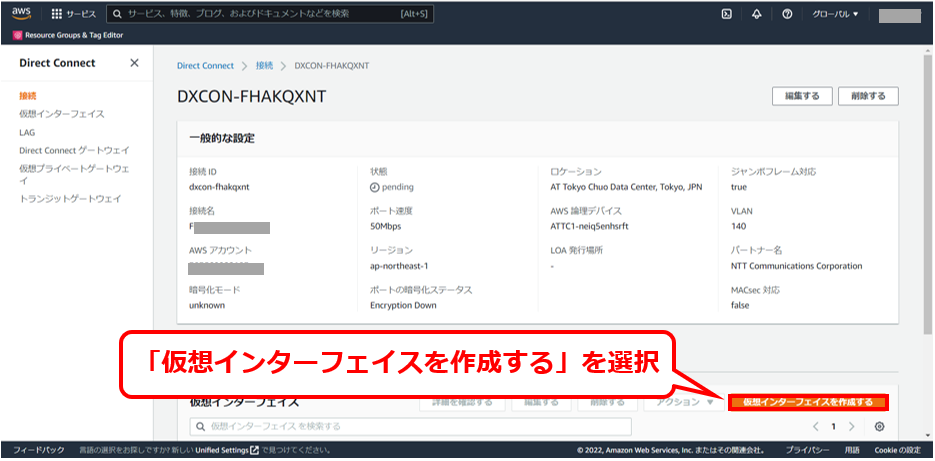
6.11.2.1 ホスト接続の承認作業①
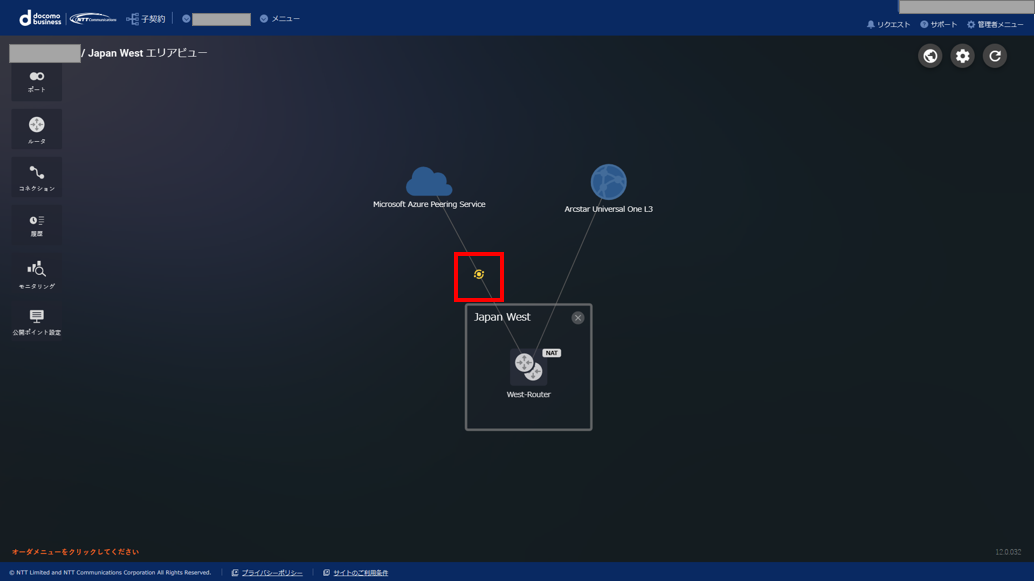
6.11.2.2 ホスト接続の承認作業②
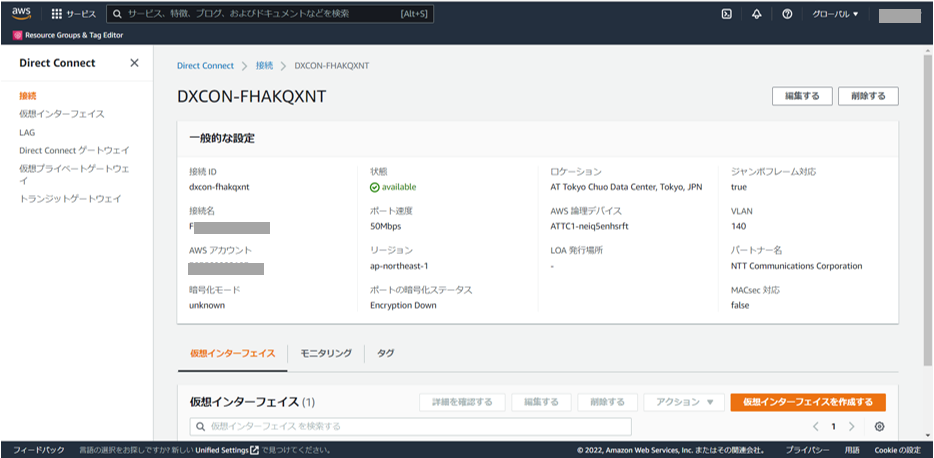
6.11.2.3 ホスト接続の承認作業③
6.11.2.4 仮想インターフェイスの作成①
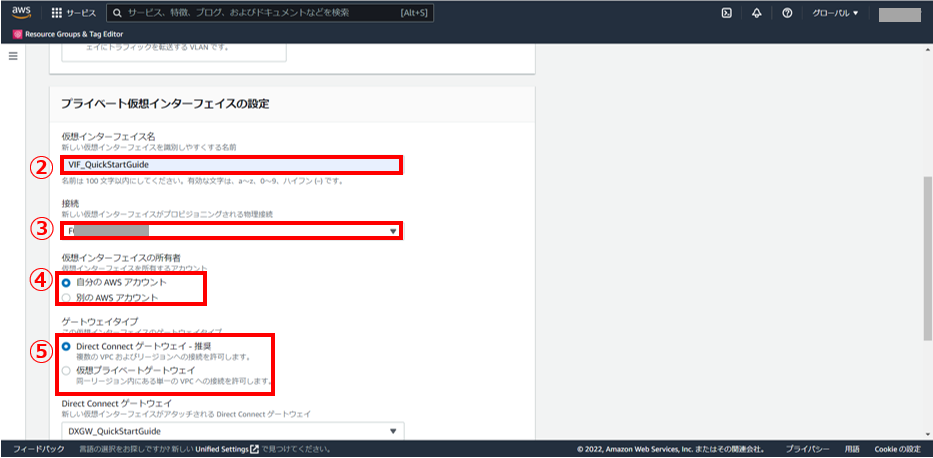
6.11.2.5 仮想インターフェイスの作成②
6.11.2.6 仮想インターフェイスの作成③
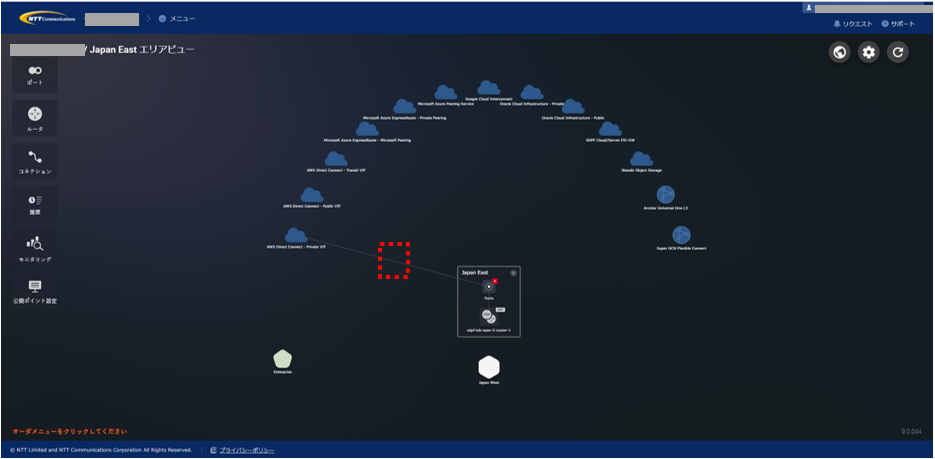
6.11.2.7 仮想インターフェイスの作成④
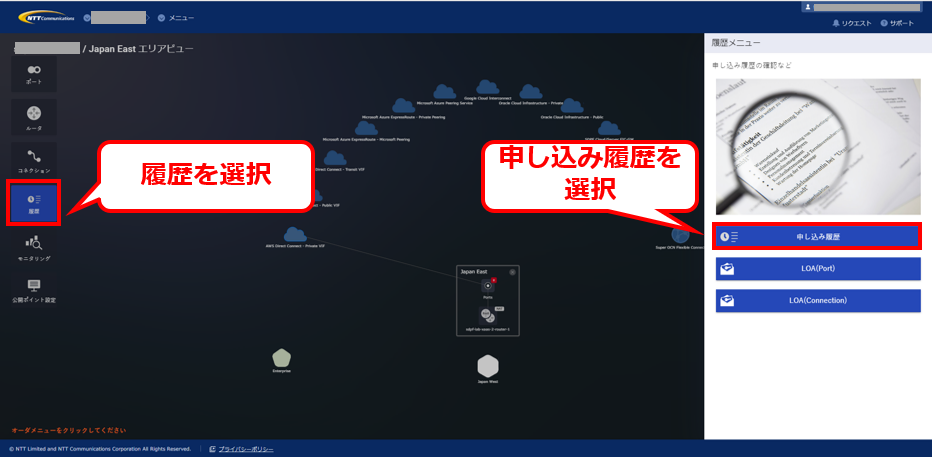
項番 |
項目 |
入力内容 |
① |
仮想インターフェイスのタイプ |
本手順では「プライベート」を選択 |
② |
仮想インターフェイス名 |
任意の名称を入力 |
③ |
接続 |
作成したコネクションのF番を入力 |
④ |
仮想インターフェイスの所有者 |
本手順では「自分のAWSアカウント」を選択 |
⑤ |
ゲートウェイタイプ |
本手順では「Direct Connect ゲートウェイ - 推奨」を選 |
⑥ |
Direct Connect ゲートウェイ |
作成したDirect Connectゲートウェイを選択 |
⑦ |
Virtual Local Area Network (VLAN) |
本手順では「131」を入力(割り当てられたVLAN IDが入力されています) |
⑧ |
BGP ASN |
本手順では「65011」を選択 |
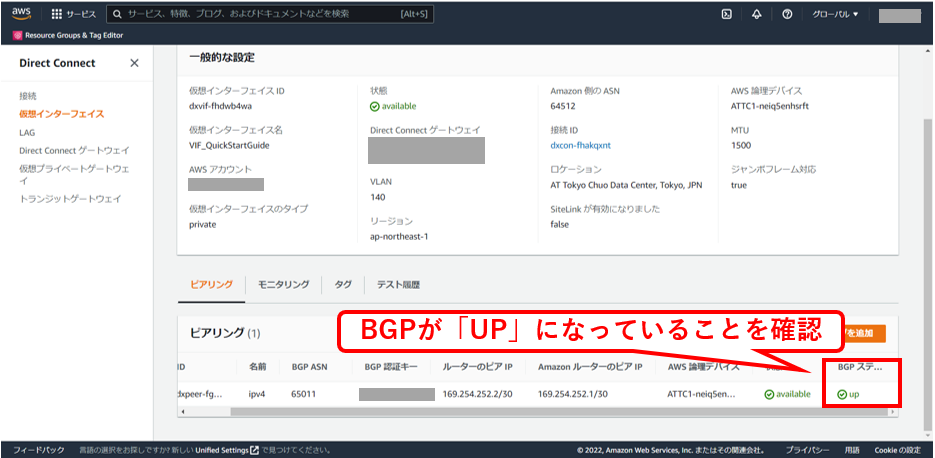
6.11.2.8 仮想インターフェイスの作成後の画面
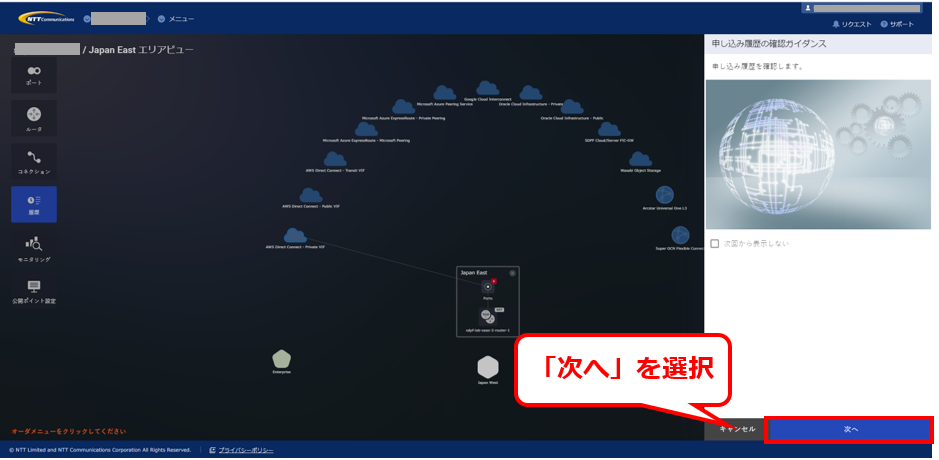
6.11.2.9 コネクション接続後の画面
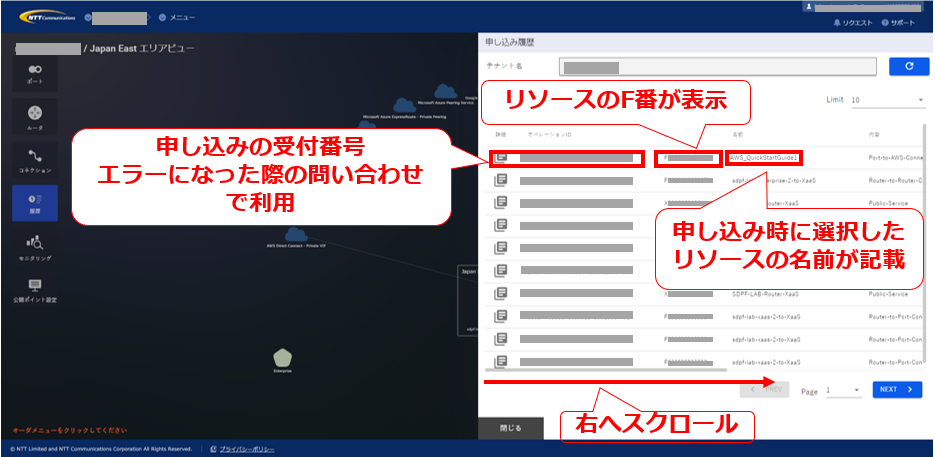
6.11.3. コネクション接続後の画面(FIC作業)
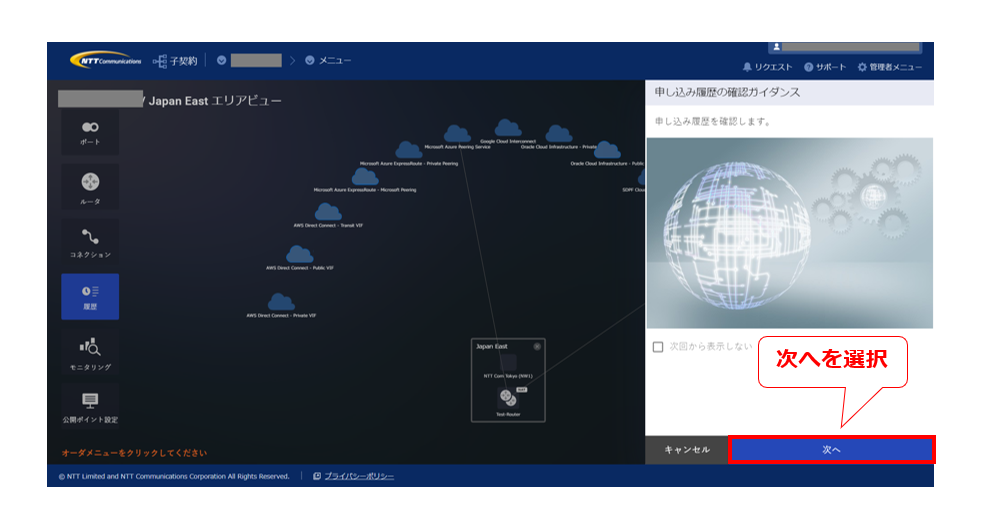
6.12. 【参考】申込履歴の確認
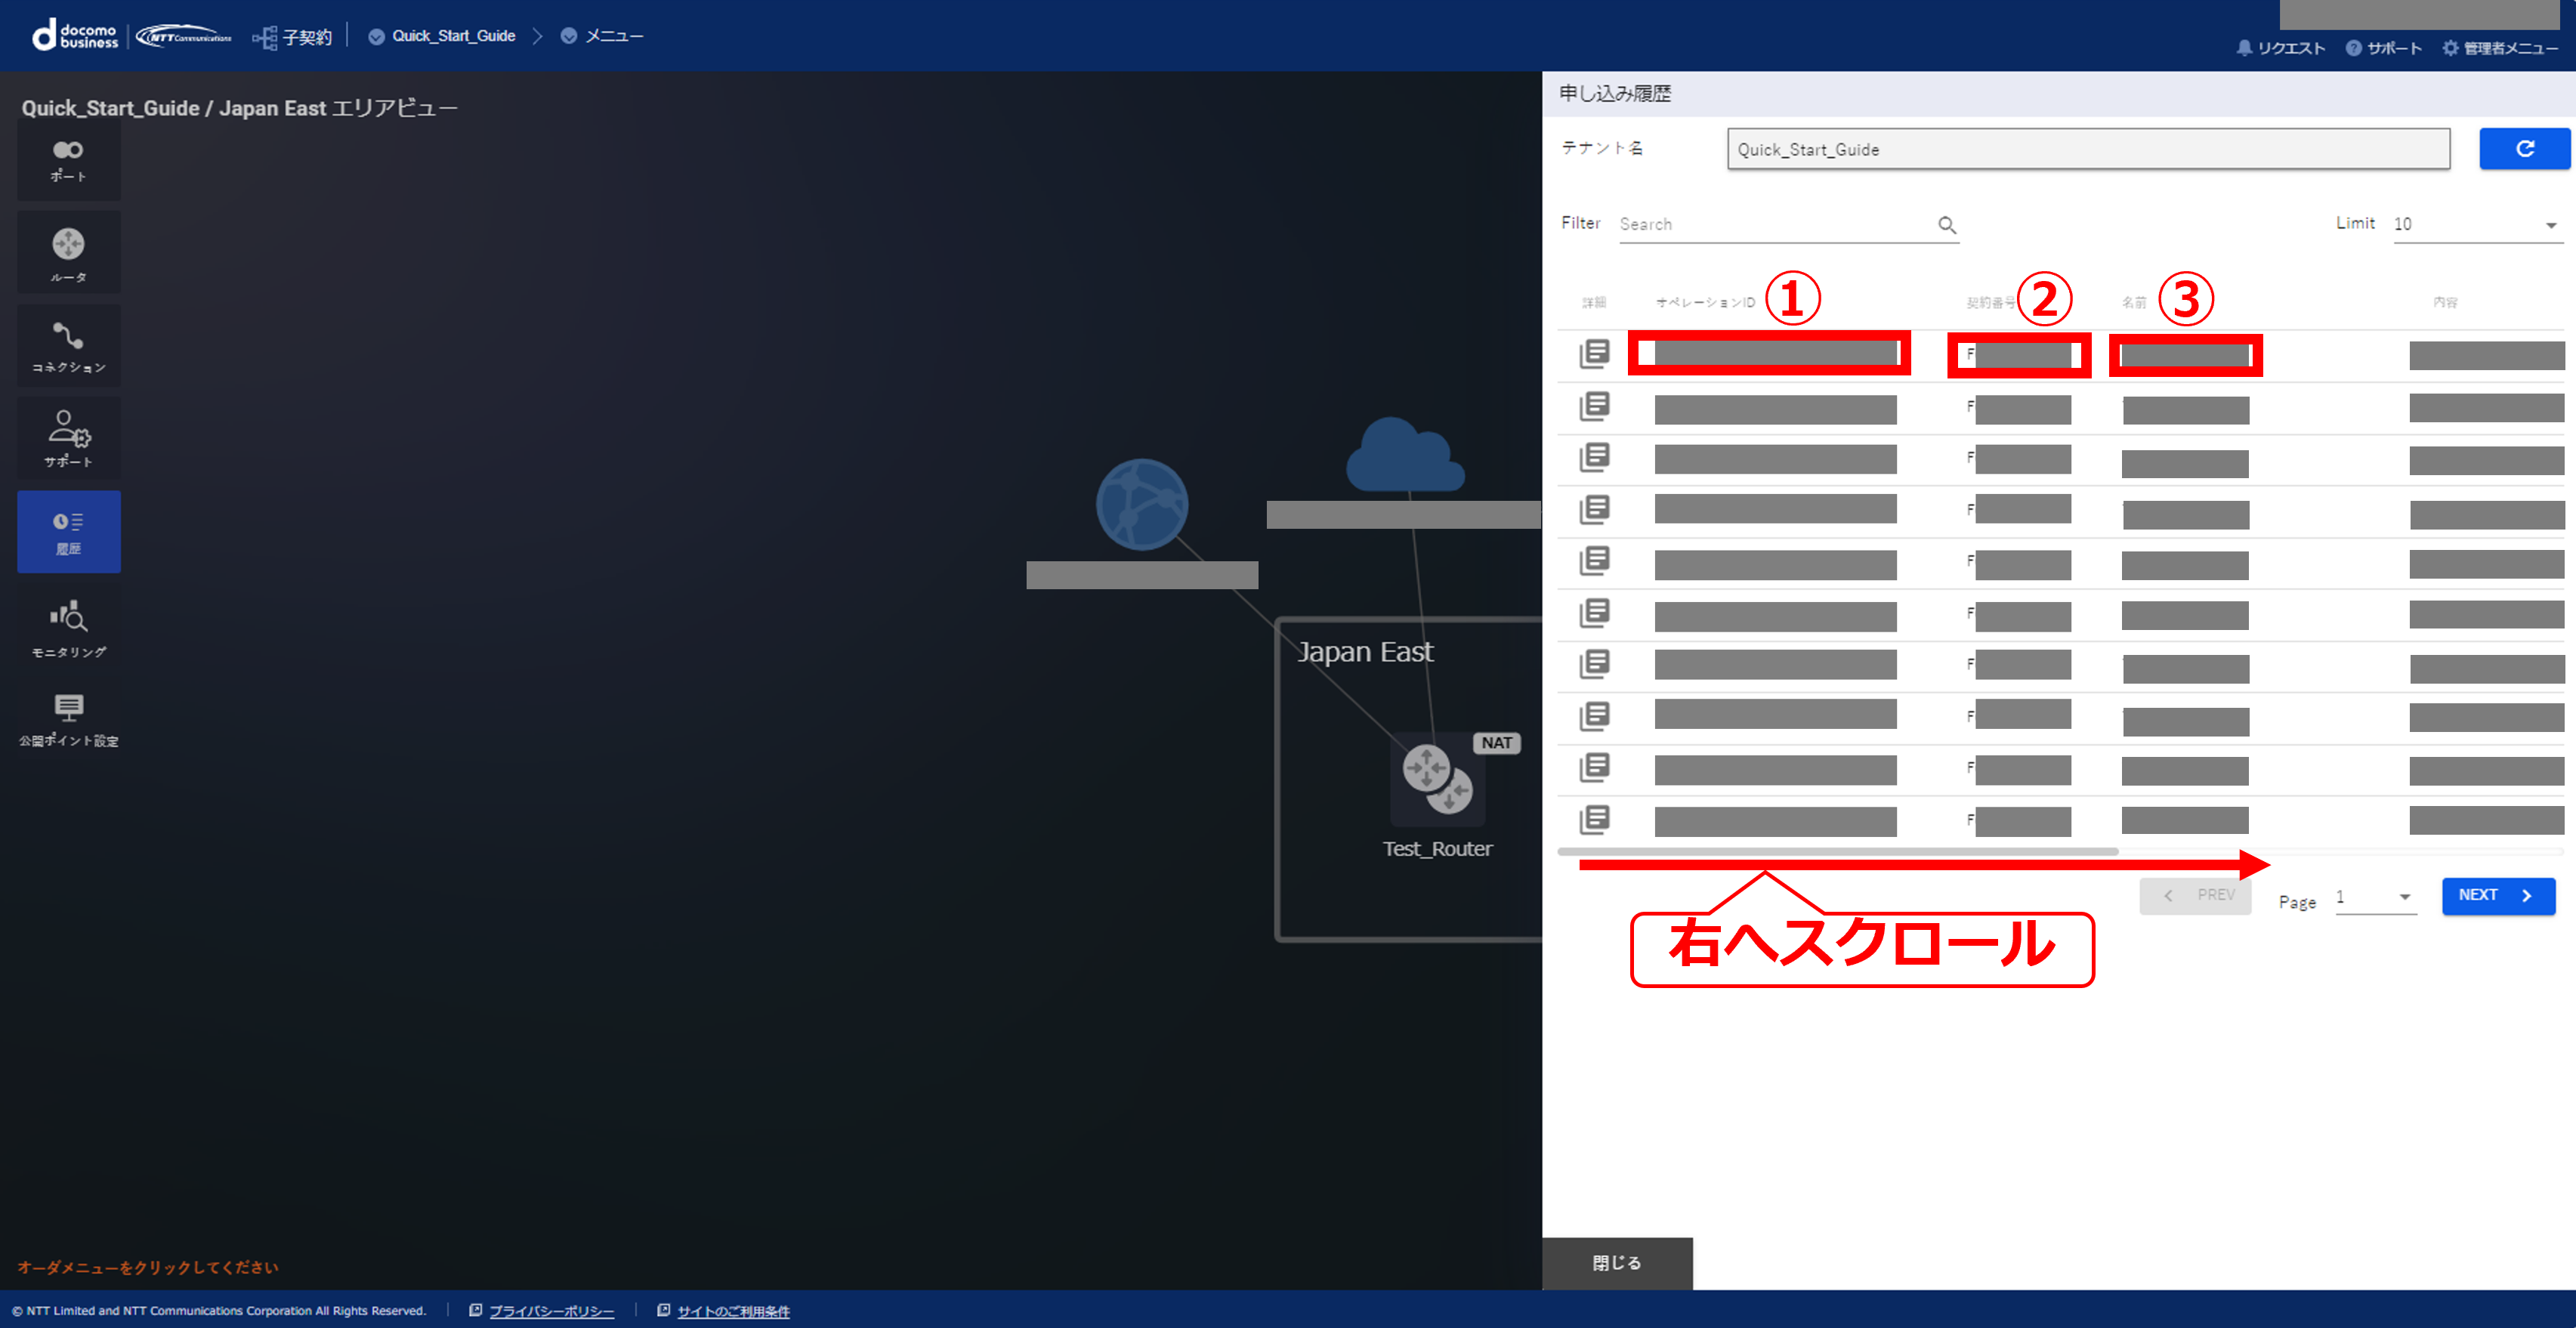
6.12.1 【参考】申込履歴の確認①
6.12.2 【参考】申込履歴の確認②

6.12.3 【参考】申込履歴の確認③

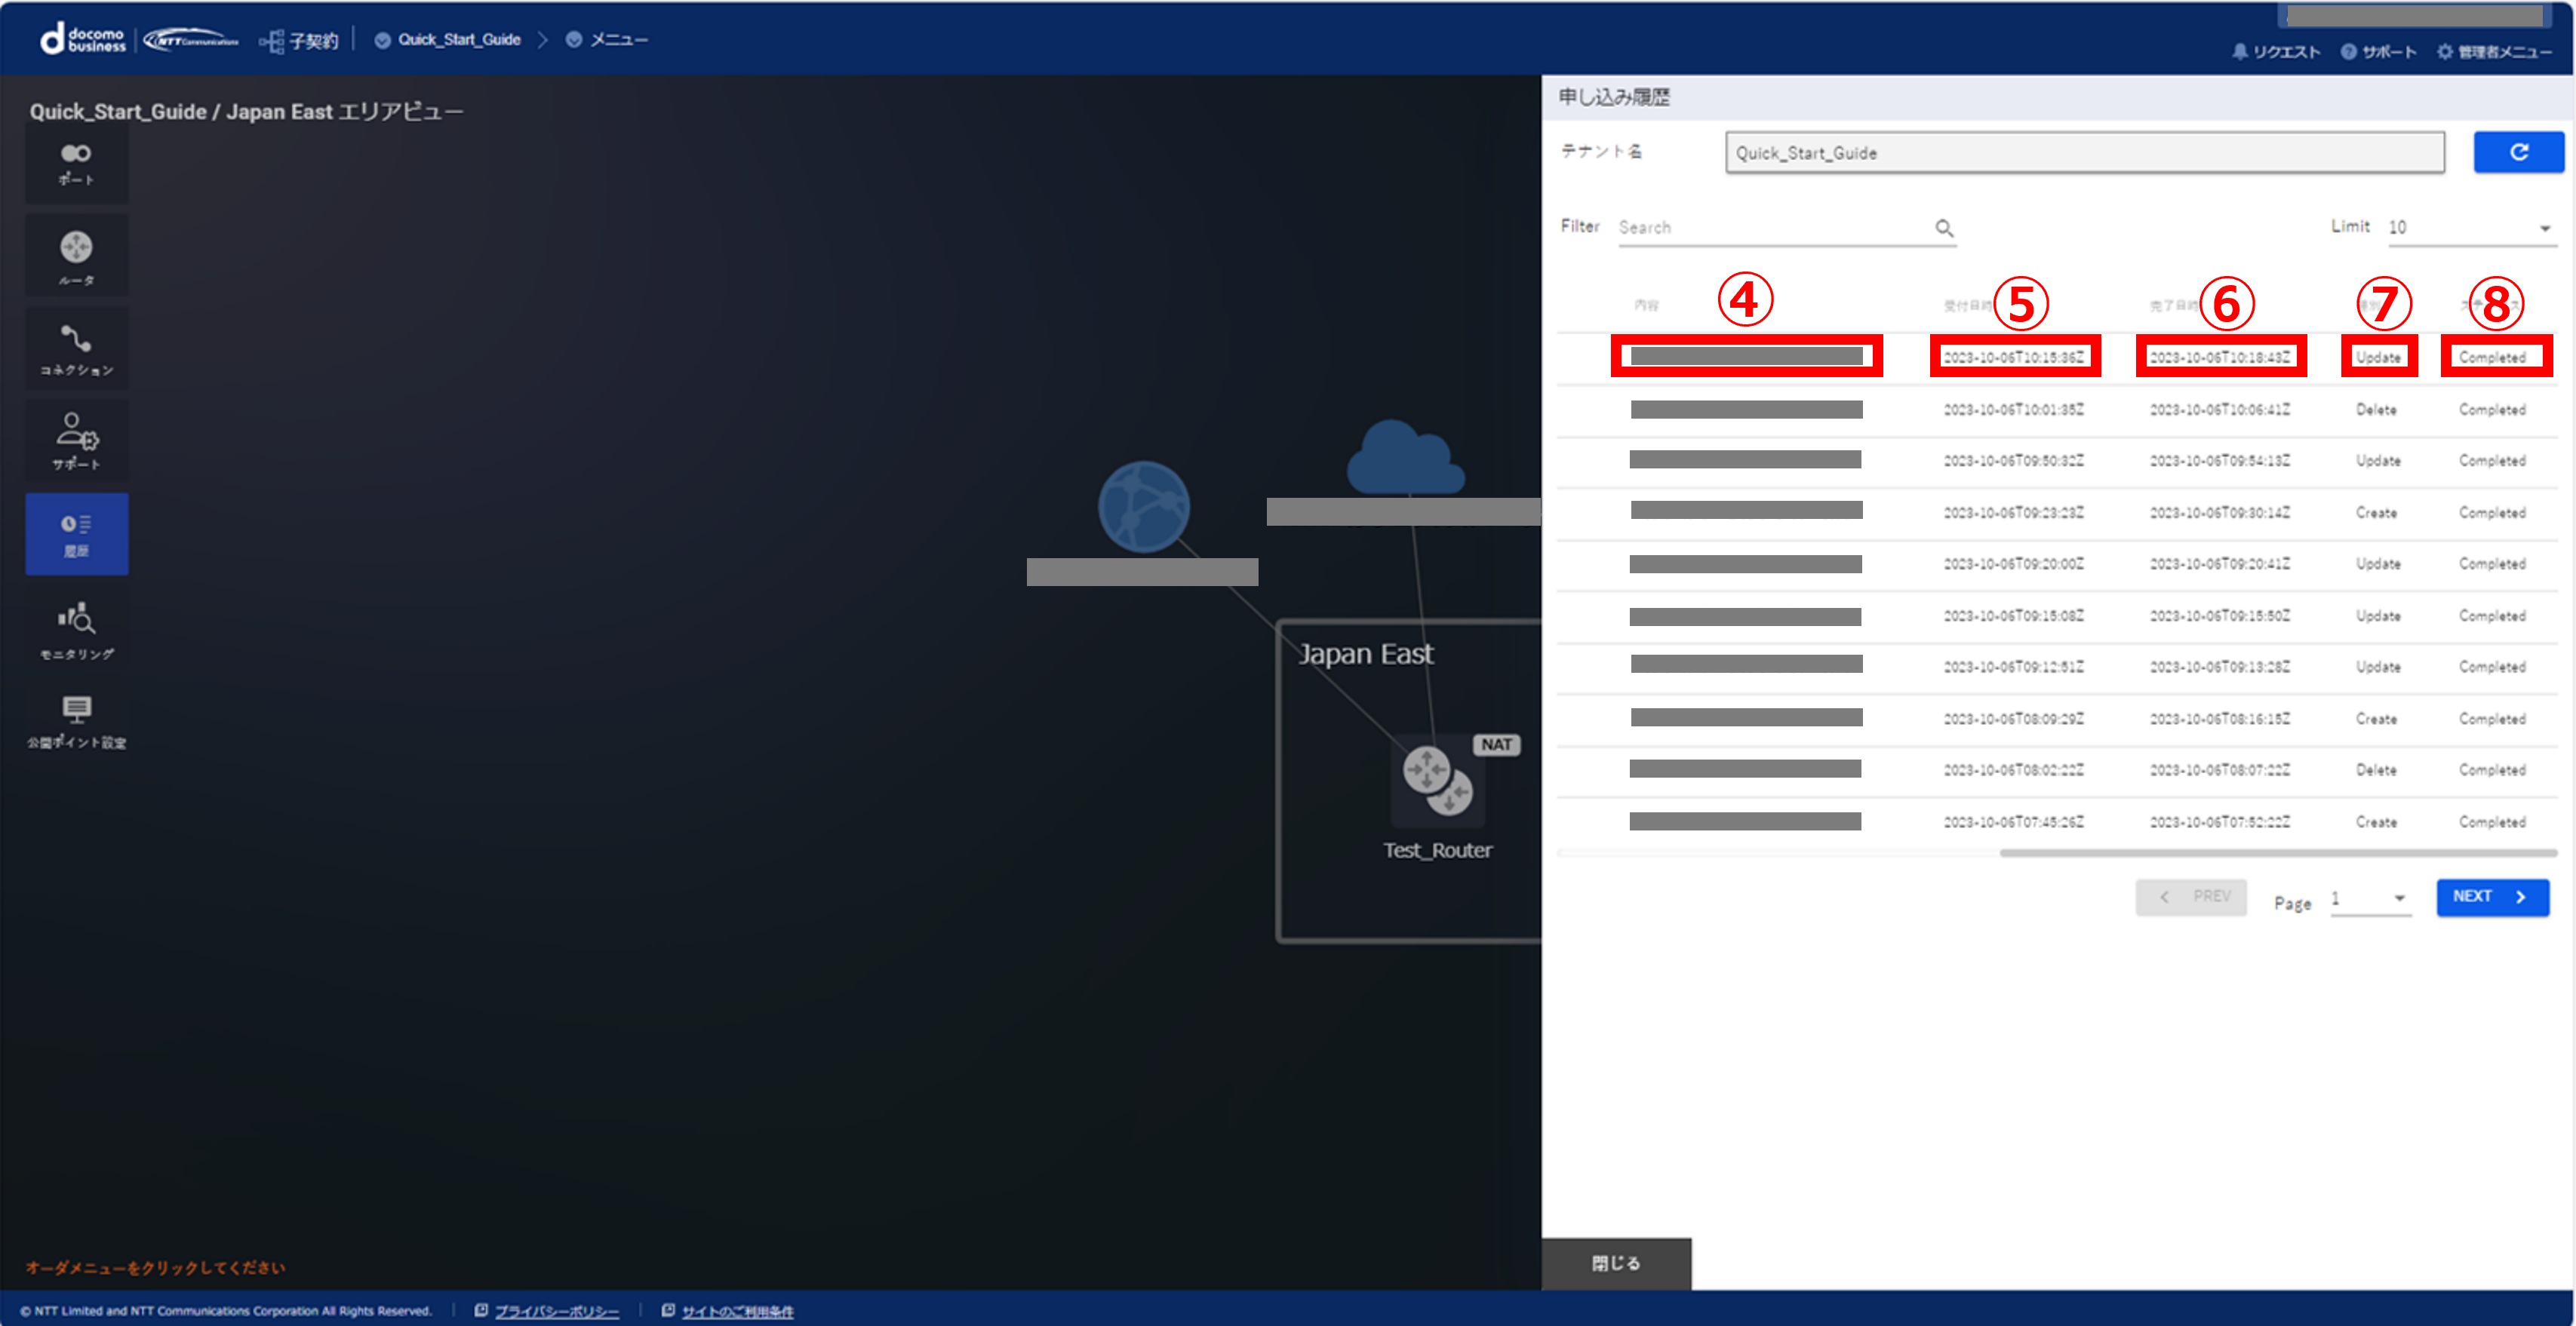
6.12.4 【参考】申込履歴の確認④
項番 |
項目 |
入力内容 |
① |
受付日時 |
申し込みの受付日時が表示
※UTC表示となる
|
② |
ステータス |
申し込みのステータスが記載 |
③ |
契約番号 |
リソースのF番が表示 |
④ |
名前 |
申し込み時に選択したリソースの名前が記載 |
⑤ |
内容 |
申し込み内容が記載 |
⑥ |
種別 |
申し込みの種別が記載 |
⑦ |
完了日時 |
申し込みの完了日時が表示
※UTC表示となる
|
⑧ |
オペレーションID |
申し込みの受付番号
エラーになった際の問い合わせで利用
|
6.13. 【参考】モニタリング画面の確認
6.13.1 【参考】モニタリング画面
6.13.2 【参考】FICリソースの確認
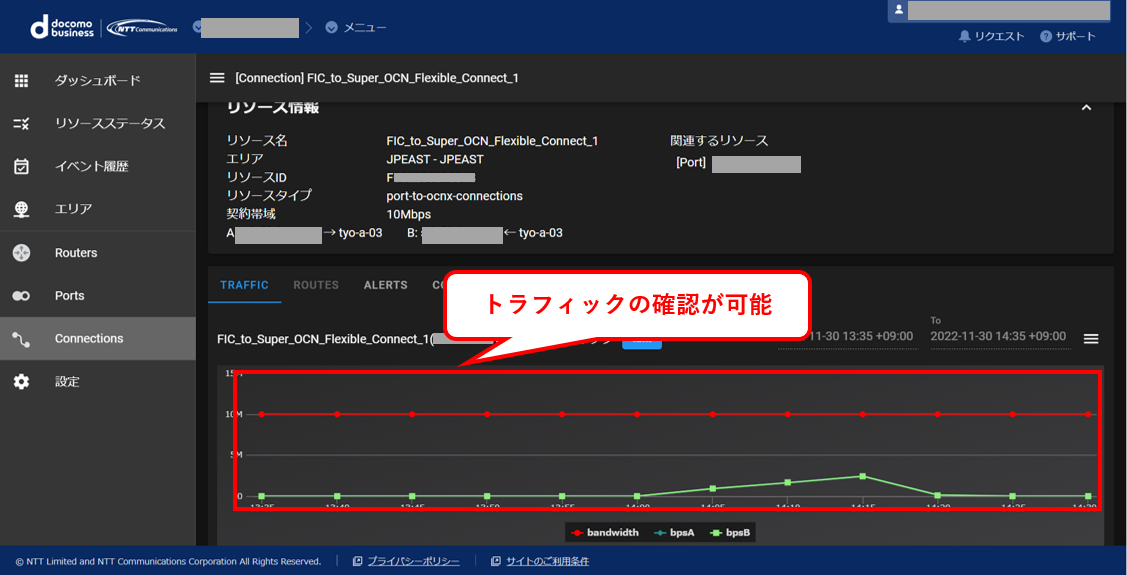
6.13.3 【参考】トラフィックの確認
6.13.4【参考】経路情報の確認①
6.13.5【参考】経路情報の確認②
6.13.6【参考】経路情報の確認③