
13.1. 【プレミアム】FIC-Connection Port
13.1.1. サービス概要
FICが提供するFIC-RouterとFIC-Portを接続できる機能を提供します。
テナント間接続、および同一テナント内接続を可能とします。テナント間接続を利用することで、効率的な管理が可能となります。
FIC-Connectionの共通仕様つきましては、こちら をご参照ください。
13.1.1.1. 用語の定義
テナント:契約に紐づくFICリソースの管理単位
Flexible InterConnectコンソール(以下FICコンソール)/API:当サービスにて提供する申し込み方法
F番:各リソースに払い出される13桁のリソースID
L3接続:接続元(Source)がFIC-Router
FIC-Connection(Paired):FIC-Routerと各種接続先をPrimary/Secondaryの2つのFIC-Connectionで接続(FIC推奨接続)
Connecting Point:各種接続先との物理的な接続部分の名称
13.1.2. テナント間接続と同一テナント内接続
テナント間接続:異なるテナント間のリソースを接続します。
同一テナント内接続:同じテナント内のリソースを接続します。
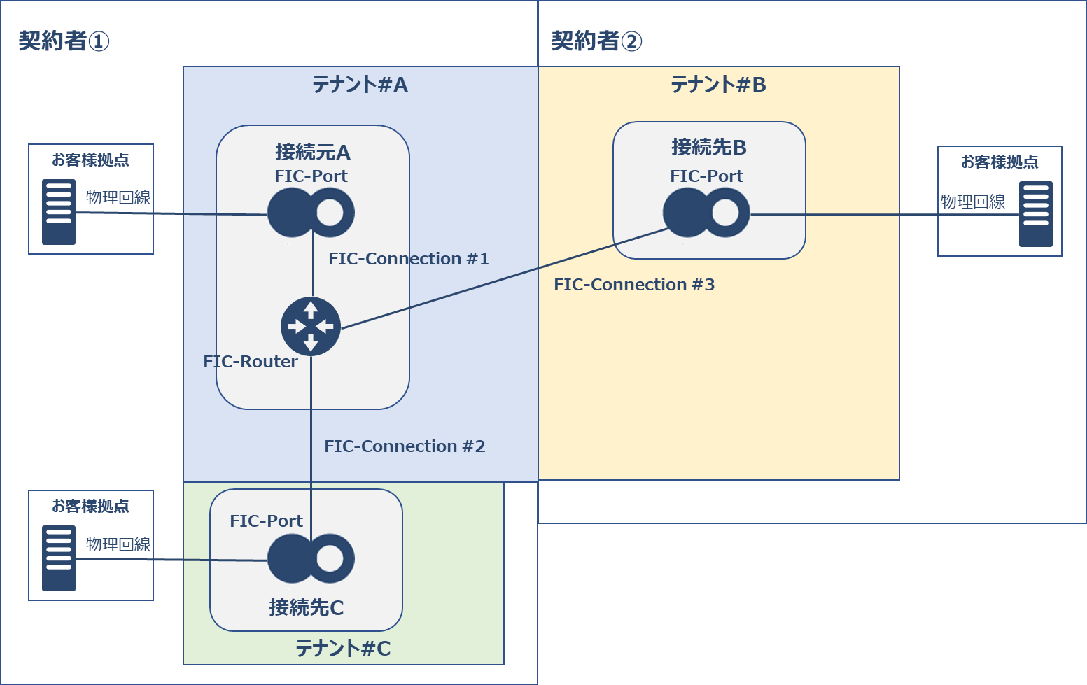
テナント間接続は、接続元から承認要求を行い接続先の承認が必要になります。(上図:FIC-Connection #2、FIC-Connection #3)
同一テナント内接続は、承認が不要になります。(上図:FIC-Connection #1)
※廃止の場合は、承認が不要となります。
13.1.3. 接続形態と接続タイプ(FIC-Router to FIC-Port)
FIC-Connection(FIC-Router to FIC-Port)は、以下の接続形態、接続タイプの組み合わせになります。
接続形態 |
FIC-Port/FIC-Routerタイプ |
接続タイプ |
説明 |
推奨構成(SLA対象) |
|---|---|---|---|---|
L3接続 |
FIC-Router (Paired) to FIC-Portx2 |
FIC-Connection (Paired) |
FIC-RouterのRouting Group1つと収容先の異なるFIC-Port2つのVLANインターフェイスをそれぞれPrimary/Secondaryに指定し、FIC-Connection (Paired)で接続します。 (下図参照) |
○ |
注釈
FIC-ConnectionのPrimaryとSecondaryで異なる収容系のFIC-Portを選択いただくため、冗長構成となります。
FIC-Router (Paired)と接続されるため、SLA対象の構成となります。
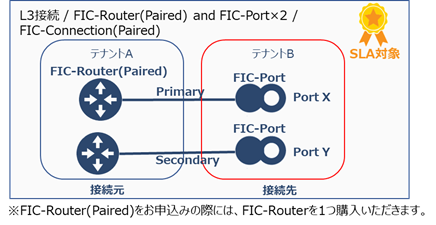
図 13.1.1 接続形態と接続タイプの組み合わせイメージ(テナント間接続)
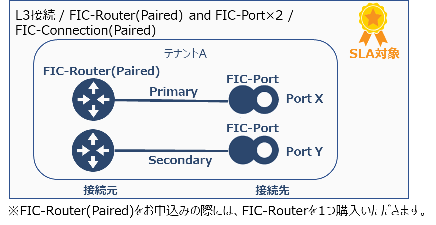
図 13.1.2 接続形態と接続タイプの組み合わせイメージ(同一テナント内接続)
13.1.4. 申し込み種別と方法
Flexible InterConnectコンソール(以下FICコンソール)/APIにて、FIC-Connection Portを申し込みいただくことが可能です。
13.1.4.1. FIC-Router to FIC-Port接続
申し込み種別 |
変更項目 |
接続形態 |
納期 |
一時的な通信影響 |
|---|---|---|---|---|
新設 ※1 |
ー |
L3接続 |
即日 |
ー |
変更 |
帯域 ※1 |
L3接続 |
即日 |
なし |
変更 |
広告経路/受信経路 |
L3接続 |
即日 |
なし |
変更 |
AS-Path Prepend |
L3接続 |
即日 |
なし |
変更 |
MED |
L3接続 |
即日 |
なし |
変更 |
経路フィルタ ※2 |
L3接続 |
即日 |
なし |
変更 |
受信経路数上限 |
L3接続 |
即日 |
なし |
変更 |
優先度設定 |
L3接続 |
即日 |
あり ※3 |
廃止 |
ー |
L3接続 |
即日 |
ー |
注釈
13.1.5. 提供帯域
FIC-Connection Portは、以下の帯域を選択可能です。
100M/200M/500M/1G/2G/5G/10G
注釈
ご契約帯域は上り/下りそれぞれに適用されます。
そのため、上り/下りそれぞれの通信量がご契約帯域を超えた場合、超過分の通信パケットは破棄となりますのでご注意ください。
13.1.6. 注意事項
13.1.6.1. ご利用時の注意事項
FIC-Connection Portは接続元・接続先リソースが同一エリアに所属していることが条件となります。
Hold Timeが9秒未満でネゴシエーションされた場合、BGPはアップ致しません。
お客さまにて専用線や構内配線などの物理回線をご準備いただく必要があります。
接続元のFIC-Router、および接続先のFIC-Portが双方で受信可能な経路数の上限は以下のとおりです。
FIC-Connectionを流れる経路数が経路数上限を超過した場合、BGP Downとなり通信断が発生します。
接続元のFIC-Routerから接続先のFIC-Port |
接続先のFIC-Portから接続元のFIC-Router |
|
|---|---|---|
最大受信経路数 |
接続先の設計による。 ※1 |
100~最大4,000 ※2 ※3 |
注釈
※1 経路数上限を超過し通信断が発生した場合、お客さまで経路を削減後、FICにて BGPセッションクリア を実施いただくことで回復します。
※2 経路数上限を超過し通信断が発生した場合、お客さまでFIC-Port側の経路を削減、または、 受信経路数上限を拡張 後、FICにて BGPセッションクリア を実施いただくことで回復します。
※3 FIC-PortからFIC-Routerへの受信経路数上限は、新設時のデフォルトの100から100経路単位で追加可能です。
200経路までは無償、300経路以上は有償となります。料金の詳細については、 プランと料金 をご参照ください。
テナント間接続を利用する場合
利用料は、接続元のテナントに課金されます。
同一テナント内接続を利用する場合
なし
13.1.6.2. お申し込み時の注意事項(共通)
なし
13.1.6.3. お申し込み時の注意事項(新設)
FIC-Router PremiumとFIC-Portを接続する場合は、FIC-Portでプレミアム利用「あり」を選択して下さい。
なお、プレミアム利用は「あり」から「なし」に変更できません。ただし、「あり」の状態でもFICスタンダードで公開されているサービスにも接続可能です。FICプレミアムは冗長構成必須のため、Roleについては、Primary/SecondaryのFIC-Portをそれぞれ購入してください。
FIC-Portの収容系の選択に関しては こちら をご参照ください。FIC-Portは、RoleについてPrimaryのFIC-Portを2つ、またはSecondaryのFIC-Portを2つの組み合わせで購入すると、FIC-Router Premiumと接続できないためご注意ください。
FIC-Port(プレミアム利用「あり」)の場合、FIC-Router Premium、およびFIC-Router Standardから接続でき、双方のFIC-Connectionに対して、同一VLANレンジ(16VLAN)の中からVLANを割り当て可能です。
事前に接続元のFIC-Routerの作成が完了している必要があります。
事前に接続先のFIC-Portの作成が完了している必要があります。
接続先のFIC-Portは、アクティベート前でもFIC-Connectionを作成することが可能です。テナント間接続を新設する場合
接続先のテナント情報、ポートID、VLAN IDが申し込み時に必要になります。
事前に接続先から情報を共有してもらう必要があります。「STEP2 承認/否認」は接続先の契約代表ユーザー、および接続先のテナントにアクセス権がある管理・一般ユーザーが実施可能です。
ただし、 API権限管理機能 のIAMロールにて、読み取り専用(GETメソッドのみ許可)の権限を割り当てたユーザのお客さまは、許可リクエスト一覧画面を参照することは可能ですが、承認/否認を実施することはできません。
再販パートナーは親契約者、子契約者どちらからでも承認/否認を実施することができます。許可リクエストの回答期限は30日です。
接続先にて「STEP2 承認/否認」を30日以内に実施されない場合は、再度、接続元が「STEP1 接続承認申請」から申し込みをする必要があります。接続先で承認された許可リクエストの有効期限は30日です。
「STEP2 承認/否認」にて承認後、30日以内に「STEP3 接続」が実施されない場合は、再度、接続元が「STEP1 接続承認申請」から申し込みをする必要があります。
同一テナント内接続を新設する場合
なし
13.1.6.4. お申し込み時の注意事項(帯域変更)
なし
13.1.6.5. お申し込み時の注意事項(経路変更)
なし
13.1.6.6. お申し込み時の注意事項(経路フィルタ)
経路フィルタ(BGP Filter Ingress/Egress prefix list)はそれぞれ10Prefixまでフィルタルールの設定が可能(無償)です。
FIC-Connection(FIC-Router to FIC-Port)では、10Prefix単位で上限の追加が可能(有償)です。
FIC-Connection(FIC-Router to FIC-Port)の拡張可能な上限は、BGP Filter Ingress/Egress prefix listで200Prefixです。経路フィルタ(BGP Filter Ingress/Egress prefix list)の課金を停止したい場合、上限数をデフォルト値の10に変更後、10prefix以内のフィルタを設定、または経路フィルタを「off」にし、変更申し込みを実施してください。
上限数に10以外を設定した状態で経路フィルタを「off」にし、変更申し込みを実施しても上限数は変更されず、課金が継続しますのでご注意ください。
13.1.6.7. お申し込み時の注意事項(受信経路数上限)
なし
13.1.6.8. お申し込み時の注意事項(廃止)
なし