2.1.31.10. 送信先NAT(SSL-Offloadingあり/HA構成)
2.1.31.10.1. ユースケース
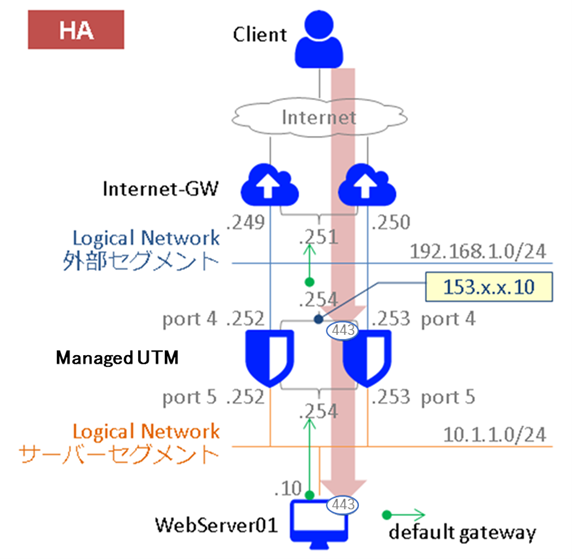
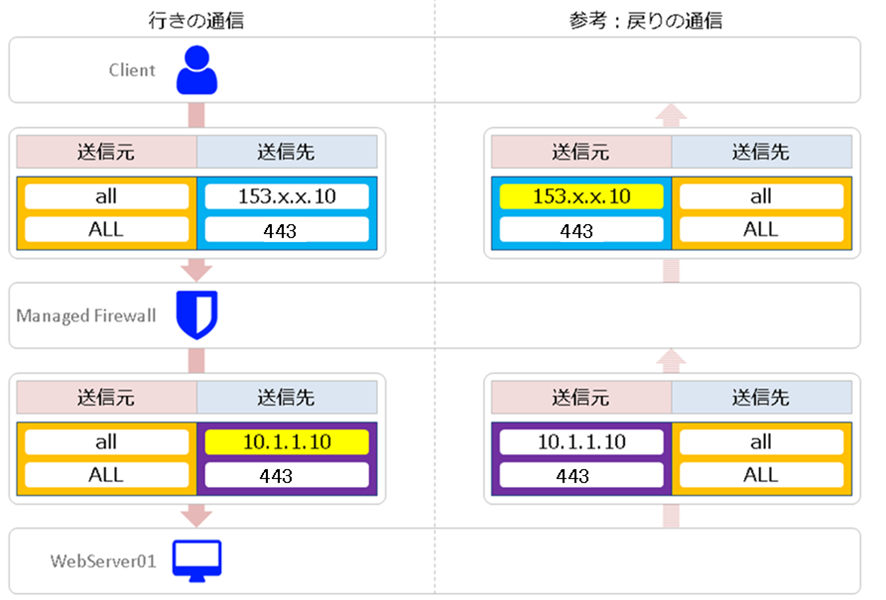
|<例>公開WebサーバーをSDPF上に構築し、インターネットからアクセス | • インターネット上のすべてのホストから、ロジカルネットワーク(サーバーセグメント)に配置されているWebServer01へTCP443番でアクセス | | • グローバルアドレス宛にアクセスされた通信の送信先をWebServer01のアドレスへ変換(送信先NAT)、TCP443番の通信を許可します(ポート変換は行いません)。 | | • Managed UTM通過時にSSL-Offloadingにて暗号通信の中身を復号してUTMのセキュリティ機能で検査します。 | | • WebServer01はTLS1.3およびTLS1.2のいずれのバージョンの暗号通信にも対応しており、HTTP/2には非対応となっています。 |
2.1.31.10.3. 前提
- Managed UTMの作成
- Managed UTMへSSL-Offloadingで利用する証明書のインポート(例:hoge.sdpf.ntt.com)*WebServer01のアクセスに必要な証明書をインポートしてください。
- Managed UTMのインターフェイス設定/ロジカルネットワークへの接続
- Managed UTMのルーティング設定(デフォルトゲートウェイの設定)
- Destination IP:0.0.0.0
- Subnet Mask:0.0.0.0
- Gatewayアドレス:Internet GWのゲートウェイIPv4アドレス(例:192.168.1.251)
- Interface:デフォルトゲートウェイを設定するポート(例:Port 4)*その他必要に応じて、ルーティング設定を追加してください。
- Internet GWのルーティング設定
- 宛先:送信先NATで使用するグローバルIPアドレス(例:153.x.x.10/32)
- ネクストホップ
- Managed UTMの当該インターフェイスのVRRP IPアドレス(例:192.168.1.254)*その他必要に応じて、ルーティング設定を追加してください。
- WebServer01にて必要に応じた設定
- ルーティング設定、iptables/Windowsファイアウォールなどの設定、名前解決設定など
2.1.31.10.4. 手順①-1 NATオブジェクト作成
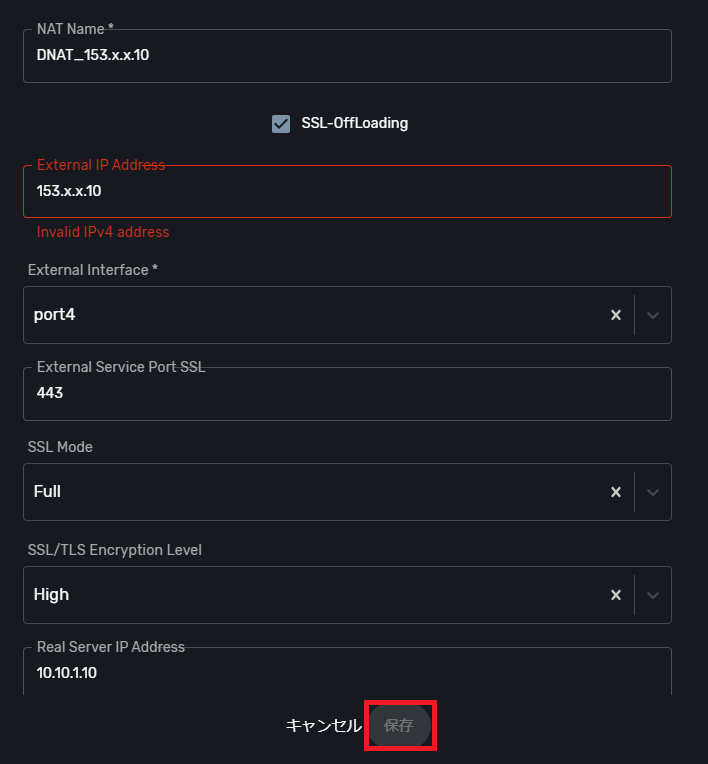
項目 |
設定値 |
|---|---|
NAT Name |
DNAT_153.x.x.10 |
SSL-Offloading |
チェック有 |
External IP Address |
153.x.x.10 |
External Interface |
Port4 |
External Service Port |
443 |
SSL-Mode |
full |
SSL/TLS Encryption Level |
High |
Realserver IP Address |
10.10.1.10 |
Realserver Port |
443 |
Maximum Supported HTTP Versions |
HTTP/1.x |
SSL-Certificate |
hoge.sdpf.ntt.com |
TLS1.2 |
チェック有 |
TLS1.3 |
チェック有 |
注釈
External IPアドレスは、他の機器に実際に設定されている(割り当てられている)IPアドレスは使用しないでください。
External IPアドレスとMapped IPアドレスは、同一のIPアドレスを使用しないでください。
2.1.31.10.5. 手順①-2 オブジェクトの保存


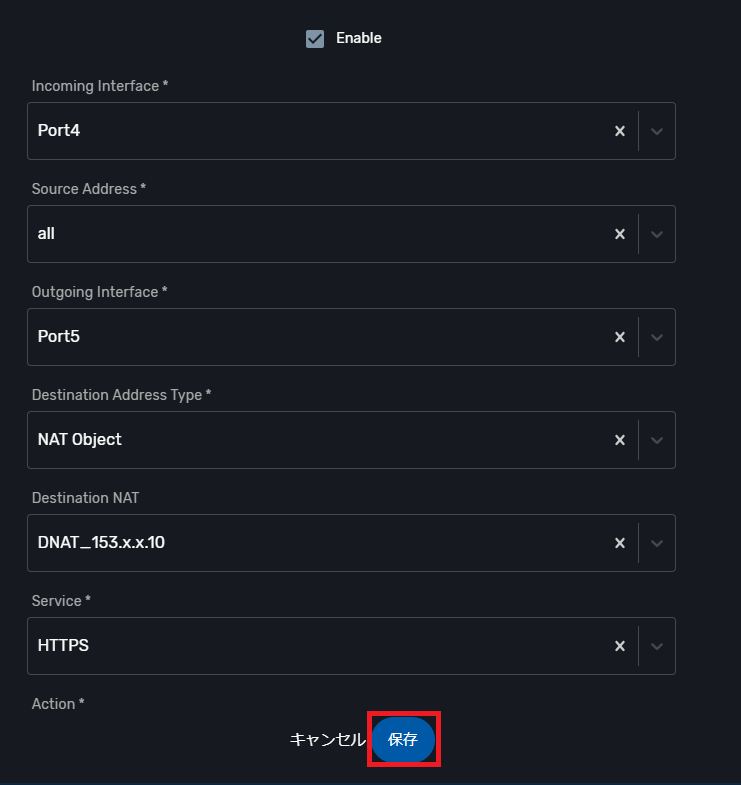
2.1.31.10.6. 手順②-1 ファイアウォールポリシー作成
項目 |
設定値 |
|---|---|
Enable |
チェック有 |
Incoming Interface |
Port4 |
Source Address |
all |
Outgoing Interface |
Port5 |
Destination Address Type |
NAT Object |
Destination NAT |
DNAT_153.x.x.10 |
Service |
HTTPS |
Action |
ACCEPT |
NAT |
チェック無 |
Log |
任意 |
2.1.31.10.7. 手順②-2 ポリシーの保存
設定は以上です。